
DSGVO
PaperOffice erfüllt die DSGVO-Anforderungen an Auftragsverarbeiter — AVV (Art. 28) und TOM (Art. 32) aus dem Generator, Verarbeitung in der EU.
- Datenverarbeitung in der EU
- Recht auf Löschung
- Transparente Verarbeitung


Sprache wählen
Währung wählen
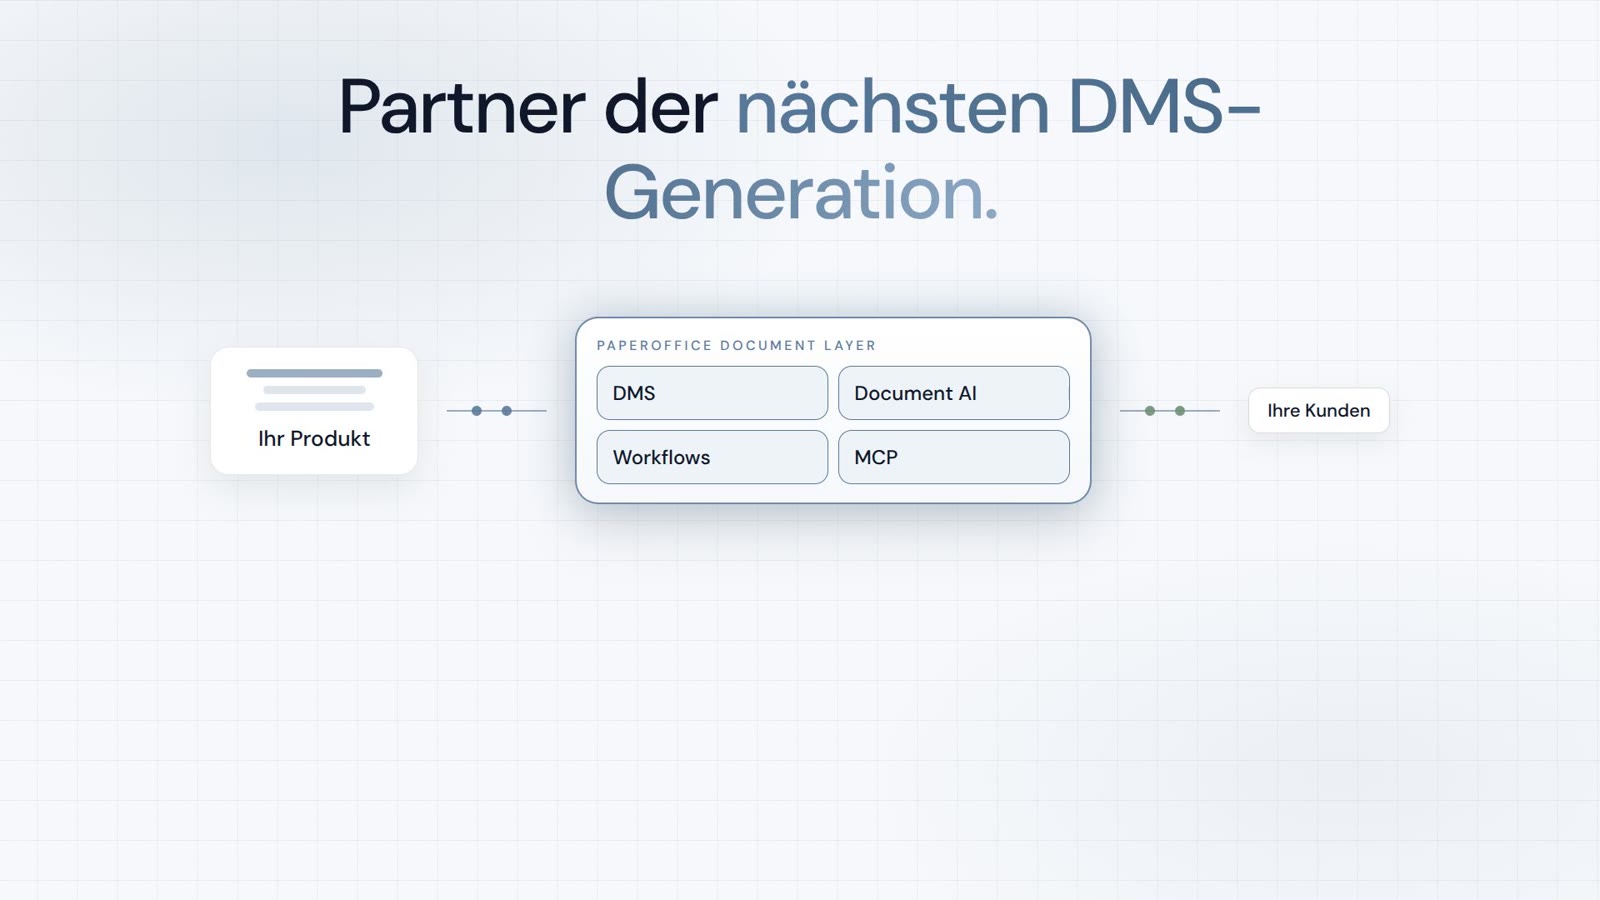
Integrator und Reseller kombinierbar. Vermittlung auf Einladung.
Partner-Programm ansehen
Sicherheit & Compliance
AVV, TOM und ISO/IEC-27001-Zertifikat — dokumentiert, nicht nur behauptet.
Vertraut von führenden Unternehmen weltweit
OEM-PARTNERSCHAFT
Alleiniger offizieller DMS-Partner für QNAP: Classic-App, AI BYOS.
Mehr
Alleiniger offizieller DMS-Partner für ASUSTOR: Classic-App, AI BYOS.
MehrNachweis
Verarbeitung auf eigener Hardware im EU Datacenter Spain. AVV und TOM erzeugt der Generator — mit den Unternehmensdaten, als PDF.
Dokumentierte Standards: DSGVO-Anforderungen an Auftragsverarbeiter erfüllt, ISO/IEC 27001 zertifiziert; SOC 2 Typ II in Vorbereitung.
PaperOffice erfüllt die DSGVO-Anforderungen an Auftragsverarbeiter — AVV (Art. 28) und TOM (Art. 32) aus dem Generator, Verarbeitung in der EU.
Internationaler Standard für Informationssicherheits-Management
AICPA Service Organization Control für Trust Services Criteria
US-Standard für Gesundheitsdaten — PaperOffice erfüllt alle technischen Schutzanforderungen der HIPAA Security Rule.
Kartenzahlungen laufen über Stripe Checkout. Kartendaten werden bei Stripe eingegeben und erreichen die PaperOffice-Server nicht.
Technische Bausteine für die Aufbewahrung nach GoBD
ISO/IEC 27001 zertifiziert (Zertifikat unter NDA verfügbar); SOC 2 Type II in Vorbereitung.
Verschlüsselung
Jedes Dokument wird mit AES-256 verschlüsselt gespeichert und über TLS 1.3 übertragen.
Alle gespeicherten Daten vollständig verschlüsselt
TLS 1.3 für alle Verbindungen
Schlüssel außerhalb der Datenbank — nur für berechtigte Dienste lesbar
Entschlüsselung nur für autorisierte Verarbeitung – mit Audit-Trail
Jede Anfrage wird authentifiziert. Jeder Zugriff wird protokolliert. Keine Ausnahmen.
Multi-Faktor-Authentifizierung, Passkeys und Anmeldung mit Google; Code-Abfrage bei neuen Geräten und auffälligen Netzen.
Minimale Berechtigungen. Nur Zugriff auf das, was wirklich benötigt wird.
Permanente Überprüfung. Keine "trusted zones". Jede Session wird validiert.
Lückenlose Protokollierung aller Zugriffe. Unveränderliche Audit-Logs.
Isolierte Netzwerksegmente. Breach in einem Bereich bleibt isoliert.
Warnung bei Anmeldungen von neuen Geräten, neuen IP-Adressen oder aus VPN-, Proxy- und Rechenzentrumsnetzen. „Nein, das war ich nicht“ sperrt das Konto und beendet alle Sitzungen.
Trust Center
Der Generator in der App erzeugt AVV und TOM — mit den Unternehmensdaten, als PDF.
Der Auftragsverarbeitungsvertrag entsteht in der App — vorausgefüllt mit den Unternehmensdaten, als PDF mit PaperOffice-Briefkopf.
Technische und organisatorische Maßnahmen für genau die Services, die im Konto genutzt werden.
Alle Geräte und Sitzungen des Kontos im Blick — wer greift wann und von wo zu.
Pro Gerät wird festgelegt, aus welchen Ländern ein Zugriff erlaubt ist. Nicht freigegebene Regionen werden blockiert.
PaperOffice betreibt eigene EU-Infrastruktur. Gegen DDoS-Angriffe und Bots setzt PaperOffice Cloudflare Enterprise als Netzwerkschutz ein — ohne Zugriff auf Dokumente.
DDoS-Schutz & CDN
Datenbanken, Speicher, KI-Modelle und Backup-Systeme laufen auf eigener Hardware im EU Datacenter Spain.
Whitepaper, Penetrationstest-Bericht und das ISO/IEC-27001-Zertifikat stehen auf Anfrage ab Enterprise-Plan bereit.
AVV und TOM stehen in PaperOffice bereit.

