

Scannen, Signieren & KI-Chat
Mobile App
Die Mobile App koppelt sich per QR-Code mit Ihrem Konto und bringt Scanner, Signatur, Chat und Dokumente aufs Handy.
Publishable Keys
Ein Publishable Key (po_pk_) darf im Frontend stehen: scope-begrenzt, origin-gebunden und budget-gedeckelt.
Für Claude Artifacts, ChatGPT Canvas, Grok und jede eigene Web-App.

Direkt aus dem Browser
Sie bauen in Claude Artifacts, ChatGPT Canvas oder Grok eine PDF-zu-Text-App. Ohne Backend blieb der API-Aufruf bisher aus: CORS blockiert, ein Secret Key stünde sichtbar im Quelltext, und ein offener Key belastet Ihr Konto. Genau diese Lücke schließen Publishable Keys.
Ein Prompt, der jede AI-Canvas in eine echte, API-gestützte Demo verwandelt — ohne Backend.
Read this API doc:
https://api.paperoffice.ai/latest/docs/llms-full.txt Build a single-file React app (Claude Artifact / ChatGPT Canvas / Grok):
User uploads a PDF, the app calls
/job/add/paperoffice_aiocr___generate directly from the browser
and shows the extracted text. Auth: Bearer po_pk_MY_PUBLISHABLE_KEY (prompt user for the key).
Use processing_lane=instant for sync results. Origin header is set by the browser.Das Dashboard liefert Presets für Scopes und Budget. Origins bleiben leer — tragen Sie den Origin-Header aus den Browser-DevTools ein, dann kopieren Sie den Key in Ihren Prompt.
const form = new FormData();form.append("file_1", fileInput.files[0]);form.append("processing_lane", "instant");form.append("client_wait", "true");const response = await fetch("https://api.paperoffice.ai/latest/job/add/paperoffice_aiocr___generate", { method: "POST", headers: { Authorization: "Bearer po_pk_YOUR_PUBLISHABLE_KEY" }, body: form,});console.log(await response.json());curl -X POST "https://api.paperoffice.ai/latest/job/add/paperoffice_aiocr___generate" \ -H "Authorization: Bearer po_pk_YOUR_PUBLISHABLE_KEY" \ -H "Origin: https://app.example.com" \ -F "file_1=@invoice.pdf" \ -F "processing_lane=instant" \ -F "client_wait=true"Erster Aufruf
Der Aufruf geht an POST /latest/job/add/{pipeline} — derselbe Endpunkt wie mit einem Secret Key. Neu sind nur der Key-Typ und der Origin-Header, den der Browser automatisch mitschickt.
fetch setzt den Origin-Header selbst. Skripte außerhalb des Browsers (cURL, Node) müssen ihn ausdrücklich senden — sonst antwortet die API mit 403 ORIGIN_HEADER_REQUIRED.
Mit processing_lane=instant und client_wait=true hält die API die Verbindung und liefert das Ergebnis direkt in der Antwort.
402 BUDGET_EXHAUSTED, 403 DOMAIN_NOT_ALLOWED, 403 SCOPE_NOT_GRANTED, 429 RATE_LIMIT_EXCEEDED — jede Grenze meldet sich mit einem eigenen Code.
Security-Matrix
Scope-begrenzt, origin-gebunden, budget-gedeckelt, jederzeit widerrufbar. Jede Kontrolle wird serverseitig durchgesetzt — deshalb darf der Key im Frontend-Code stehen.
Keys erreichen nur die Endpoint-Gruppen, die Sie explizit freigeben: ocr:read, llm:generate, translate:text und weitere. Aufrufe außerhalb des Scopes liefern HTTP 403.
Jede Anfrage muss einen Origin-Header mitbringen, der zur Allow-List des Keys passt (exakter Host oder Subdomain-Wildcard). Passt er nicht, liefert die API HTTP 403.
Es gibt kein eigenes Minuten-Limit nur für po_pk_. Es gelten die normalen Token-Rate-Limits des Kontos; den Verbrauch deckelt das Lifetime-Budget.
Jeder Key trägt ein Lifetime-Budget. Ist es aufgebraucht, liefert die API HTTP 402 BUDGET_EXHAUSTED — der Verbrauch endet dort, nicht erst bei der Abrechnung.
Keys lassen sich im Konto jederzeit widerrufen. Ein widerrufener Key wird von der API nicht mehr akzeptiert.
HTTP DELETE sowie Konto-Login, Key-Verwaltung, OAuth, Partner-Admin, Zahlungsmutation und Passwort-Crack bleiben für jeden po_pk_ fest gesperrt. Dokumentierte Produkt-APIs — inklusive POST-Löschen, Webhooks, Billing-Lesen und CRM — sind erlaubt.
Key-Hierarchie
Secret Key für den Server, Publishable Key für den Browser — plus ein User Token für nutzerbezogenen, ratenlimitierten Zugriff.
| Präfix | Typ | Use-Case | Browser-sicher | Default-Scope |
|---|---|---|---|---|
poai_ | API-Key | Server-to-Server, Rechte des anlegenden Kontos | Nein | Alle Endpoints im Rahmen von Plan und Rechten |
po_ut_ | User Token | User-scoped, Tier-limitiert | Nein | Tier-basiert |
po_pk_ | Publishable Key | Browser / AI-Canvas (Claude, ChatGPT, Grok) | Ja | Scope-Liste |
Drei Presets
Jedes Preset ist für einen konkreten Use-Case eingestellt — sichere Defaults, kuratierte Scopes, realistische Budgets. Alles jederzeit im Dashboard anpassbar.
DEFAULT Sicheres Lesen Sichere Standardrechte für einfache Demos und interne Tools: OCR, LLM, Translate, Documents, Search.
Berechtigungsbereiche (Scopes)
Mit diesem Preset startenAIDEMO KI-Spielwiese Empfohlen Für Claude Artifacts, ChatGPT Canvas und Grok-Demos. Alles, was Sie benötigen, um AI-Demos live zu schalten.
Berechtigungsbereiche (Scopes)
Mit diesem Preset startenWIDGET Öffentliche Website Für Kontaktformulare, Chat-Widgets und Booking-Buttons auf der eigenen Firmenwebsite.
Berechtigungsbereiche (Scopes)
Mit diesem Preset startenErster API-Call
Key erstellen, llms-full.txt öffnen, Prompt einfügen — Ihre App ruft die API direkt aus Claude, ChatGPT oder Grok auf.
Häufige Fragen
poai_ (API-Key) ist für Server-zu-Server-Integration gedacht — er arbeitet mit den Rechten des Kontos, das ihn anlegt, und gehört niemals in den Browser. po_pk_ (Publishable Key) ist für Browser-Code gebaut: scope-begrenzt, origin-gebunden, budget-gedeckelt. Gleiche API, anderes Sicherheitsprofil.
Das ist der klassische Weg — er setzt aber weiterhin ein Backend voraus. AI-Artifacts (Claude, ChatGPT, Grok) sind auf den Betrieb ohne eigenes Backend ausgelegt. Publishable Keys machen das möglich, ohne Ihren Secret Key preiszugeben: Die Grenzen werden serverseitig durchgesetzt.
Ja. Der Aufruf läuft direkt aus dem Browser, den Origin-Header setzt der Browser selbst. PaperOffice liefert keine Vendor-Allow-List mit; die Origin tragen Sie beim Anlegen des Keys aus den DevTools ein.
Der Schaden bleibt eingegrenzt: Der Origin-Lock blockiert die Nutzung auf fremden Domains, das Budget-Limit beendet den Verbrauch, das Rate-Limit bremst automatisierte Zugriffe. Widerrufen Sie den Key im Konto — danach akzeptiert die API ihn nicht mehr.
Ja. Beim Erstellen des Keys fügen Sie jede Origin zur Allow-List hinzu — als exakten Host oder als Subdomain-Wildcard. Das WIDGET-Preset ist genau dafür gebaut: Registrieren Sie Ihre eigene Domain und betten Sie Chat-, Booking- oder Kontakt-Widgets ohne Backend ein.
Beim Erstellen wählen Sie ein Lifetime-Limit; die Presets bringen jeweils eine Vorgabe mit. Ist das Limit erreicht, liefert die API HTTP 402 BUDGET_EXHAUSTED. Sie können den Wert im Konto jederzeit anpassen.
Nein. Der Publishable Key ist eine zusätzliche Schutzschicht um Ihr bestehendes Konto: Er begrenzt Scopes, Origins und Budget. Welcher Plan zu Ihrem Setup passt, zeigt die Preisübersicht.
HTTP DELETE sowie Konto-Login, Nutzer-Admin, Key-Verwaltung, OAuth, Partner-Admin, Stripe-Checkout und Passwort-Crack sind fest gesperrt. Dokumentierte Produkt-APIs sind erlaubt, darunter POST-Löschen, Webhooks, Billing-Lesen, Import und CRM. Workspace löschen, Papierkorb leeren und Legal-Hold-Freigabe bleiben UI-only (403 UI_ONLY_ENDPOINT).
Betrieb und Vertrauen
Verträge, Sicherheit, Support und Limits, alles an einem Ort verlinkt.
Nächste Station
Der empfohlene nächste Schritt im Developer-Funnel und zwei passende Abzweige.
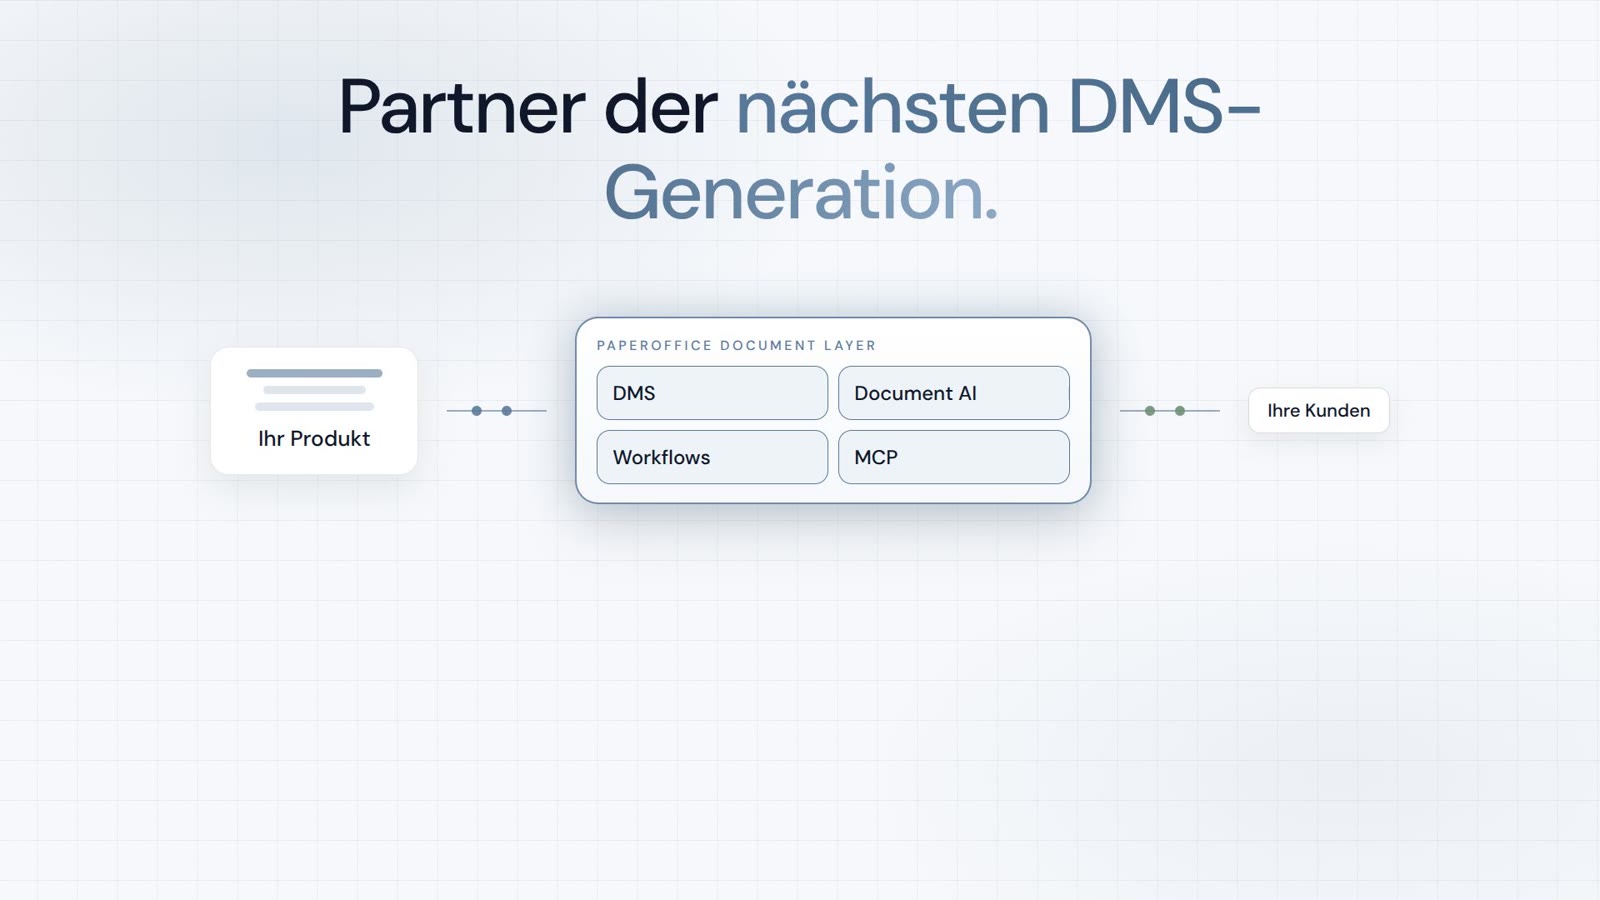
Integrator und Reseller kombinierbar. Vermittlung auf Einladung.
Partner-Programm ansehen
AI-DMS
Dokumente. Intelligenz. Echte Wirkung.
PaperOffice AI ist das AI-DMS. Vier Funktionsbereiche auf einem DMS-Fundament, erreichbar über drei Zugänge.
Funktionen, Module und Vorteile im Überblick.
Dokumente erfassen, organisieren, suchen und gemeinsam bearbeiten.
Nahtlos in Ihre Systeme und KI-Workflows einbinden.
Ohne Installation, sofort startklar.
Alle Tools durchsuchen