po_sk_ Palvelin-palvelun välinen Salainen avain
- Täysi käyttöoikeus tilin puitteissa
- Älä koskaan toimita selaimen koodiin
- Ei tarvitse Origin-headeria
- Lukittu MCP:lle



Integraattori ja jälleenmyyjä yhdistettävissä.
Kumppanuusohjelma
Todennus ja avaimet
Jokainen PaperOffice-API:n tuotepäätepiste odottaa otsikkoa Authorization: Bearer. Ei OAuth-virtaa, ei refreshia.
Kaksi token-tyyppiä, kymmenen käyttöoikeusalueita, dokumentoidut nopeusrajoitukset.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Ensimmäinen kutsumiskerta
Polku /latest/job/add/ on jonojobin nimi: yleensä muodossa handler___command (esim. paperoffice_aiocr___generate), rakenteelliselle IDP:lle oma putkityönkulku.
Authorization: Bearer po_ut_… — enemmän tuotepäätepisteen ei tarvitse. po_sk_ ja po_ut_ eivät lähetä Origin-otsikkoa.
handler___command kolmella alaviivalla; workflow on poikkeus omalla slugillaan. Pistekirjoitus vastaa API HTTP 400 JOB_CONFIG_INVALID:lla.
client_wait on oletusarvoisesti tosi: API pitää yhteyden auki ja palauttaa tuloksen inline. Jos aikaväli ei riitä, tulee HTTP 202 vastauksena job_id ja poll_url GET /latest/job/get/{job_id} varten.
idp_collection=invoice tapauksessa basic-pro-max on suositeltu malli: OCR-first rajaa tulostetut kokoelmat paikoillaan periaatteessa basic-pro-maxiin, lähetetty model=premium palautetaan muodossa model: basic-pro-max.
Token-tyypit
Molemmat kuuluvat palvelimelle. Ne luodaan, kierretään ja peruutetaan sovelluksessa kohdassa Tili → API.
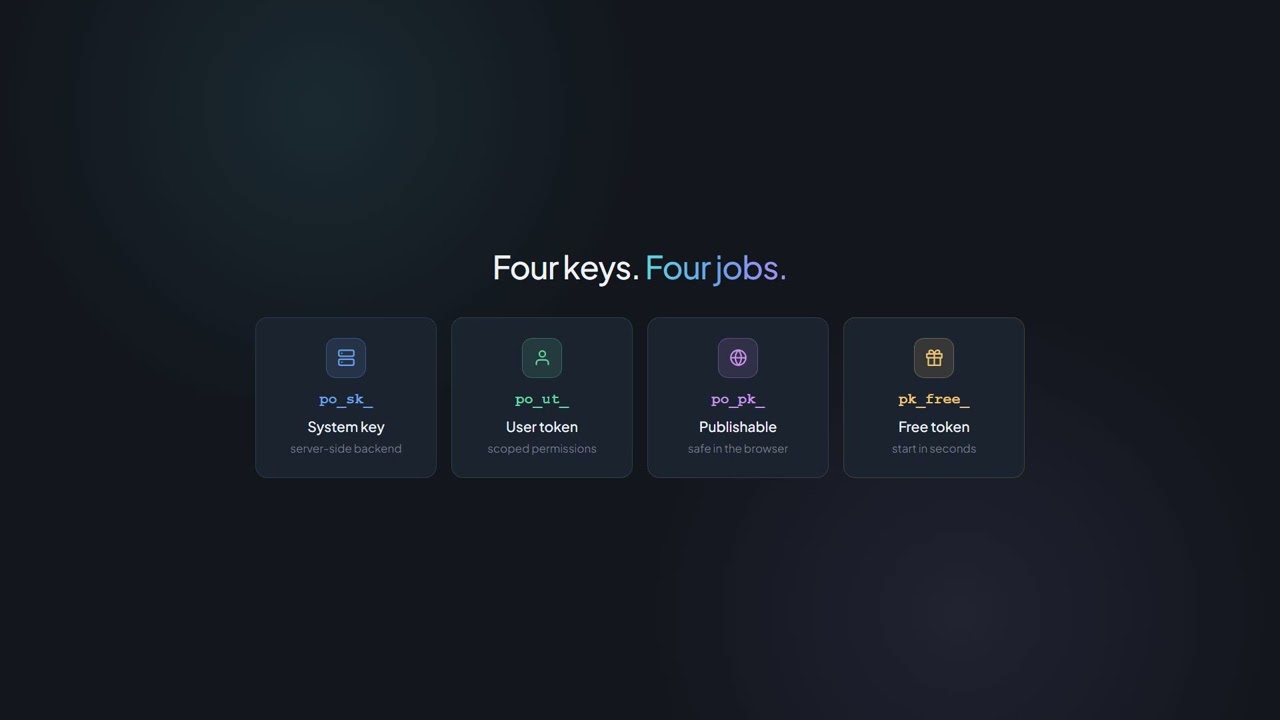
po_sk_ Palvelin-palvelun välinen po_ut_ Käyttäjäkohtainen Selaimesta suoritettavat kutsut eivät käytä näitä kahta tunnuksena, vaan julkaistavaa avainta po_pk_ — peräisin sidottu, budjetti- ja kurssirajoitettu. Publishable Keys
Oikeudet
Käyttäjätunnus sisältää tarkalleen ne alueet, jotka annatte sille luomisen yhteydessä. Jos alue puuttuu, API vastaa HTTP 403:lla.
asiakirjat Lataa, lataa, käsittely
työtilat Hallinnoi kansioita ja rakennetta
tehtaan_tehtävät OCR, IDP, eritys
laskutus Lue käyttö ja tilin saldo
käyttäjät Tiimin jäsenten hallinta
webhookit Tapahtumien vastaanotto
tietokanta Tietokanta ja FAQ
agentit IDP-agenttien määritys
työkulut Automaatioiden luominen
compliance Auditointi, GDPR, arkistointi
Nopeusrajoitukset
Laskutus tapahtuu tokenin perusteella; ilman Beareria IP-osoitteen perusteella. Seuraavat arvot ovat dokumentoituja minimiarvoja, jotka pätevät kaikissa hinnoitteluasteikoissa.
Vastauksen RateLimit-* ja X-RateLimit-* -otsikot kertovat, kuinka paljon jäljellä on nykyisessä ikkunassa.
API vastaa viestillä RATE_LIMIT_EXCEEDED. Toistakaa pyyntö Retry-After -otsikossa ilmoitetun ajan jälkeen.
Maksulliset tariffit ovat näiden minimiarvojen yläpuolella. Minkä laajuuden tariffi on, näkee hintasivulta.
Turvallisuus
Kuusi toiminnassa olevaa mekanismia — jokaisella tarkastettavissa oleva statuskoodi tai sovelluksen sijainti.
Avaimet luodaan, listataan, kierretään ja peruutetaan sovelluksessa kohdasta Tili → API. Peruutettu token palauttaa HTTP 401 TOKEN_NOT_FOUND.
Vanhentuneet tai virheelliset tokenit palautuvat muodossa HTTP 401 INVALID_TOKEN. Publishable Keys vanhenevat viimeistään 365 päivän kuluttua.
Maksurajoitukset lasketaan tokenia kohden, ei tiliä kohden. Komproimoidun avaimen kuormitus ei vaikuta koko toimintaan.
Publishable Keys vaativat jokaisessa pyynnössä Originin Allowlistista; muuten API vastaa koodilla 403 ORIGIN_HEADER_REQUIRED tai DOMAIN_NOT_ALLOWED.
Jokainen laskutettu vastaus sisältää _billing-lohkoon; pyyntökohtainen arviointi antaa GET /latest/billing/usage-detail.
Kontotunnistautuminen, avaintenhallinta, OAuth, kumppanin hallinta, maksutapahtumat ja salasanakriikka ovat estetty selaimen avaimille. Tuote-APIs mukaan lukien laskutuksen lukeminen ja webhotkit ovat sallittuja. Workspace poistaa, roskakorin tyhjentää ja oikeudellisen säilytyksen vapauttaa vain sovelluksessa (403 UI_ONLY_ENDPOINT).
Katsokaa, miten Bearer-tokenilla varustettu kutsu toimii käytännössä — videolla.
Jatkokehitys
Sivut, jotka kattavat toiminnan autentikoinnin ympärillä.
Aloitus
Asettakaa avain sovelluksessa kohdasta Tili → API. Ensimmäinen kutsu esitetään vaiheittain ensimmäisessä API-kutsussa.
Toiminta ja luottamus
Sopimukset, turvallisuus, tuki ja rajat, kaikki linkitetty yhteen paikkaan.
Seuraava pysäkki
Suositeltu seuraava askel kehittäjän suppilossa ja kaksi sopivaa haarautumaa.