poai_ Servidor a Servidor Clave de API
- Derechos de la cuenta que la crea (administrador: toda la cuenta)
- Nunca entregar en código del navegador
- Sin necesidad de encabezado Origin
- Bloqueado para MCP
- Se puede limitar a direcciones IP
Autenticación y claves
Cada punto final del producto PaperOffice-API espera el encabezado Authorization: Bearer. Sin flujo OAuth, sin actualización.
Dos tipos de token, permisos claros, límites de frecuencia documentados.

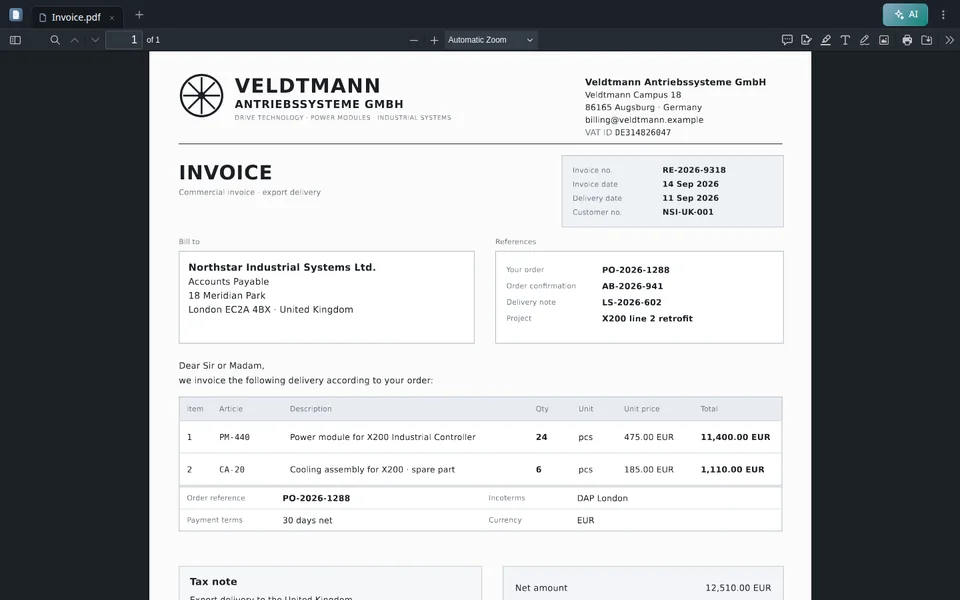
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "file_1=@invoice.pdf" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Primera llamada
La ruta después de /latest/job/add/ es el nombre de la operación: generalmente en formato handler___command (por ejemplo, paperoffice_aiocr___generate), y para IDP estructurados, la canalización dedicada workflow.
Authorization: Bearer po_ut_… — un punto final de producto no necesita más. poai_ y po_ut_ no envían el encabezado Origin.
handler___command con tres guiones bajos; workflow es la excepción con su propio slug. La notación de puntos responde a API con HTTP 400 JOB_CONFIG_INVALID.
client_wait es true por defecto: API mantiene la conexión y entrega el resultado en línea. Si el intervalo de tiempo no es suficiente, se devuelve HTTP 202 con job_id y poll_url para GET /latest/job/get/{job_id}.
Para idp_collection=invoice, se recomienda el modelo basic-pro-max. El modelo utilizado realmente se devuelve en el campo de respuesta 'model' y puede diferir del solicitado.
Tipos de token
Ambos deben enviarse al servidor. Se crean, rotan y revocan en la aplicación bajo Cuenta → API.
poai_ Servidor a Servidor po_ut_ Relacionado con el usuario Las llamadas directas desde el navegador no pasan por estos dos tokens, sino por la clave publicable po_pk_, vinculada al origen, con límite de presupuesto y tasa. Ver claves publicables
Permisos
Un User Token tiene exactamente los permisos de su usuario en estas áreas. Las áreas individuales no se pueden asignar durante la creación; para delimitarlas, se utiliza un token de grupo (po_gt_) con los permisos de un grupo de usuarios.
documents Subir, Descargar, Procesamiento
workspaces Gestionar carpetas y estructura
ai_jobs OCR, IDP, Extracción
billing Leer uso y saldo de la cuenta
users Gestionar miembros del equipo
webhooks Empfangen von Ereignissen
knowledge_base Base de conocimientos y preguntas frecuentes
agents Configurar agentes IDP
workflows Crear automatizaciones
compliance Auditoría, RGPD, archivado
Límites de frecuencia
Se cobra por token; sin Bearer por dirección IP. Los siguientes valores son los mínimos documentados que aplican en cada tarifa.
Los encabezados RateLimit-* y X-RateLimit-* de cada respuesta indican cuánto queda disponible en la ventana actual.
La API responde con RATE_LIMIT_EXCEEDED. Repita la llamada después del tiempo indicado en el encabezado Retry-After.
Las tarifas pagadas están por encima de estos valores mínimos. Qué plan tiene qué alcance se indica en la página de precios.
Seguridad
Seis mecanismos que entran en acción durante la operación, cada uno con un código de estado verificable o una ubicación en la aplicación.
Las claves se crean, listan, rotan y revocan en la aplicación bajo Cuenta → API. Un token revocado responde con HTTP 401 TOKEN_NOT_FOUND.
Los tokens caducados responden con HTTP 401 BEARERTOKEN_EXPIRED, y los erróneos con HTTP 401 INVALID_TOKEN. Publishable Keys son válidos durante 180 días desde su creación.
En el plan Free se aplican límites de frecuencia por token. En los planes de pago, cuenta la cuenta; mientras haya Credits disponibles, no se aplican límites de frecuencia allí.
Las claves publicables requieren un Origin en la lista permitida con cada solicitud; de lo contrario, la API responde con 403 ORIGIN_HEADER_REQUIRED o DOMAIN_NOT_ALLOWED.
Cada respuesta facturada incluye un bloque _billing; la evaluación por llamada proporciona GET /latest/billing/usage-detail.
El inicio de sesión de cuenta, la gestión de claves, OAuth, el administrador de socios, la mutación de pagos y el crackeo de contraseñas están bloqueados para las claves del navegador. Se permiten los productos APIs, incluida la lectura de facturación y los webhooks. La eliminación de Workspace, el vaciado del papelera y la liberación de retención legal solo se pueden realizar en la aplicación (403 UI_ONLY_ENDPOINT).
Comenzar
Puede crear la clave en la aplicación bajo Cuenta → API. La primera llamada se describe paso a paso en la Primera llamada API.
Operaciones y confianza
Contratos, seguridad, soporte y límites, todos enlazados en un solo lugar.
Siguiente parada
El siguiente paso recomendado en el embudo de desarrolladores y dos ramificaciones adecuadas.
Integrator y Reseller combinables. Recomendación solo por invitación.
Ver el programa de socios
AI-DMS
Documentos. Inteligencia. Impacto real.
PaperOffice AI es el AI-DMS. Cuatro áreas funcionales sobre una misma base DMS, disponibles a través de tres accesos.
Funciones, módulos y ventajas en resumen.
Capturar, organizar, buscar y editar documentos en colaboración.
Integrarse sin problemas en sus sistemas y flujos de trabajo de IA.
Sin instalación, listo en segundos.
Buscar todas las herramientas