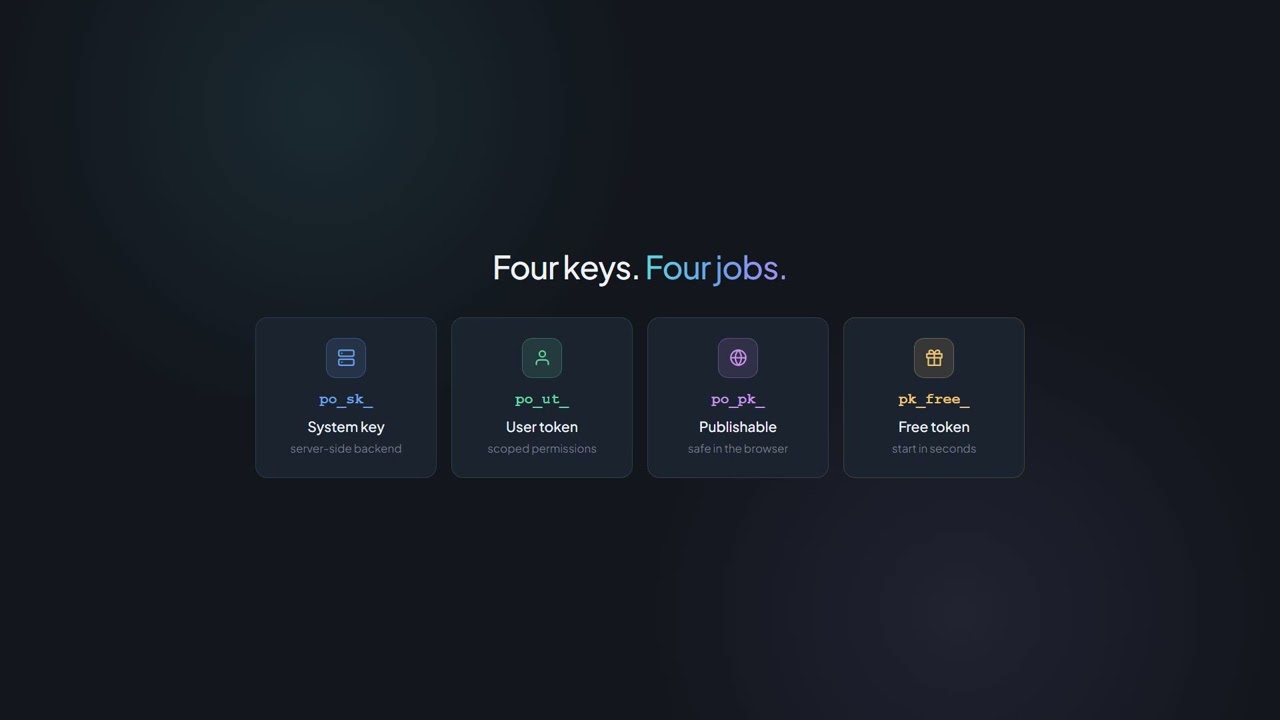
po_sk_ Server till server Hemlig nyckel
- Full åtkomst inom ramen för kontot
- Aldrig levereras i browser-kod
- Ingen Origin-header krävs
- Låst för MCP

Autentisering och nycklar
Varje produkt-slutpunkt för PaperOffice-API förväntar sig headern Authorization: Bearer. Ingen OAuth-flöde, ingen refresh.
Två token-typer, tio behörighetsområden, dokumenterade rate-limits.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Första anropet
Sökvägen till /latest/job/add/ är köjobbnamnet: oftast i formatet handler___command (t.ex. paperoffice_aiocr___generate), för strukturerad IDP är det din egen pipeline workflow.
Authorization: Bearer po_ut_… — mer behöver en produktändpunkt inte. po_sk_ och po_ut_ skickar ingen Origin-header.
handler___command med tre understreck; workflow är undantaget med egen slug. Punktskrift svarar på API med HTTP 400 JOB_CONFIG_INVALID.
client_wait är standardmässigt true: API håller anslutningen och levererar resultatet inline. Om tidsfönstret inte räcker till returneras HTTP 202 med job_id och poll_url för GET /latest/job/get/{job_id}.
För idp_collection=invoice är basic-pro-max det rekommenderade modell: OCR-first begränsar tryckta samlingar med positioner redan till basic-pro-max; en skickad model=premium returneras som model: basic-pro-max.
Token-typer
Båda tillhör servern. De skapas, roterar och återkallas i appen under Konto → API.
po_sk_ Server till server po_ut_ Användarrelaterad Anrop direkt från webbläsaren går inte via dessa två token, utan via Publishable Key po_pk_ — härkomstkopplat, med budget- och ratgräns. Se Publishable Keys
Behörigheter
En användartoken innehåller exakt de områden du anger vid skapandet. Saknas området returnerar API med HTTP 403.
dokument Ladda upp, ladda ner, bearbetning
arbetsområden Hantera mappar och struktur
ai_jobs OCR, IDP, extraktion
faktura Läs användning och kontosaldo
användare Hantera teammedlemmar
webhooks Ta emot händelser
kunskapsbas Kunskapsbank och FAQ
agenter Konfigurera IDP-agenter
arbetsflöden Skapa automatiseringar
compliance Revision, GDPR, arkivering
Rate-limits
Begräknas per token; utan Bearer per IP-adress. Följande värden är de dokumenterade minimivärdena som gäller i varje tariff.
Huvudena RateLimit-* och X-RateLimit-* i varje svar anger hur mycket som återstår under det pågående fönstret.
API svarar med RATE_LIMIT_EXCEEDED. Upprepa anropet efter tiden angiven i Retry-After-huvudet.
Betalda tariffer ligger över dessa minimivärden. Vilken omfattning respektive tariff har framgår på prissidan.
Säkerhet
Sex mekanismer som aktiveras i drift — var och en med ett verifierbart statuskod eller en plats i appen.
Nycklar skapas, listas, roterades och återkallas i appen under Konto → API. En återkallad token svarar med HTTP 401 TOKEN_NOT_FOUND.
Utgångna eller felaktiga tokens returneras som HTTP 401 INVALID_TOKEN. Publishable Keys går ut senast efter 365 dagar.
Ratebegränsningar räknas per token, inte per konto. En komprometterad nyckel belastar därmed inte hela verksamheten.
Publishable keys kräver ett ursprung från allowlistan vid varje begäran; annars svarar API med 403 ORIGIN_HEADER_REQUIRED eller DOMAIN_NOT_ALLOWED.
Varje fakturerat svar innehåller en _billing-block; utvärdering per anrop ger GET /latest/billing/usage-detail.
Konto-inloggning, nyckelhantering, OAuth, partneradministratör, betalningsändring och lösenordsknäckning är blockerade för webbläsarnycklar. Produkt-APIs inklusive faktureringsläsning och webhooks är tillåtna. Workspace raderas, papperskorgen töms och legal hold-frihet går endast i appen (403 UI_ONLY_ENDPOINT).
Se hur ett anrop med bearer-token fungerar i praktiken — i videon.
Vidaregående
Sidorna som täcker driften kring autentisering.
Kom igång
Du skapar nyckeln i appen under Konto → API. Det första anropet beskrivs steg för steg i Första API-anropet.
Drift och förtroende
Kontrakt, säkerhet, support och gränser, allt länkat på ett ställe.
Nästa station
Det rekommenderade nästa steget i developer-funneln och två passande avdelningar.