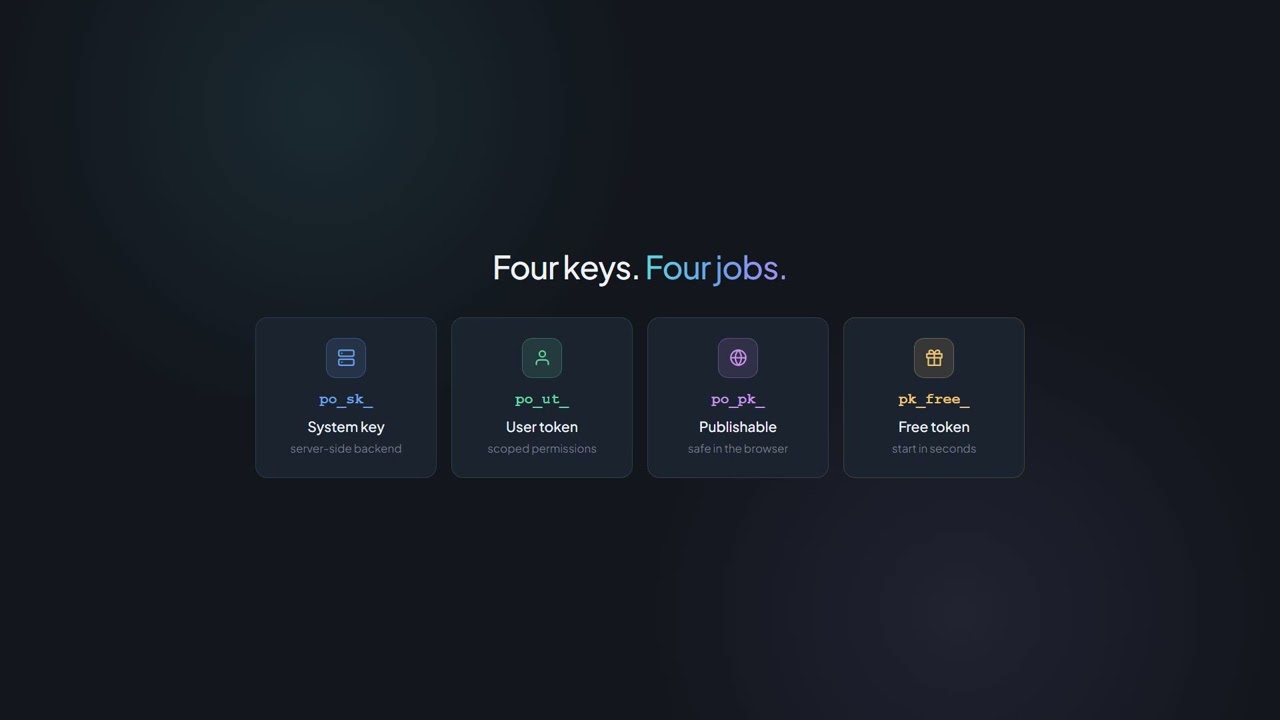
po_sk_ Serwer do serwera Klucz tajny
- Pełny dostęp w ramach konta
- Nigdy nie dostarczaj w kodzie przeglądarki
- Nie wymaga nagłówka Origin
- Zablokowane dla MCP



Integratorzy i resellerzy mogą być łączeni.
Zobaczyć program partnerski
Uwierzytelnianie i klucze
Każdy punkt końcowy produktu PaperOffice-API oczekuje nagłówka Authorization: Bearer. Bez przepływu OAuth, bez odświeżania.
Dwa typy tokenów, dziesięć zakresów uprawnień, udokumentowane limity szybkości.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Pierwsze wywołanie
Ścieżka do /latest/job/add/ to nazwa zadania kolejki: zazwyczaj w formacie handler___command (np. paperoffice_aiocr___generate), dla strukturalnego IDP jest to własny workflow potoku.
Authorization: Bearer po_ut_… — więcej nie jest potrzebne dla punktu końcowego produktu. po_sk_ i po_ut_ nie wysyłają nagłówka Origin.
handler___command z trzema podkreśleniami; workflow jest wyjątkiem z własnym slugiem. Notacja kropek odpowiada na API kodem HTTP 400 JOB_CONFIG_INVALID.
client_wait jest domyślnie ustawione na true: API utrzymuje połączenie i zwraca wynik inline. Jeśli okno czasowe nie wystarczy, otrzymają Państwo HTTP 202 z job_id i poll_url do GET /latest/job/get/{job_id}.
Dla idp_collection=invoice zalecanym modelem jest basic-pro-max: OCR-first ogranicza drukowane kolekcje z pozycjami do basic-pro-max; wysłany model=premium zostanie zwrócony jako model: basic-pro-max.
Typy tokenów
Oba należy umieścić na serwerze. Są tworzone, rotowane i cofane w aplikacji pod Konto → API.
po_sk_ Serwer do serwera po_ut_ Powiązane z użytkownikiem Wywołania bezpośrednio z przeglądarki nie przechodzą przez te dwa tokeny, lecz przez klucz publishable po_pk_ — powiązany z źródłem, z limitem budżetu i limitu żądań. Przegląd Publishable Keys
Uprawnienia
Token użytkownika zawiera dokładnie te obszary, które Państwo mu przypiszą podczas tworzenia. Brak obszaru powoduje odpowiedź API z HTTP 403.
dokumenty Przesyłanie, Pobieranie, Przetwarzanie
przestrzenie robocze Zarządzanie folderami i strukturą
zadania_ai OCR, IDP, Ekstrakcja
faktury Odczyt użycia i salda konta
użytkownicy Zarządzaj członkami zespołu
webhooki Odbieraj zdarzenia
baza_wiedzy Baza wiedzy i FAQ
agenci Konfiguruj agentów IDP
workflowy Twórz automatyzacje
zgodność Audyt, RODO, archiwizacja
Ograniczenia szybkości
Rozliczane jest za każdy token; bez Bearera według adresu IP. Poniższe wartości to udokumentowane minimalne wartości obowiązujące w każdym taryfie.
Nagłówki RateLimit-* i X-RateLimit-* każdej odpowiedzi informują, ile pozostało w bieżącym oknie czasowym.
API odpowiada kodem RATE_LIMIT_EXCEEDED. Proszę powtórzyć wywołanie po czasie podanym w nagłówku Retry-After.
Płatne taryfy znajdują się powyżej tych wartości minimalnych. Zakres poszczególnych taryf znajduje się na stronie cenowej.
Bezpieczeństwo
Sześć mechanizmów działających w eksploatacji — każdy z weryfikowalnym kodem statusu lub lokalizacją w aplikacji.
Klucze są tworzone, wyświetlane, rotowane i unieważniane w aplikacji pod ścieżką Konto → API. Unieważniony token zwraca odpowiedź HTTP 401 TOKEN_NOT_FOUND.
Wygasłe lub błędne tokeny zwracają HTTP 401 INVALID_TOKEN. Klucze publikowalne wygasają najpóźniej po 365 dniach.
Limity szybkości są liczone na token, a nie na konto. Skompromitowany klucz obciąża tym samym cały operat.
Klucze publikowalne wymagają przy każdym zapytaniu nagłówka Origin z listy dozwolonych; w przeciwnym razie API odpowiada 403 ORIGIN_HEADER_REQUIRED lub DOMAIN_NOT_ALLOWED.
Każda rozliczona odpowiedź zawiera blok _billing; ocena na wywołanie daje GET /latest/billing/usage-detail.
Logowanie do konta, zarządzanie kluczami, OAuth, administrowanie partnerami, modyfikacje płatności i łamanie haseł są zablokowane dla kluczy przeglądarkowych. Produkt APIs wraz z odczytem rozliczeń i webhookami jest dozwolony. Usuwanie Workspace, opróżnianie kosza i zwalnianie holdu prawnego możliwe tylko w aplikacji (403 UI_ONLY_ENDPOINT).
Proszę zobaczyć w filmie, jak wygląda wywołanie z tokenem Bearer w praktyce.
Dalsze informacje
Strony obsługujące operacje wokół uwierzytelniania.
Start
Klucz utworzą Państwo w aplikacji w zakładce Konto → API. Pierwsze wywołanie krok po kroku znajdą Państwo w przewodniku Pierwsze wywołanie API.
Eksploatacja i zaufanie
Umowy, bezpieczeństwo, wsparcie i limity – wszystko w jednym miejscu.
Następny przystanek
Zalecany następny krok w lejku deweloperskim i dwa odpowiednie odgałęzienia.