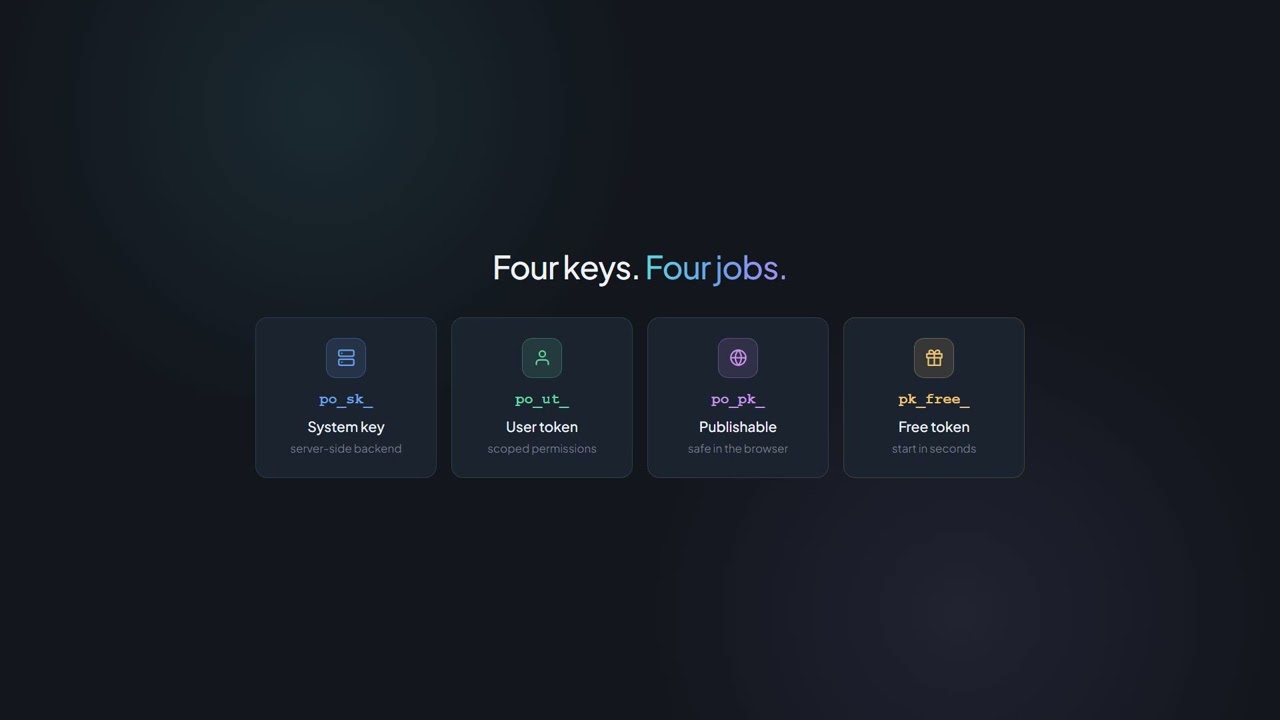
po_sk_ Сервър към сървър Секретен ключ
- Пълен достъп в рамките на акаунта
- Никога да не се доставя в браузърски код
- Не е необходим Origin заглавка
- Блокирано за MCP



Комбинируемо за интегратори и препродавачи.
Преглед на партньорската програма
Автентикация и ключове
Всяка крайна точка на продукта на PaperOffice-API изисква заглавката Authorization: Bearer. Без OAuth поток, без обновяване.
Два типа токени, десет обхвата на разрешения, документирани лимити за честота на заявките.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Първо извикване
Пътят към /latest/job/add/ е името на jobs в опашката: обикновено във формата handler___command (например paperoffice_aiocr___generate), за структуриран IDP е собственият workflow на вашия pipeline.
Authorization: Bearer po_ut_… — това е всичко, от което се нуждае един продуктов endpoint. po_sk_ и po_ut_ не изпращат Origin заглавка.
handler___command с три подчертавания; workflow е изключението със собствен slug. Точковата нотация отговаря на API с HTTP 400 JOB_CONFIG_INVALID.
client_wait е по подразбиране true: API поддържа връзката и връща резултата inline. Ако времевият прозорец не е достатъчен, се получава HTTP 202 с job_id и poll_url за GET /latest/job/get/{job_id}.
За idp_collection=invoice е препоръчителен моделът basic-pro-max: OCR-first ограничава печатните колекции с позиции до basic-pro-max; изпратеният model=premium се връща като model: basic-pro-max.
Типове токени
И двата се изпращат към сървъра. Създават се, ротират и се отзовават в приложението под Account → API.
po_sk_ Сервър към сървър po_ut_ Потребителско Заявките, изпращани директно от браузъра, не минават през тези два токена, а чрез Publishable Key po_pk_ — привързан към произхода, с бюджет и ограничение на честотата. Преглед на Publishable Keys
Разрешения
Потребителският токен носи точно онези области, които сте му присвоили при създаването. Ако липсва област, API ще отговори с HTTP 403.
документи Качване, изтегляне, обработка
работни пространства Управление на папки и структура
ai_jobs OCR, IDP, извличане
billing Прочитане на използване и баланс на акаунта
потребители Управление на членовете на екипа
уебхукове Получаване на събития
база_данни_за_знания База данни за знания и често задавани въпроси
агенти Конфигуриране на IDP агенти
работни потоци Създаване на автоматизации
съответствие Аудит, GDPR, архивиране
Ограничения на честотата
Таксуването се извършва на база токен; без Bearer – на база IP адрес. Следните стойности са документираният минимум, който важи за всеки тарифен план.
Заглавията RateLimit-* и X-RateLimit-* на всеки отговор показват колко остава свободно в текущия прозорец.
API връща RATE_LIMIT_EXCEEDED. Повторете заявката след времето, посочено в Retry-After заглавието.
Платените тарифи са над тези минимални стойности. Кой тариф какъв обем има, е посочен на страницата с цените.
Сигурност
Шест механизма, които действат в експлоатация — всеки с проверяем код на състояние или място в приложението.
Ключовете се създават, изброяват, ротират и отменят в приложението под Account → API. Един отменен токен отговаря с HTTP 401 TOKEN_NOT_FOUND.
Изтекли или невалидни токени се връщат като HTTP 401 INVALID_TOKEN. Publishable Keys изтичат най-късно след 365 дни.
Лимитите за честота се броят на токен, а не на акаунт. Компромитиран ключ не натоварва цялата операция.
Publishable Keys изискват Origin от allowlist при всяка заявка; в противен случай се връща грешка API с код 403 ORIGIN_HEADER_REQUIRED или DOMAIN_NOT_ALLOWED.
Всяка фактурирана отговорност съдържа _billing блок; оценката на всяка заявка предоставя GET /latest/billing/usage-detail.
Вход в акаунт, управление с ключове, OAuth, администратор на партньори, промяна на плащания и взлом на пароли са блокирани за браузърски ключове. Продуктът APIs включва разрешено четене на фактуриране и уебхукове. Изтриването на Workspace, изпразването на кошчето и освобождаването на правната задължителност се извършват само в приложението (403 UI_ONLY_ENDPOINT).
Вижте как работи извикване с Bearer-token в практиката — във видеото.
Допълнително
Страниците, които покриват операциите около автентикацията.
Старт
Поставяте ключа в приложението под Account → API. Първото обаждане е описано стъпка по стъпка в първия API-Call.
Експлоатация и доверие
Договори, сигурност, поддръжка и лимити, всичко свързано на едно място.
Следваща спирка
Препоръчителната следваща стъпка във фунията за разработчици и две подходящи разклонения.