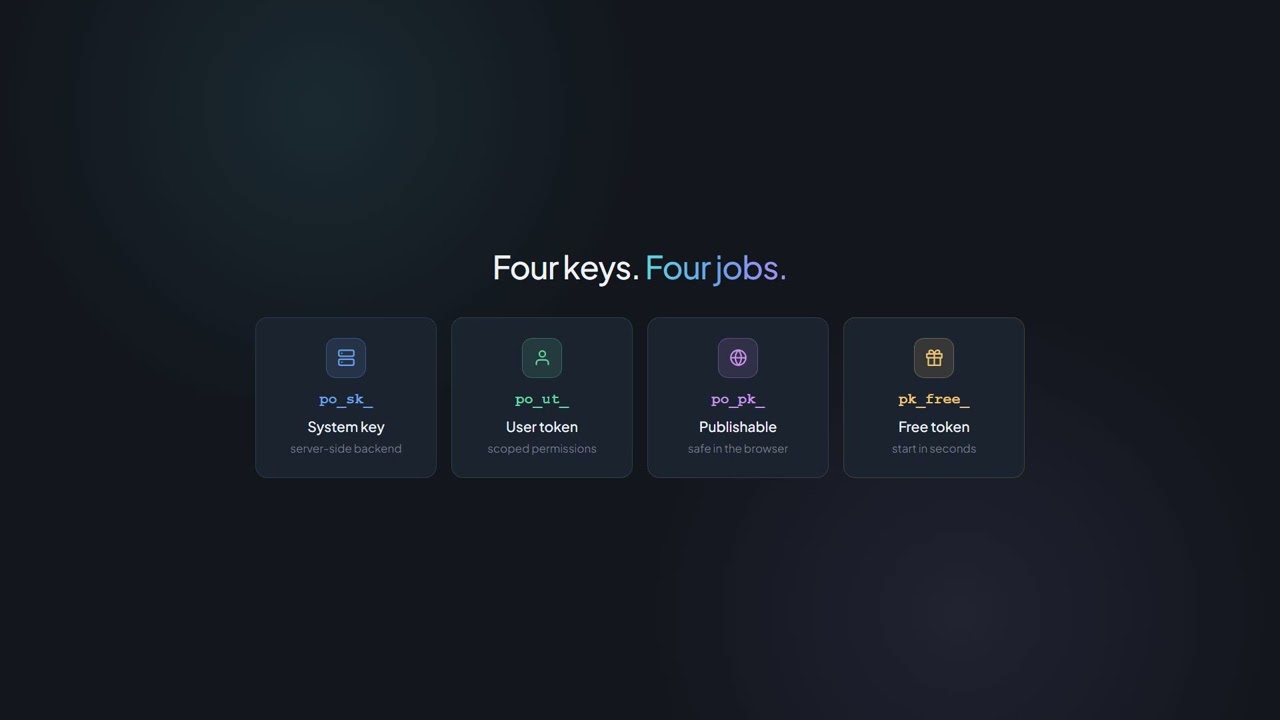
po_sk_ Server til server Hemmelig nøkkel
- Full tilgang i henhold til kontoen
- Aldri levert ut i nettleserkode
- Ingen Origin-header nødvendig
- Låst for MCP

Autentisering og nøkler
Hvert produktendepunkt i PaperOffice-API forventer headeren Authorization: Bearer. Ingen OAuth-flyt, ingen refresh.
To tokentyper, ti tillatelsesområder, dokumenterte rate-limits.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Første kall
Stien til /latest/job/add/ er kø-jobbnvn: vanligvis på formen handler___command (f.eks. paperoffice_aiocr___generate), for strukturert IDP er det egen pipeline-arbeidsflyt.
Authorization: Bearer po_ut_… — mer trenger ikke et produkt-enderpunkt. po_sk_ og po_ut_ sender ingen Origin-header.
handler___command med tre understreker; arbeidsflyt er unntaket med egen slug. Punkt-notasjon svarer på API med HTTP 400 JOB_CONFIG_INVALID.
client_wait er default true: API holder tilkoblingen og leverer resultatet inline. Hvis tidsvinduet ikke er nok, returneres HTTP 202 med job_id og poll_url for GET /latest/job/get/{job_id}.
For idp_collection=invoice er basic-pro-max det anbefalte modellen: OCR-first begrenser trykte samlinger med posisjoner allerede til basic-pro-max; en sendt model=premium returneres som model: basic-pro-max.
Token-typer
Begge tilhører serveren. De opprettes, roteres og tilbakekalles i appen under Konto → API.
po_sk_ Server til server po_ut_ Brukerrelatert Anrop direkte fra nettleseren går ikke gjennom disse to tokenene, men via Publishable Key po_pk_ — opprinnelsesavhengig, med budsjett- og ratebegrensning. Se Publishable Keys
Tillatelser
Et brukertoken inneholder nøyaktig de områdene du gir det ved opprettelse. Mangler området, returneres API med HTTP 403.
dokumenter Last opp, last ned, behandling
arbeidsområder Administrere mapper og struktur
ai_jobs OCR, IDP, uttrekk
fakturering Les bruk og kontostand
brukere Administrer teammedlemmer
webhooks Motta hendelser
kunnskapsbase Kunnskapsdatabase og FAQ
agenter Konfigurer IDP-agenter
arbeidsflyter Opprett automatiseringer
compliance Revisjon, GDPR, arkivering
Rate-limiter
Fakturering skjer per token; uten Bearer per IP-adresse. Følgende verdier er de dokumenterte minimumsverdiene som gjelder i alle abonnement.
Headerne RateLimit-* og X-RateLimit-* i hvert svar viser hvor mye som fortsatt er tilgjengelig i gjeldende vindu.
API svarer med RATE_LIMIT_EXCEEDED. Gjenta forespørselen etter tiden angitt i Retry-After-headeren.
Betalt tariffer ligger over disse minimumsverdiene. Hvilken tariff som har hvilket omfang, står på prissiden.
Sikkerhet
Seks mekanismer som aktiveres i drift — hver med en verifiserbar statuskode eller et sted i appen.
Nøkler opprettes, listes opp, roteres og inndras i appen under Konto → API. En inndratt token svarer med HTTP 401 TOKEN_NOT_FOUND.
Utløpte eller feilaktige tokens returneres som HTTP 401 INVALID_TOKEN. Publishable Keys utløper senest etter 365 dager.
Rate-limiter teller per token, ikke per konto. En kompromittert nøkkel belaster dermed ikke hele driften.
Publiserbare nøkler krever en Origin fra allowlisten ved hver forespørsel; ellers svarer API-en med 403 ORIGIN_HEADER_REQUIRED eller DOMAIN_NOT_ALLOWED.
Hver fakturert svar inneholder en _billing-blokk; evaluering per kall gir GET /latest/billing/usage-detail.
Konto-innlogging, nøkkelhåndtering, OAuth, partner-administrasjon, betalingsendring og passordknaking er sperret for nettlesernøkler. Produkt-APIs inkludert faktureringslesing og webhooks er tillatt. Workspace slettes, papirkurv tømmes og legal hold-frigjøring skjer kun i appen (403 UI_ONLY_ENDPOINT).
Se hvordan et kall med Bearer-token fungerer i praksis — i videoen.
Videre lesning
Sidene som dekker driften rundt autentisering.
Kom i gang
Du oppretter nøkkelen i appen under Konto → API. Det første kallene beskrives steg for steg i Første API-kall.
Drift og tillit
Kontrakter, sikkerhet, støtte og grenser, alle lenket på ett sted.
Neste stasjon
Det anbefalte neste steget i developer-funnelen og to passende avveininger.