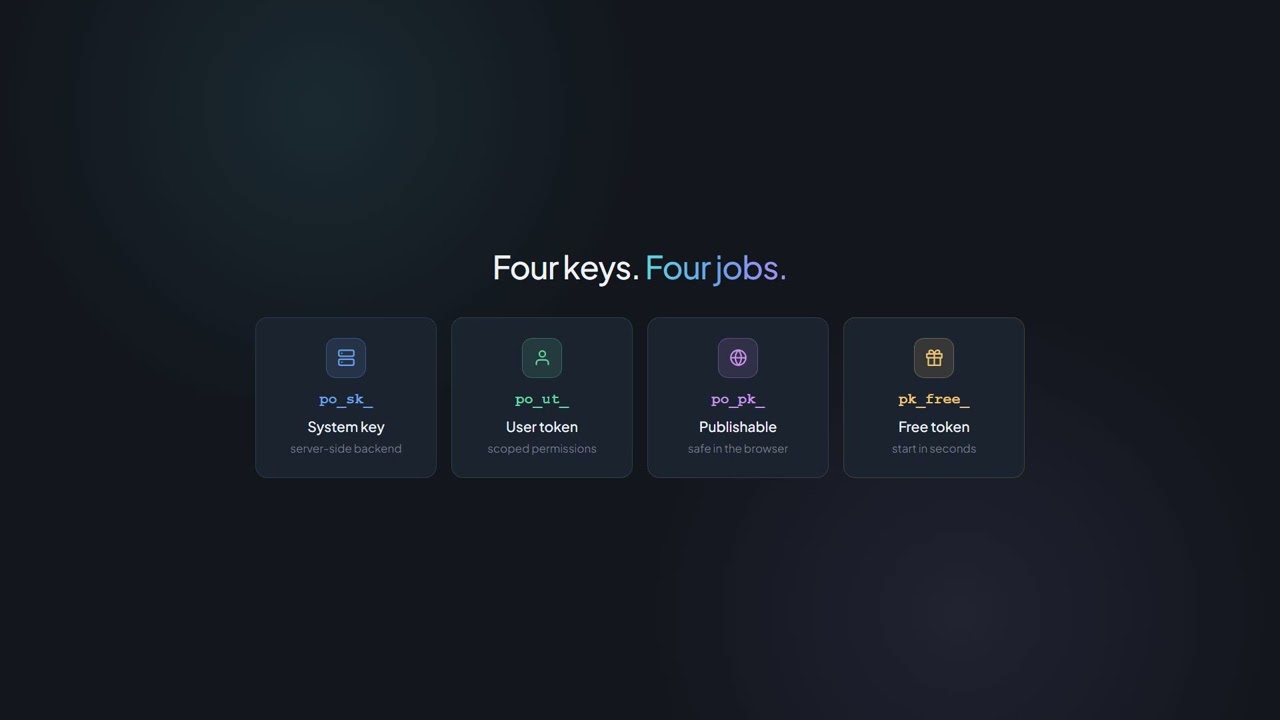
po_sk_ Máy đến Máy Khóa bí mật
- Quyền truy cập đầy đủ trong phạm vi tài khoản
- Không bao giờ cung cấp trong mã trình duyệt
- Không cần tiêu đề Origin
- Bị khóa đối với MCP



Có thể kết hợp nhà tích hợp và nhà phân phối lại.
Xem chương trình đối tác
Xác thực và Khóa
Mỗi điểm cuối sản phẩm của PaperOffice-API yêu cầu tiêu đề Authorization: Bearer. Không có luồng OAuth, không có làm mới.
Hai loại token, mười phạm vi quyền, giới hạn tốc độ được tài liệu hóa.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Lời gọi đầu tiên
Đường dẫn đến /latest/job/add/ là tên công việc hàng đợi: thường theo dạng handler___command (ví dụ paperoffice_aiocr___generate), đối với IDP có cấu trúc là workflow pipeline của riêng bạn.
Authorization: Bearer po_ut_… — một điểm cuối sản phẩm không cần thêm gì khác. po_sk_ và po_ut_ không gửi tiêu đề Origin.
handler___command với ba dấu gạch dưới; workflow là ngoại lệ với slug riêng. Cách viết chấm sẽ trả về API với HTTP 400 JOB_CONFIG_INVALID.
client_wait mặc định là true: API giữ kết nối và trả về kết quả trực tiếp. Nếu khung thời gian không đủ, sẽ nhận được HTTP 202 với job_id và poll_url để GET /latest/job/get/{job_id}.
Đối với idp_collection=invoice, model basic-pro-max là mô hình được khuyến nghị: OCR-first giới hạn các bộ sưu tập in có vị trí tối đa ở basic-pro-max; việc gửi model=premium sẽ trả về model: basic-pro-max.
Loại token
Cả hai đều cần được gửi lên máy chủ. Chúng được tạo, xoay vòng và thu hồi trong ứng dụng dưới Tài khoản → API.
po_sk_ Máy đến Máy po_ut_ Theo người dùng Các yêu cầu trực tiếp từ trình duyệt không đi qua hai token này, mà thông qua Publishable Key po_pk_ — gắn liền với nguồn gốc, có giới hạn ngân sách và tỷ lệ. Xem Publishable Keys
Quyền
Một User Token chỉ chứa đúng các lĩnh vực mà bạn cung cấp khi tạo. Nếu thiếu lĩnh vực, API sẽ trả về HTTP 403.
tài liệu Tải lên, Tải xuống, Xử lý
khu_làm_việc Quản lý thư mục và cấu trúc
ai_jobs OCR, IDP, Trích xuất
billing Đọc mức sử dụng và số dư tài khoản
người dùng Quản lý thành viên nhóm
webhooks Nhận sự kiện
knowledge_base Cơ sở dữ liệu kiến thức và FAQ
tác nhân Konfigurieren Sie IDP Agents
công_việc Erstellen Sie Automatisierungen
tuân thủ Kiểm toán, GDPR, Lưu trữ
Giới hạn tốc độ
Tính phí theo từng token; không có Bearer thì tính theo địa chỉ IP. Các giá trị sau đây là các mức tối thiểu được tài liệu hóa, áp dụng cho mọi gói dịch vụ.
Các tiêu đề RateLimit-* và X-RateLimit-* trong mỗi phản hồi cho biết còn bao nhiêu giới hạn trong khoảng thời gian hiện tại.
API trả về lỗi RATE_LIMIT_EXCEEDED. Vui lòng thử lại sau khoảng thời gian được chỉ định trong tiêu đề Retry-After.
Các gói trả phí nằm trên các giá trị tối thiểu này. Gói nào có phạm vi như thế nào được nêu trên trang giá.
Bảo mật
Sáu cơ chế hoạt động trong vận hành — mỗi cơ chế đều có mã trạng thái có thể kiểm tra hoặc vị trí trong ứng dụng.
Keys được tạo, liệt kê, xoay vòng và thu hồi trong ứng dụng dưới Tài khoản → API. Một token bị thu hồi sẽ trả về HTTP 401 TOKEN_NOT_FOUND.
Các token hết hạn hoặc lỗi sẽ trả về HTTP 401 INVALID_TOKEN. Publishable Keys sẽ hết hạn muộn nhất sau 365 ngày.
Các giới hạn tốc độ được tính theo mỗi Token, không phải theo mỗi tài khoản. Một khóa bị xâm phạm do đó không ảnh hưởng đến toàn bộ hoạt động.
Khóa công khai yêu cầu một Origin từ danh sách cho phép trong mọi yêu cầu; nếu không API sẽ trả về 403 ORIGIN_HEADER_REQUIRED hoặc DOMAIN_NOT_ALLOWED.
Mỗi phản hồi đã tính phí đều chứa một khối _billing; việc đánh giá theo từng lệnh gọi cung cấp GET /latest/billing/usage-detail.
Đăng nhập tài khoản, quản lý khóa, OAuth, quản trị viên đối tác, thay đổi thanh toán và bẻ khóa mật khẩu bị chặn đối với khóa trình duyệt. Sản phẩm APIs bao gồm đọc hóa đơn và webhook được cho phép. Xóa Workspace, làm trống thùng rác và cấp phép giữ pháp lý chỉ có thể thực hiện trong ứng dụng (403 UI_ONLY_ENDPOINT).
Xem cách một cuộc gọi với Bearer-token hoạt động trong thực tế — qua video.
Mở rộng
Các trang bao phủ hoạt động xung quanh xác thực.
Bắt đầu
Bạn tạo Key trong ứng dụng tại Tài khoản → API. Cuộc gọi API đầu tiên được hướng dẫn từng bước.
Vận hành và niềm tin
Hợp đồng, bảo mật, hỗ trợ và giới hạn, tất cả đều được liên kết tại một nơi.
Trạm tiếp theo
Bước tiếp theo được khuyến nghị trong phễu nhà phát triển và hai nhánh rẽ phù hợp.