
हमारा AI समाप्त करता है|
जीडीपीआर उल्लंघन, गायब सबूत, ऑडिट मुद्दे - अनुपालन उल्लंघन की लागत $20M या राजस्व का 4% तक आती है।
PaperOffice AI AI PDF Redact और पूर्ण दस्तावेज़ीकरण के साथ अनुपालन को स्वचालित करता है।
सामंजस्य जोखिम कार्यरत में
देखें कि PaperOffice सामंजस्य जोखिम व्यवहार कैसे काम करता है — वीडियो में।
दुनिया भर की अग्रणी कंपनियों का भरोसा
OEM PARTNERSHIP
Hardware giants choose PaperOffice exclusively.

अनुपालन क्यों है इतना मुश्किल
नियामक आवश्यकताएं तेजी से जटिल होती जा रही हैं।
जीडीपीआर जुर्माना
उल्लंघनों के लिए 20 मिलियन डॉलर या वैश्विक वार्षिक राजस्व का 4% तक।
व्यक्तिगत डेटा
लगभग हर दस्तावेज़ में संवेदनशील डेटा होता है - नाम, आईबीएएन, ईमेल।
कोई ऑडिट ट्रेल नहीं
किसने क्या कब देखा? सबूत के बिना, दंड आसन्न हैं।
रिपोर्टिंग दायित्व
डेटा उल्लंघनों की रिपोर्ट 72 घंटों के भीतर की जानी चाहिए।
मैन्युअल संपादन
व्यक्तिगत डेटा को मैन्युअल रूप से संपादित करना समय लेने वाला और त्रुटि-प्रवण है।
प्रतिधारण आवश्यकताएं
दस्तावेजों को अनुपालन के लिए ऑडिट-प्रूफ तरीके से संग्रहीत किया जाना चाहिए।
स्वचालित अनुपालन एआई के साथ
एआई पीडीएफ रेडैक्ट, ऑडिट ट्रेल्स और ऑडिट-प्रूफ संग्रह।
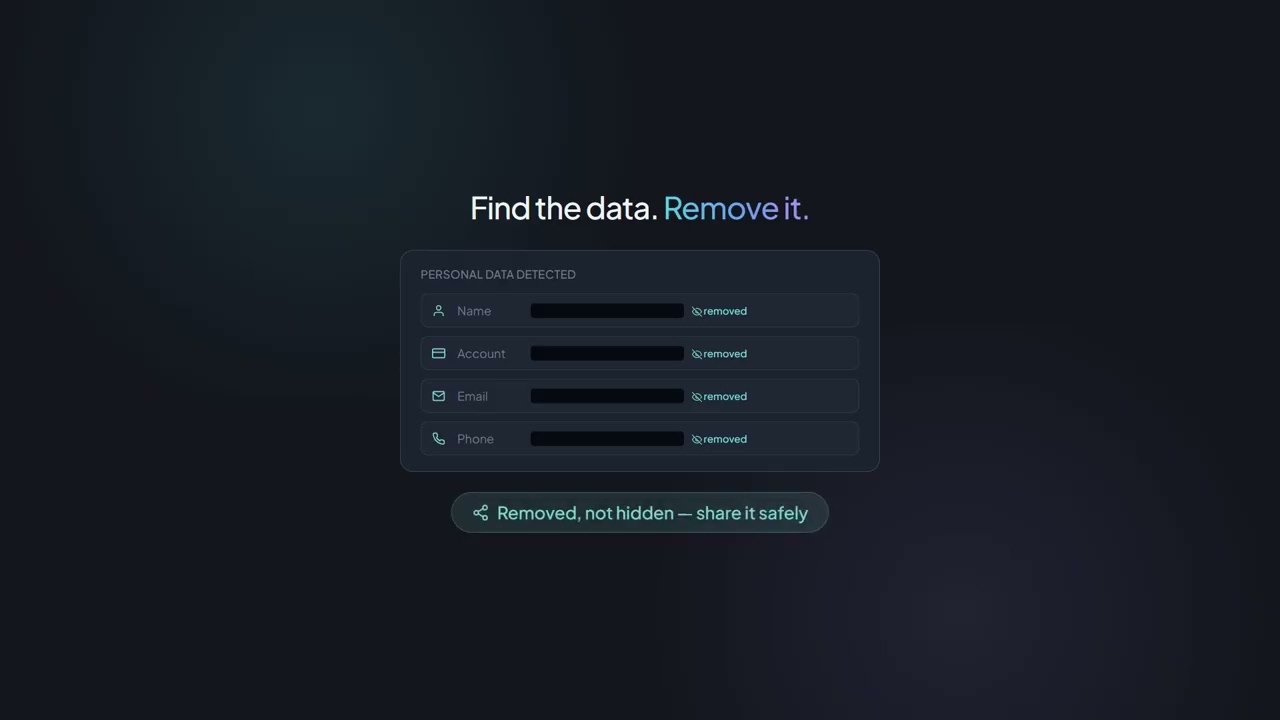
एआई पीडीएफ रेडैक्ट
व्यक्तिगत डेटा का स्वचालित पता लगाना और संपादन - नाम, आईबीएएन, ईमेल, फोन नंबर।
- पीआईआई पहचान
- ऑटो संपादन
- अनुमति के साथ प्रतिवर्ती
पूर्ण ऑडिट ट्रेल
किसने क्या कब देखा, बदला, साझा किया? पूर्ण दस्तावेज़ीकरण।
- एक्सेस लॉग
- परिवर्तन इतिहास
- ऑडिट के लिए निर्यात
ऑडिट-प्रूफ संग्रह
टाइमस्टैम्प और हस्ताक्षर के साथ अनुपालन संग्रह।
- अनुपालन
- टाइमस्टैम्प
- अपरिवर्तनीय
प्रतिधारण अवधि
प्रतिधारण अवधियों का स्वचालित प्रबंधन। समाप्ति से पहले अनुस्मारक।
- ऑटो-प्रतिधारण
- कानूनी होल्ड
- हटाने के दायित्व
ये आवश्यकताएं हैं स्वचालित रूप से पूरी की गईं
जीडीपीआर
स्वचालित पीआईआई पहचान, संपादन, हटाने की अवधि - पूर्ण जीडीपीआर अनुपालन।
गोबीडी
टाइमस्टैम्प और अपरिवर्तनीय भंडारण के साथ ऑडिट-प्रूफ संग्रह।
मा रिस्क / बीआईटी
बैंकों और वित्तीय सेवा प्रदाताओं के लिए सभी आईटी प्रक्रियाओं का दस्तावेजीकरण।
एचआईपीएए
अंतर्राष्ट्रीय स्वास्थ्य सेवा कंपनियों के लिए स्वास्थ्य डेटा की सुरक्षा।
आईएसओ 27001 ISO 27001 और SOC 2 प्रकार II सक्रिय हैं। अनुरोध पर NDA के तहत रिपोर्ट उपलब्ध हैं।
पूर्ण दस्तावेज़ीकरण के साथ सूचना सुरक्षा प्रबंधन।
कानूनी होल्ड
कानूनी कार्यवाही के लिए दस्तावेजों को लॉक करें - कोई आकस्मिक विलोपन नहीं।
प्रमाणित अनुपालन
जीडीपीआर
यूरोपीय संघ के सामान्य डेटा संरक्षण विनियमन का पूर्ण अनुपालन।
आईएसओ 27001 ISO 27001 और SOC 2 प्रकार II सक्रिय हैं। अनुरोध पर NDA के तहत रिपोर्ट उपलब्ध हैं।
प्रमाणित सूचना सुरक्षा प्रबंधन प्रणाली।
एसओसी 2 ISO 27001 और SOC 2 प्रकार II सक्रिय हैं। अनुरोध पर NDA के तहत रिपोर्ट उपलब्ध हैं।
स्वतंत्र रूप से ऑडिट की गई सुरक्षा, उपलब्धता और गोपनीयता।
गोबीडी
कंपनियों के लिए उचित बहीखाता पद्धति के सिद्धांत।
स्पेन में ईयू डेटा सेंटर
आपका डेटा कभी भी ईयू नहीं छोड़ता है। जीडीपीआर अनुपालन, आईएसओ 27001, एसओसी 2 प्रमाणित।
प्रयास के बिना अनुपालन।
स्वचालित अनुपालन का मुफ्त में परीक्षण करें। किसी क्रेडिट कार्ड की आवश्यकता नहीं।
