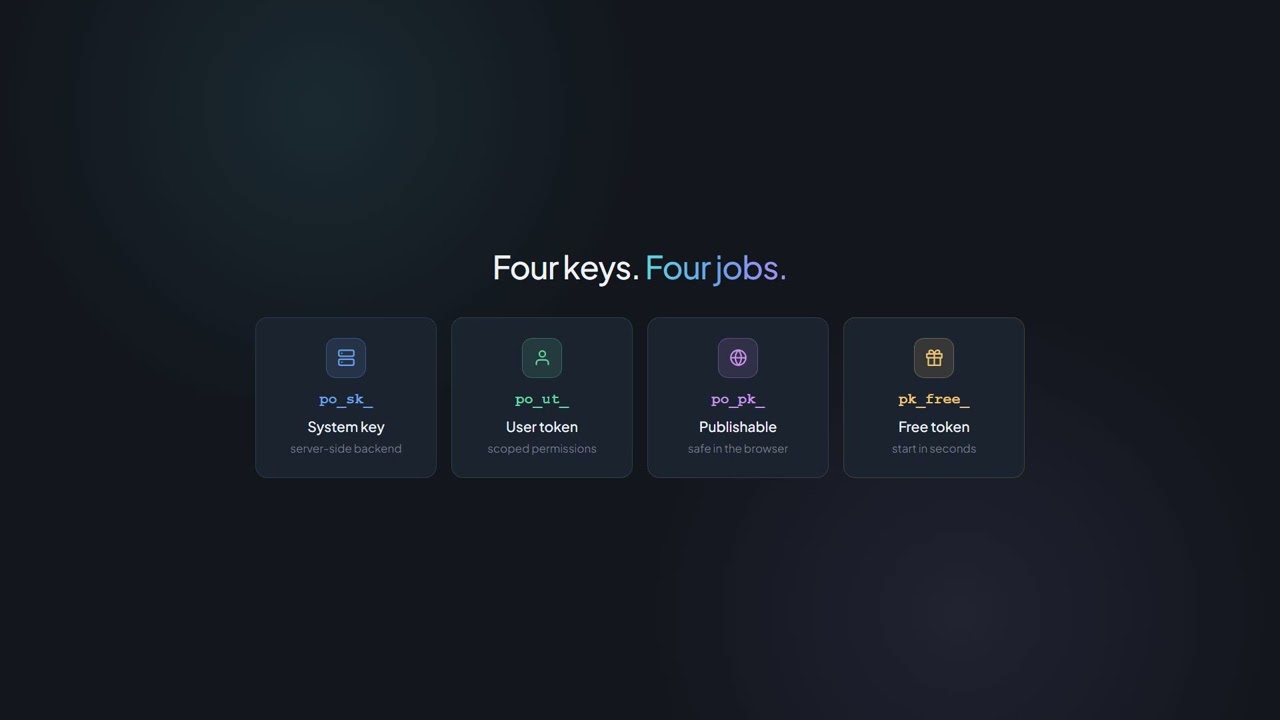
po_sk_ सर्वर से सर्वर गुप्त कुंजी
- खाते के दायरे में पूर्ण पहुंच
- ब्राउज़र कोड में कभी न दें
- ओरिजिन हेडर की आवश्यकता नहीं
- MCP के लिए ब्लॉक किया गया



एकीकरणकर्ता और रीसेलर संयोजित किए जा सकते हैं।
पार्टनर कार्यक्रम देखना
प्रमाणीकरण और कुंजियाँ
PaperOffice-API का हर उत्पाद एंडपॉइंट Authorization: Bearer हेडर की अपेक्षा करता है। कोई OAuth फ्लो नहीं, कोई रिफ्रेश नहीं।
दो टोकन प्रकार, दस अधिकार क्षेत्र, दस्तावेज़ीकृत दर सीमाएँ।
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());पहला कॉल
/latest/job/add/ के बाद का पथ क्यू जॉब नाम है: आमतौर पर handler___command (जैसे paperoffice_aiocr___generate) के रूप में, संरचित IDP के लिए अपनी पाइपलाइन वर्कफ़्लो।
Authorization: Bearer po_ut_… — एक उत्पाद अंत बिंदु को इससे अधिक की आवश्यकता नहीं है। po_sk_ और po_ut_ कोई Origin हेडर नहीं भेजते हैं।
तीन अंडरस्कोर के साथ handler___command; वर्कफ़्लो एक अपवाद है जिसका अपना स्लग है। डॉट नोटेशन API को HTTP 400 JOB_CONFIG_INVALID के साथ उत्तर देता है।
client_wait डिफ़ॉल्ट रूप से true है: API कनेक्शन को बनाए रखता है और परिणाम को inline में प्रदान करता है। यदि समय सीमा पर्याप्त नहीं है, तो HTTP 202 job_id और poll_url के साथ आता है GET /latest/job/get/{job_id} के लिए।
idp_collection=invoice के लिए basic-pro-max अनुशंसित मॉडल है: OCR-first मुद्रित संग्रहों को स्थितिओं सहित मूल रूप से basic-pro-max तक सीमित करता है, एक भेजा गया model=premium वापस model: basic-pro-max के रूप में आता है।
टोकन प्रकार
दोनों सर्वर पर होने चाहिए। ऐप में खाता → API के तहत बनाए, घुमाए और रद्द किए जाते हैं।
po_sk_ सर्वर से सर्वर po_ut_ उपयोगकर्ता-आधारित ब्राउज़र से सीधे किए गए कॉल इन दोनों टोकन के माध्यम से नहीं चलते, बल्कि Publishable Key po_pk_ के माध्यम से चलते हैं — उत्पत्ति-आधारित, बजट और दर सीमा वाले। Publishable Keys देखना
अनुमतियाँ
एक यूजर टोकन में केवल वही क्षेत्र होते हैं जो आप इसे बनाने पर देते हैं। यदि क्षेत्र अनुपस्थित है, तो API HTTP 403 के साथ उत्तर देता है।
दस्तावेज़ अपलोड, डाउनलोड, प्रसंस्करण
कार्यालय फ़ोल्डर और संरचना प्रबंधित करें
ai_jobs OCR, IDP, निष्कर्षण
बिलिंग उपयोग और खाता शेष पढ़ें
उपयोगकर्ता टीम के सदस्यों का प्रबंधन करें
वेबहुक घटनाएं प्राप्त करें
ज्ञान_आधार ज्ञान डेटाबेस और FAQ
एजेंट्स IDP एजेंट्स कॉन्फ़िगर करें
कार्यप्रवाह स्वचालन बनाएं
अनुपालन ऑडिट, जीडीपीआर, आर्काइविंग
रेट-लिमिट्स
प्रति टोकन शुल्क लिया जाता है; बेयरर के बिना प्रति IP पता। निम्नलिखित मान प्रत्येक टैरिफ में लागू दस्तावेज़ीकृत न्यूनतम मान हैं।
प्रत्येक उत्तर के RateLimit-* और X-RateLimit-* हेडर बताते हैं कि चल रहे विंडो में अभी भी कितना शेष है।
API RATE_LIMIT_EXCEEDED के साथ उत्तर देता है। Retry-After हेडर में दिए गए समय के बाद पुनः प्रयास करें।
भुगतान किए गए टैरिफ इन न्यूनतम मूल्यों से ऊपर होते हैं। किन टैरिफ की कौन सी सीमा है, यह मूल्य पृष्ठ पर दिया गया है।
सुरक्षा
छह तंत्र जो संचालन के दौरान काम करते हैं — प्रत्येक की एक जाँच योग्य स्थिति कोड या ऐप में स्थान होता है।
कुंजियाँ ऐप में खाता → API के तहत बनाई जाती हैं, सूचीबद्ध की जाती हैं, घुमाई जाती हैं और रद्द की जाती हैं। एक रद्द किए गए टोकन HTTP 401 TOKEN_NOT_FOUND के साथ उत्तर देता है।
समाप्त या दोषपूर्ण टोकन HTTP 401 INVALID_TOKEN के रूप में वापस आते हैं। पब्लिशेबल कुंजियाँ अधिकतम 365 दिनों बाद समाप्त हो जाती हैं।
रेट लिमिट प्रति टोकन के आधार पर गिनी जाती हैं, न कि प्रति खाते। एक संदिग्ध कुंजी से संपूर्ण ऑपरेशन प्रभावित नहीं होता है।
Publishable Keys प्रत्येक अनुरोध पर Allowlist से Origin की मांग करते हैं; अन्यथा API 403 ORIGIN_HEADER_REQUIRED या DOMAIN_NOT_ALLOWED के साथ उत्तर देता है।
प्रत्येक बिल किए गए उत्तर में एक _billing ब्लॉक होता है; प्रत्येक कॉल के आधार पर मूल्यांकन के लिए GET /latest/billing/usage-detail का उपयोग करें।
ब्राउज़र कुंजियों के लिए खाता लॉगिन, कुंजी प्रबंधन, OAuth, भागीदार एडमिन, भुगतान म्यूटेशन और पासवर्ड क्रैक अवरुद्ध हैं। उत्पाद-APIs सहित बिलिंग पढ़ना और वेबहुक अनुमत हैं। Workspace को हटाएं, रिसाइक्लिंग बास्केट खाली करें और कानूनी होल्ड जारी करें केवल ऐप में (403 UI_ONLY_ENDPOINT)।
देखें कि बेयरर टोकन के साथ एक कॉल व्यावहारिक रूप से कैसे काम करता है — वीडियो में।
आगे की जानकारी
वे पृष्ठ जो प्रमाणीकरण के आसपास संचालन को कवर करते हैं।
शुरू करना
ऐप में खाता → API के तहत अपनी कुंजी सेट करें। पहला API कॉल चरण-दर-चरण दिखाया गया है।
संचालन और विश्वास
अनुबंध, सुरक्षा, सहायता और सीमाएं, सब एक ही स्थान पर लिंक किए गए।
अगला स्टेशन
डेवलपर फनल में अनुशंसित अगला कदम और दो उपयुक्त शाखाएं।