
GDPR
PaperOffice выполняет требования GDPR к обработчикам данных — договор об обработке данных (ст. 28) и TOM (ст. 32) из генератора, обработка в ЕС.
- Обработка данных в ЕС
- Право на удаление
- Прозрачная обработка


Выберите язык
Выберите валюту
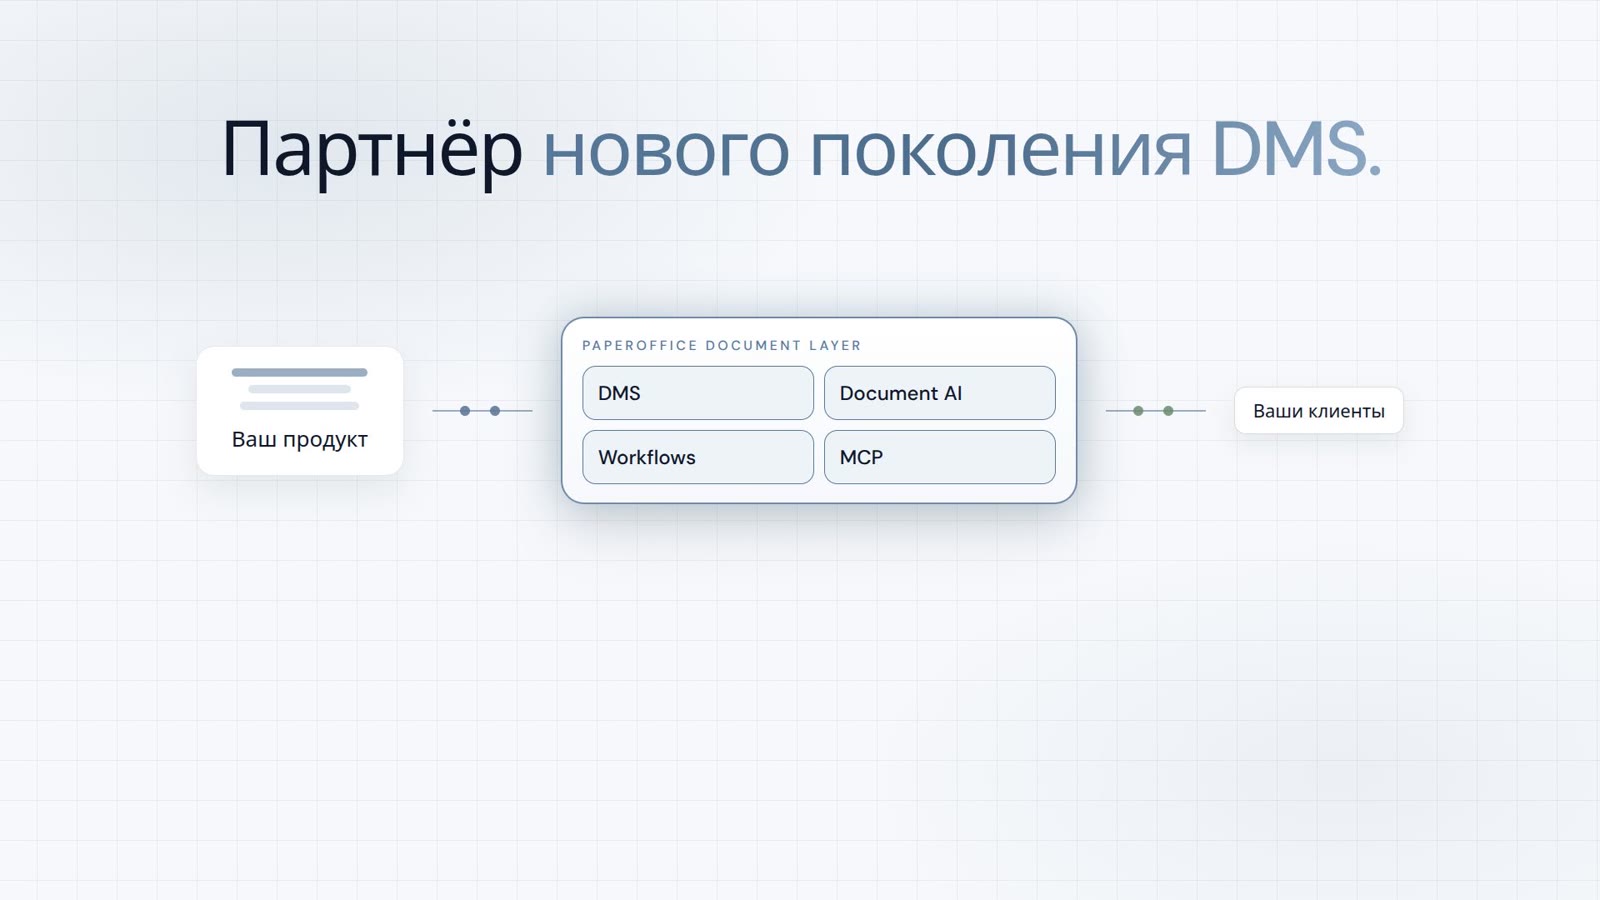
Integrator и Reseller можно совмещать. Реферальное партнерство — только по приглашению.
Смотреть партнёрскую программу
Безопасность и комплаенс
Договор обработки, технические и организационные меры и сертификат ISO/IEC 27001 — задокументированы, а не только заявлены.
Доверие ведущих компаний по всему миру
OEM-ПАРТНЁРСТВО
Единственный официальный DMS-партнёр QNAP: Classic-приложение, AI BYOS.
Еще
Единственный официальный DMS-партнёр ASUSTOR: Classic-приложение, AI BYOS.
ЕщеДоказательство
Обработка на собственном оборудовании в EU Datacenter Spain. Генератор создаёт договор обработки и TOM — по данным компании, в формате PDF.
Документированные стандарты: требования GDPR к обработчикам данных выполнены. Сертифицировано по ISO/IEC 27001; SOC 2 Type II в подготовке.
PaperOffice выполняет требования GDPR к обработчикам данных — договор об обработке данных (ст. 28) и TOM (ст. 32) из генератора, обработка в ЕС.
Международный стандарт управления информационной безопасностью
Контроль сервисных организаций AICPA для критериев доверия
Стандарт США для медицинских данных — PaperOffice выполняет все требования HIPAA Security Rule к техническим мерам защиты.
Оплата картами проходит через Stripe Checkout. Данные карты вводятся на стороне Stripe и не попадают на серверы PaperOffice.
Технические компоненты для хранения документов согласно GoBD (немецкие правила бухгалтерского учёта)
Сертифицировано по ISO/IEC 27001 (сертификат доступен по NDA); SOC 2 Type II в подготовке.
Шифрование
Каждый документ хранится в зашифрованном виде (AES-256) и передаётся по TLS 1.3.
Все хранимые данные полностью зашифрованы
TLS 1.3 для всех соединений
Ключи хранятся вне базы данных — доступны для чтения только авторизованным сервисам
Мы не можем читать ваши данные
Каждый запрос аутентифицируется. Каждый доступ регистрируется. Без исключений.
Многофакторная аутентификация, ключи доступа и вход через Google; запрос кода при входе с новых устройств или из подозрительных сетей.
Минимальные разрешения. Только доступ к тому, что действительно необходимо.
Постоянная проверка. Никаких "доверенных зон". Каждая сессия проверяется.
Полное логирование всех доступов. Неизменяемые журналы аудита.
Изолированные сетевые сегменты. Прорыв в одной области остается изолированным.
Оповещения о входах с новых устройств, новых IP-адресов или из сетей VPN, прокси и дата-центров. «Нет, это был не я» блокирует аккаунт и завершает все сеансы.
Центр доверия
Генератор в приложении создаёт договор обработки и TOM — по данным компании, в формате PDF.
Договор на обработку данных создается в приложении — предварительно заполненный данными компании, в формате PDF с бланком PaperOffice.
Технические и организационные меры для конкретных услуг, используемых в аккаунте.
Обзор всех устройств и сессий аккаунта — кто, когда и откуда получает доступ.
Для каждого устройства определяется, из каких стран разрешен доступ. Нерасположенные регионы блокируются.
PaperOffice управляет собственной инфраструктурой в ЕС. Для защиты от DDoS-атак и ботов PaperOffice использует Cloudflare Enterprise в качестве сетевой защиты — без доступа к документам.
Защита от DDoS и CDN
Базы данных, хранилище, модели ИИ и системы резервного копирования работают на собственном оборудовании в EU Datacenter Spain.
Whitepaper, отчёт о пентесте и сертификат ISO/IEC 27001 предоставляются по запросу в тарифе Enterprise.
Договор обработки, а также технические и организационные меры доступны в PaperOffice.

