
RGPD
PaperOffice remplit les exigences du RGPD applicables aux sous-traitants — contrat de sous-traitance (art. 28) et TOM (art. 32) issus du générateur, traitement dans l'UE.
- Traitement des données en UE
- Droit à l'effacement
- Traitement transparent


Choisir la langue
Choisir la devise
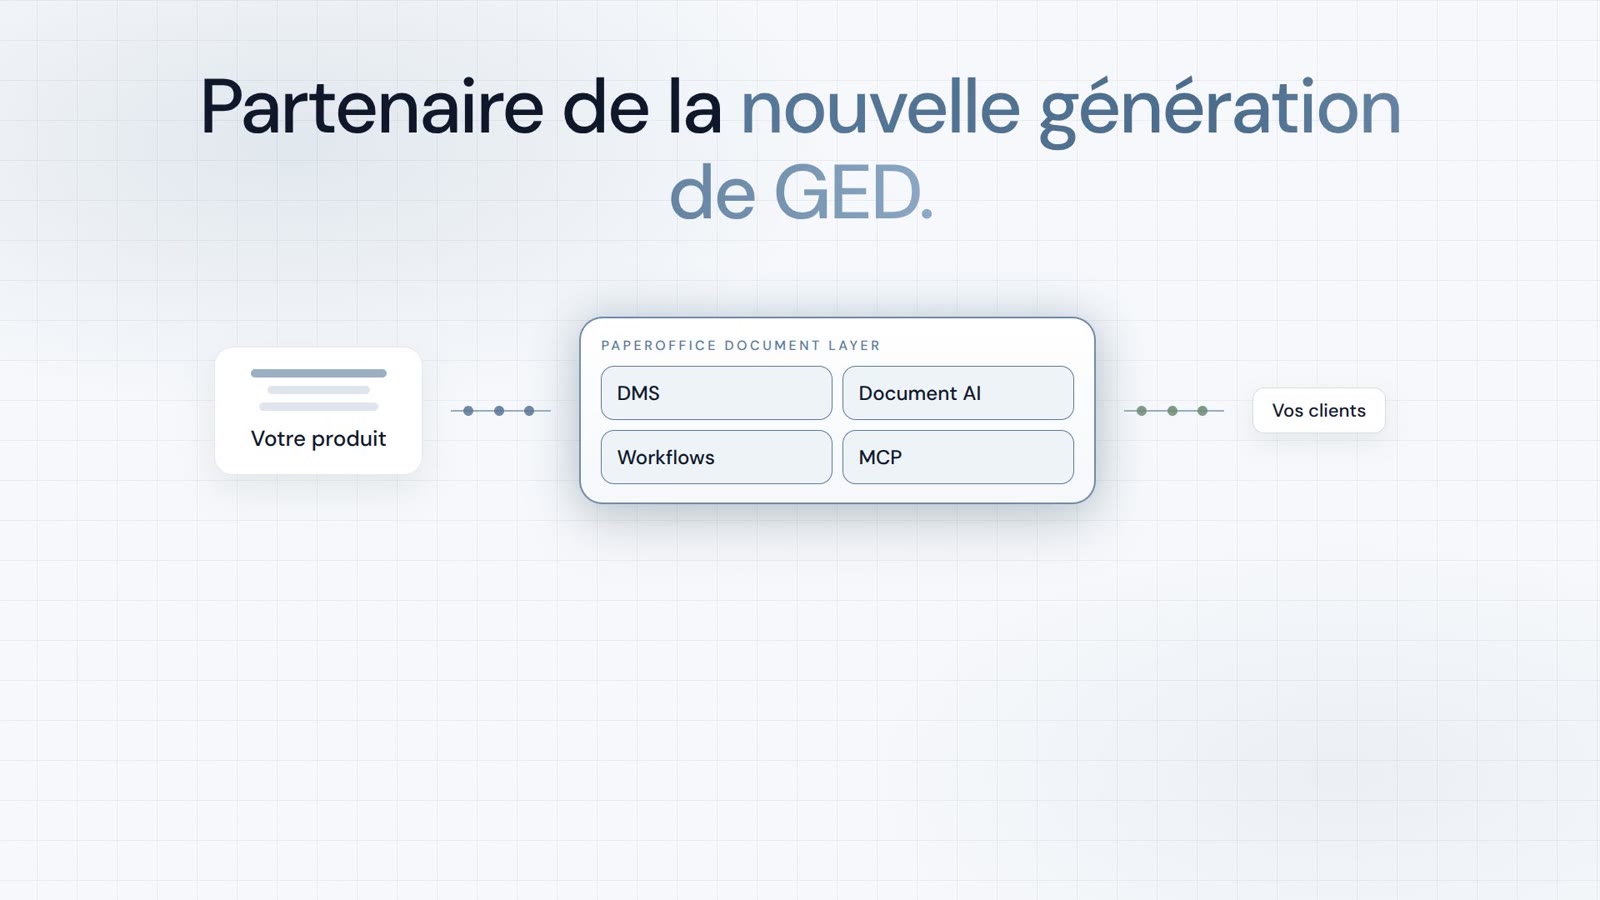
Integrator et Reseller combinables. Recommandation sur invitation.
Voir le programme partenaire
Sécurité & Compliance
AVV, TOM et certificat ISO/IEC 27001 — documentés, pas seulement affirmés.
La confiance des entreprises leaders dans le monde
PARTENARIAT OEM
Seul partenaire DMS officiel pour QNAP : app Classic, AI BYOS.
Plus
Seul partenaire DMS officiel pour ASUSTOR : app Classic, AI BYOS.
PlusPreuve
Traitement sur du matériel propre dans le EU Datacenter Spain. L'AVV et le TOM sont générés par le générateur — avec les données de l'entreprise, au format PDF.
Normes documentées : exigences du RGPD pour les sous-traitants respectées. Certifié ISO/IEC 27001 ; SOC 2 Type II en préparation.
PaperOffice remplit les exigences du RGPD applicables aux sous-traitants — contrat de sous-traitance (art. 28) et TOM (art. 32) issus du générateur, traitement dans l'UE.
Norme internationale pour la gestion de la sécurité de l'information
Service Organization Control de l'AICPA pour les critères de services de confiance
Norme américaine pour les données de santé — PaperOffice satisfait à toutes les exigences techniques de protection de la HIPAA Security Rule.
Les paiements par carte passent par Stripe Checkout. Les données de carte sont saisies chez Stripe et n'atteignent pas les serveurs de PaperOffice.
Briques techniques pour la conservation selon les GoBD (règles comptables allemandes)
Certifié ISO/IEC 27001 (certificat disponible sous NDA) ; SOC 2 Type II en préparation.
Chiffrement
Chaque document est stocké chiffré en AES-256 et transmis via TLS 1.3.
Toutes les données stockées sont entièrement chiffrées
TLS 1.3 pour toutes les connexions
Clés stockées hors de la base de données — lisibles uniquement par les services autorisés
Décryptage uniquement pour le traitement autorisé – avec piste d'audit
Chaque requête est authentifiée. Chaque accès est journalisé. Aucune exception.
Authentification multi-facteurs, clés d'accès et connexion avec Google ; vérification du code pour les nouveaux appareils et les réseaux inhabituels.
Permissions minimales. Accès uniquement à ce qui est réellement nécessaire.
Vérification permanente. Pas de "zones de confiance". Chaque session est validée.
Journalisation complète de tous les accès. Journaux d'audit immuables.
Segments de réseau isolés. Une brèche dans une zone reste isolée.
Alertes en cas de connexion depuis de nouveaux appareils, de nouvelles adresses IP ou des réseaux VPN, proxy et de centres de données. « Non, ce n'était pas moi » verrouille le compte et met fin à toutes les sessions.
Centre de confiance
Le générateur dans l'application crée AVV et TOM — avec les données de l'entreprise, en tant que PDF.
Le contrat de traitement des données est créé dans l'application — pré-rempli avec les données de l'entreprise, en PDF avec l'en-tête PaperOffice.
Mesures techniques et organisationnelles pour les services exactement utilisés dans le compte.
Tous les appareils et sessions du compte en vue — qui accède à quoi, quand et depuis où.
Pour chaque appareil, il est défini depuis quels pays l'accès est autorisé. Les régions non autorisées sont bloquées.
PaperOffice exploite sa propre infrastructure UE. Contre les attaques DDoS et les bots, PaperOffice utilise Cloudflare Enterprise comme protection réseau — sans accès aux documents.
Protection DDoS & CDN
Les bases de données, le stockage, les modèles d'IA et les systèmes de sauvegarde fonctionnent sur du matériel propre dans le EU Datacenter Spain.
Le livre blanc, le rapport de test de pénétration et le certificat ISO/IEC 27001 sont disponibles sur demande à partir du plan Enterprise.
AVV et TOM sont disponibles dans PaperOffice.

