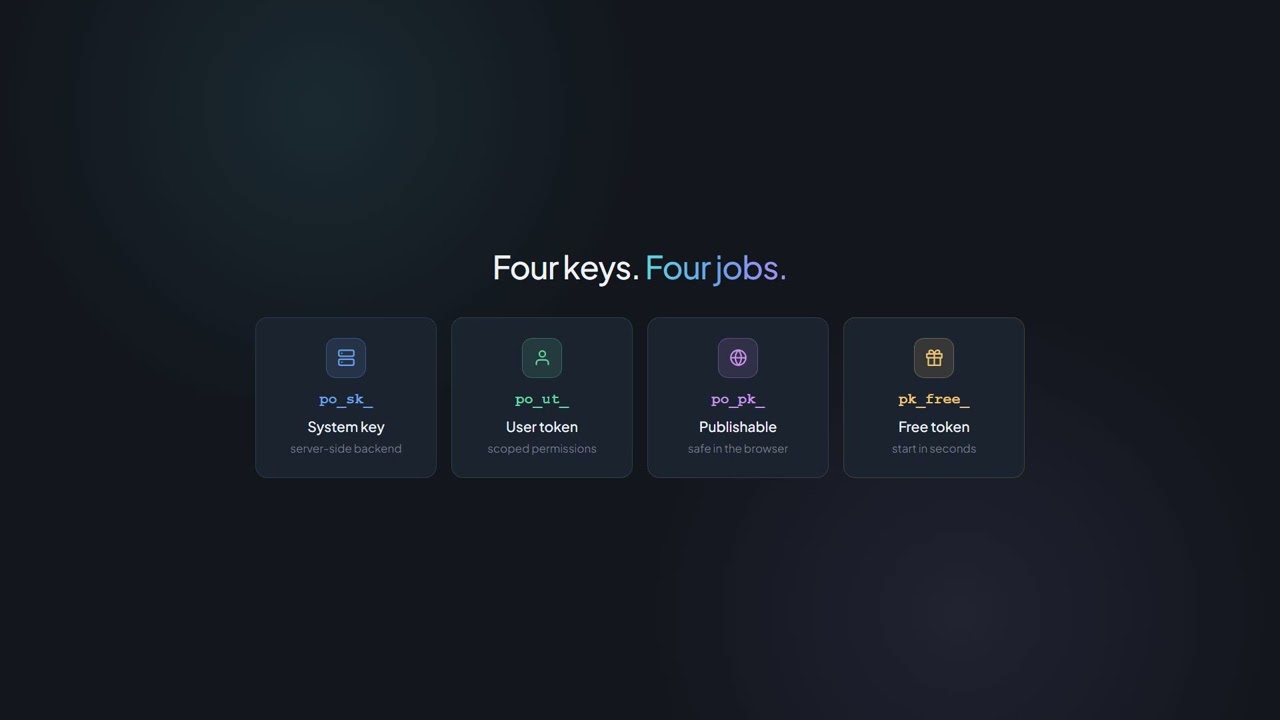
po_sk_ Server til server Hemmelig nøgle
- Fuld adgang i henhold til kontoen
- Aldrig leveret i browser-kode
- Ingen Origin-header påkrævet
- Blokeret for MCP

Integrator og reseller kan kombineres.
Partnerprogrammet i overblik
Autentificering og nøgler
Hver produkt-endpoint for PaperOffice-API forventer headeren Authorization: Bearer. Ingen OAuth-flow, ingen refresh.
To token-typer, ti tilladelsesområder, dokumenterede rate-limits.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Første opkald
Stien til /latest/job/add/ er queue-job-navnet: typisk på formen handler___command (f.eks. paperoffice_aiocr___generate); for struktureret IDP er det din egen pipeline-workflow.
Authorization: Bearer po_ut_… — mere behøver et produkt-endepunkt ikke. po_sk_ og po_ut_ sender ingen Origin-header.
handler___command med tre understreger; workflow er undtagelsen med egen slug. Punktnotation svarer på API med HTTP 400 JOB_CONFIG_INVALID.
client_wait er standard true: API holder forbindelsen åben og leverer resultatet inline. Hvis tidsvinduet ikke er tilstrækkeligt, returneres HTTP 202 med job_id og poll_url til GET /latest/job/get/{job_id}.
For idp_collection=invoice er basic-pro-max det anbefalede model: OCR-first begrænser trykte samlinger med positioner allerede til basic-pro-max; en sendt model=premium returneres som model: basic-pro-max.
Token-typer
Begge skal sendes til serveren. De oprettes, roteres og inddrives i appen under Konto → API.
po_sk_ Server til server po_ut_ Brugerrelateret Anrop direkte fra browseren kører ikke gennem disse to tokens, men via Publishable Key po_pk_ — oprindelsesbaseret, med budget- og ratebegrænsning. Publishable Keys
Tilladelser
Et brugertoken indeholder præcis de områder, du tildeler det ved oprettelsen. Mangler et område, returneres API med HTTP 403.
dokumenter Upload, Download, behandling
arbejdsområder Administrere mapper og struktur
ai_jobs OCR, IDP, udtrækning
fakturering Læse forbrug og kontostand
brugere Administrer teammedlemmer
webhooks Modtag begivenheder
videnbase Vidensbase og FAQ
agenter Konfigurer IDP-agenter
arbejdsgange Opret automatiseringer
compliance Revision, GDPR, arkivering
Rate-begrænsninger
Der beregnes pr. token; uden Bearer pr. IP-adresse. Følgende værdier er de dokumenterede minimumsværdier, der gælder for hver tarif.
Headerne RateLimit-* og X-RateLimit-* i hvert svar angiver, hvor meget der stadig er åbent i det aktuelle vindue.
API svarer med RATE_LIMIT_EXCEEDED. Gentag anmodningen efter tiden angivet i Retry-After-headeren.
Betalt tariffer ligger over disse minimumsværdier. Hvilken tarif hvilket omfang har, står på prissiden.
Sikkerhed
Seks mekanismer, der træder i kraft under drift — hver med en verificerbar statuskode eller et sted i appen.
Nøgler oprettes, vises, roteres og tilbagetrækkes i appen under Konto → API. En tilbagetrukket token svarer med HTTP 401 TOKEN_NOT_FOUND.
Udløbne eller fejlbehæftede tokens returneres som HTTP 401 INVALID_TOKEN. Publishable Keys udløber senest efter 365 dage.
Rate-begrænsninger tælles pr. token, ikke pr. konto. En kompromitteret nøgle belaster dermed ikke hele driften.
Publishable keys kræver en oprindelse fra allowlisten ved hvert anrop; ellers returneres API med 403 ORIGIN_HEADER_REQUIRED eller DOMAIN_NOT_ALLOWED.
Hver faktureret svar indeholder en _billing-blok; evaluering pr. anrop giver GET /latest/billing/usage-detail.
Konto-login, nøglehåndtering, OAuth, partner-administrering, betalingsmutation og adgangskodeknækning er blokeret for browser-nøgler. Produkt-APIs inklusive faktureringslæsning og webhooks er tilladt. Workspace slettes, papirkurv tømmes og legal hold-frigivelse sker kun i appen (403 UI_ONLY_ENDPOINT).
Se, hvordan et kald med Bearer-token fungerer i praksis — i videoen.
Uddybende
Siderne, der dækker driften omkring autentificering.
Øjeblikkelig start
Du opretter nøglen i appen under Konto → API. Det første kald beskrives trin for trin i 'Første API-kald'.
Drift og tillid
Kontrakter, sikkerhed, support og grænser, alle linket ét sted.
Næste station
Det anbefalede næste skridt i developer-funnelen og to passende sideveje.