
GDPR
PaperOffice opfylder GDPR-kravene til databehandlere — databehandleraftale (art. 28) og TOM (art. 32) fra generatoren, behandling i EU.
- Databehandling i EU
- Ret til sletning
- Gennemsigtig behandling


Vælg sprog
Vælg valuta
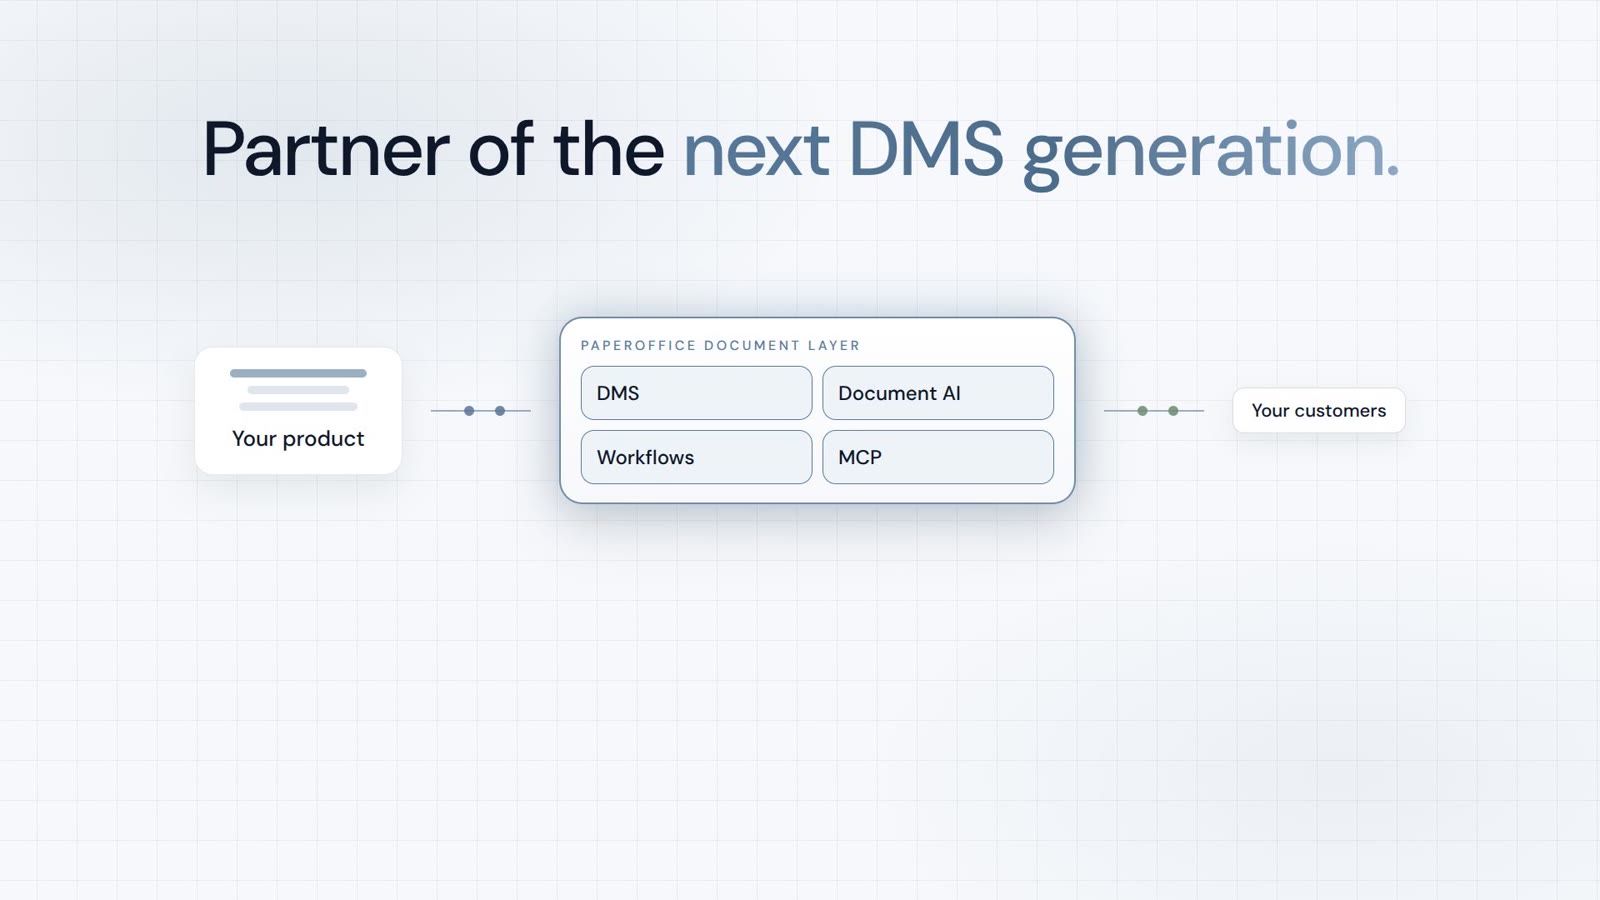
Integrator og Reseller kan kombineres. Henvisning efter invitation.
Partnerprogrammet i overblik
Sikkerhed & Compliance
AVV, TOM og ISO/IEC 27001-certifikat — dokumenteret, ikke blot påstået.
Betroet af førende virksomheder verden over
OEM-PARTNERSKAB
Eneste officielle DMS-partner for QNAP: Classic-app, AI BYOS.
Mere
Eneste officielle DMS-partner for ASUSTOR: Classic-app, AI BYOS.
MereBevis
Behandling på eget hardware i EU Datacenter Spain. AVV og TOM genereres af generatorn — med virksomhedsdata, som PDF.
Dokumenterede standarder: GDPR-krav til databehandlere opfyldt. ISO/IEC 27001 certificeret; SOC 2 Type II under forberedelse.
PaperOffice opfylder GDPR-kravene til databehandlere — databehandleraftale (art. 28) og TOM (art. 32) fra generatoren, behandling i EU.
International standard for informationssikkerhedsledelse
AICPA Service Organization Control til Trust Services Criteria
US-standard for sundhedsdata — PaperOffice opfylder alle tekniske beskyttelseskrav i HIPAA Security Rule.
Kortbetalinger gennemføres via Stripe Checkout. Kortoplysninger indtastes hos Stripe og når ikke PaperOffices servere.
Tekniske byggesten til opbevaring efter GoBD (tyske bogføringsregler)
ISO/IEC 27001 certificeret (certifikat tilgængeligt under NDA); SOC 2 Type II under forberedelse.
Kryptering
Hvert dokument gemmes krypteret med AES-256 og overføres via TLS 1.3.
Alle lagrede data fuldt krypterede
TLS 1.3 for alle forbindelser
Nøgler opbevares uden for databasen — kun læsbare for autoriserede tjenester
Vi kan ikke læse dine data
Hver anmodning autentificeres. Hver adgang logges. Ingen undtagelser.
Multi-faktor-autentificering, passkeys og login med Google; kodeanmodning ved nye enheder og mistænkelige netværk.
Minimale tilladelser. Kun adgang til det, der virkelig er nødvendigt.
Permanent verifikation. Ingen "betroede zoner". Hver session valideres.
Komplet logning af al adgang. Uforanderlige revisionslogs.
Isolerede netværkssegmenter. Brud i ét område forbliver isoleret.
Advarsel ved login fra nye enheder, nye IP-adresser eller fra VPN-, proxy- og datacenternetværk. “Nej, det var ikke mig” låser kontoen og afslutter alle sessioner.
Tillidscenter
Generatoren i appen genererer AVV og TOM — med virksomhedsdata, som PDF.
Aftalen om databehandling oprettes i appen — forudfyldt med virksomhedens data, som PDF med PaperOffice-brevhoved.
Tekniske og organisatoriske foranstaltninger specifikt til de tjenester, der bruges på kontoen.
Alle enheder og sessioner på kontoen tilgængelige — hvem får adgang hvornår og hvor fra.
For hver enhed fastlægges, hvilke lande adgang er tilladt fra. Ikke godkendte regioner blokeres.
PaperOffice driver egen EU-infrastruktur. Mod DDoS-angreb og bots bruger PaperOffice Cloudflare Enterprise som netværksbeskyttelse — uden adgang til dokumenter.
DDoS-beskyttelse & CDN
Databaser, lager, KI-modeller og backup-systemer kører på eget hardware i EU Datacenter Spain.
Whitepaper, penetrationstestrapport og ISO/IEC 27001-certifikatet er tilgængelige på forespørgsel fra Enterprise-planen.

