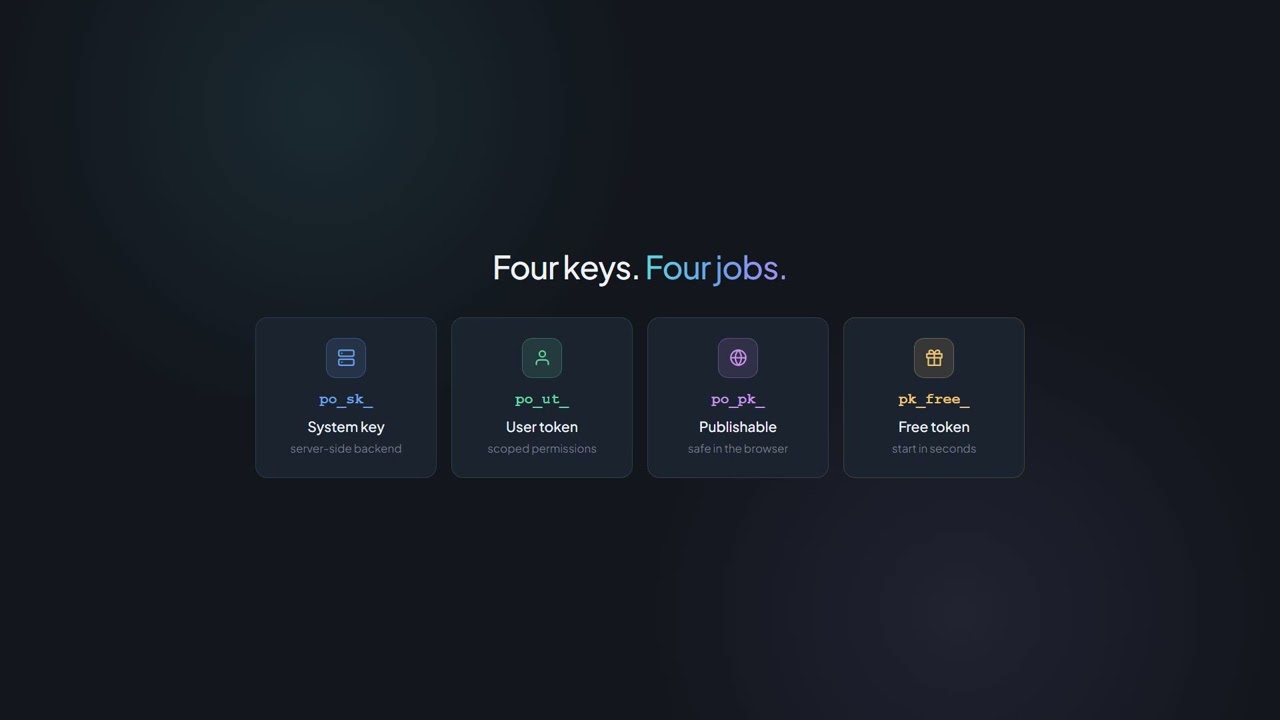
po_sk_ Szerver közötti Titkos kulcs
- Teljes hozzáférés a fiók keretében
- Soha ne szolgáltatja ki böngésző kódhoz
- Nincs szükség Origin fejlécra
- MCP-hez zárolva



Integrátorok és viszonteladók kombinálhatók.
Partnerprogram megtekintése
Hitelesítés és kulcsok
A PaperOffice-API minden termék-végpontja az Authorization: Bearer fejlécet várja. Nincs OAuth-folyamat, nincs frissítés.
Két token típus, tíz jogosultsági hatókör, dokumentált sebességkorlátok.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Első hívás
A /latest/job/add/ elérési út a queue-job neve: általában handler___command formátumban (pl. paperoffice_aiocr___generate), strukturált IDP esetén a saját pipeline workflow.
Authorization: Bearer po_ut_… — egy termék végpontnak ennyi elég. A po_sk_ és po_ut_ nem küldenek Origin-fejlécet.
handler___command három aláhúzással; a workflow kivétel, saját slug-gal. A pontozott szintaxis a API-at HTTP 400 JOB_CONFIG_INVALID hibával válaszolja meg.
A client_wait alapértelmezetten true: A API fenntartja a kapcsolatot, és inline adja vissza az eredményt. Ha az időablak nem elegendő, HTTP 202 válasz érkezik job_id-val és poll_url-lel a GET /latest/job/get/{job_id} végponthoz.
Az idp_collection=invoice esetén a basic-pro-max az ajánlott modell: Az OCR-first alapértelmezetten basic-pro-max-ra korlátozza a nyomtatott gyűjteményeket pozíciókkal; egy elküldött model=premium kérés esetén is model: basic-pro-max kerül visszaadásra.
Token típusok
Mindkettőt a szerverre kell küldeni. Az alkalmazásban az Account → API menüpont alatt hozhatók létre, forgathatók és visszavonhatók.
po_sk_ Szerver közötti po_ut_ Felhasználóhoz kötött A böngészőből közvetlenül történő hívások nem ezen két tokenen keresztül futnak, hanem a publishable key (po_pk_) segítségével — eredethez kötött, költség- és sebességkorlátokkal. Publishable keys megtekintése
Engedélyek
A felhasználói token pontosan azokat a területeket tartalmazza, amelyeket létrehozáskor adtunk meg neki. Ha egy terület hiányzik, a API HTTP 403-vallal válaszol.
dokumentumok Feltöltés, letöltés, feldolgozás
munkaterek Mappák és struktúra kezelése
ai_jobs OCR, IDP, kinyerés
számlázás Használat és számlaállapot lekérése
felhasználók Csapattagok kezelése
webhookok Események fogadása
tudásbázis Tudásbázis és GYIK
ügynökök IDP ügynökök konfigurálása
munkafolyamatok Automatizációk létrehozása
megfelelőség Ellenőrzés, GDPR, archiválás
Sebességkorlátok
A díjazás tokenenként történik; Bearer nélkül IP-címenként. Az alábbi értékek a dokumentált minimumértékek, amelyek minden csomagban érvényesek.
A RateLimit-* és X-RateLimit-* fejlécek minden válasznál azt mutatják, hogy a jelenlegi ablakban mennyi még elérhető.
A API a RATE_LIMIT_EXCEEDED választ adja. Ismételje meg a kérést a Retry-After fejlécben megadott idő után.
A fizetett tarifák ezen minimális értékek felett vannak. A tarifák terjedelme az oldalon található.
Biztonság
Hat mechanizmus, amelyek a működtetés során érvényesülnek — mindegyik ellenőrizhető státuskóddal vagy az alkalmazásban található hellyel.
A kulcsok az alkalmazásban az Account → API alatt kerülnek létrehozásra, felsorolásra, forgatásra és visszavonásra. Egy visszavont token HTTP 401 TOKEN_NOT_FOUND választ ad.
A lejárt vagy hibás tokenek HTTP 401 INVALID_TOKEN hibával térnek vissza. A Publishable Keys legkésőbb 365 nap után járnak le.
A sebességkorlátok tokenenként, nem fiókonként számítanak. Egy kiszolgáltatott kulcs így nem terheli az egész üzemeltetést.
A Publishable Keys minden kérésnél engedélyezett eredetet igényelnek; ellenkező esetben a API 403 ORIGIN_HEADER_REQUIRED vagy DOMAIN_NOT_ALLOWED hibával válaszol.
Minden elszámolt válasz tartalmaz egy _billing blokkot; a hívásonkénti kiértékeléshez a GET /latest/billing/usage-detail hívás szolgál.
A böngészőkulcsok számára letiltva a fiókbejelentkezés, a kulcsmenedzsment, az OAuth, a partneradminisztráció, a fizetési módosítás és a jelszófeltörés. A termék-APIs (beleértve a számlázási olvasást és a webhookokat) engedélyezett. A Workspace törlése, a kukka ürítése és a jogi megőrzés feloldása csak az alkalmazáson keresztül lehetséges (403 UI_ONLY_ENDPOINT).
Nézze meg, hogyan működik egy Bearer-tokenes hívás a gyakorlatban — videóban.
További információk
Azok az oldalak, amelyek a hitelesítés körüli üzemeltetést lefedik.
Kezdés
A Key-t az alkalmazásban az Account → API alatt hozhatja létre. Az első hívás lépésről lépésre a 'First API-Call' részben található.
Üzemeltetés és megbízhatóság
Szerződések, biztonság, támogatás és limitek, minden egy helyen összefoglalva.
Következő állomás
Az ajánlott következő lépés a fejlesztői tölcsérben és két megfelelő elágazás.