
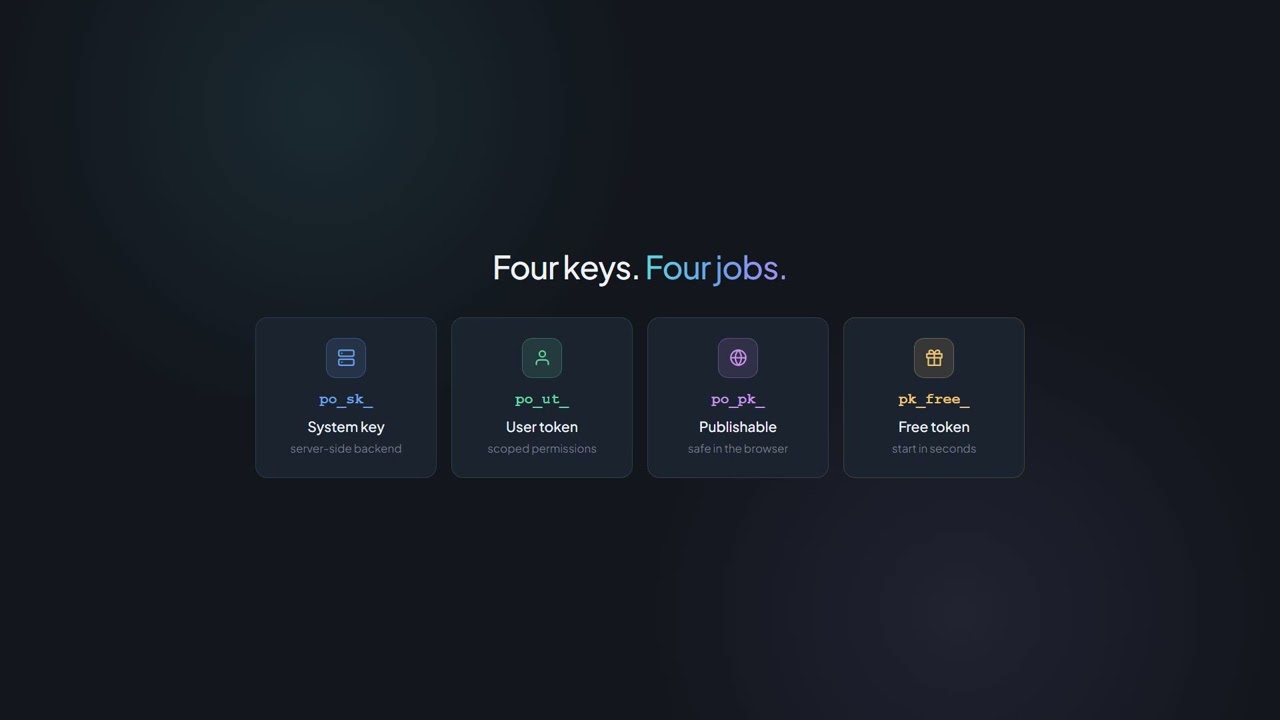
po_sk_ 服务器到服务器 密钥
- 在账户范围内拥有完全访问权限
- 切勿在浏览器代码中交付
- 无需Origin标头
- 因MCP被锁定



身份验证与密钥
PaperOffice-API的每个产品端点均要求提供Authorization: Bearer头部。无需OAuth流程,无需刷新令牌。
两种令牌类型,十个权限范围,文档化的速率限制。
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());首次调用
/latest/job/add/ 的路径是队列作业名称:通常格式为 handler___command(例如 paperoffice_aiocr___generate),对于结构化 IDP,则是您自己的管道工作流。
Authorization: Bearer po_ut_… — 产品端点不需要更多。po_sk_ 和 po_ut_ 不发送 Origin 标头。
handler___command 使用三个下划线;workflow 是带有自己 slug 的例外情况。点号表示法将返回 API,HTTP 400 JOB_CONFIG_INVALID。
client_wait 默认为 true:API 保持连接并内联返回结果。如果时间窗口不足,则返回 HTTP 202,附带 job_id 和用于 GET /latest/job/get/{job_id} 的 poll_url。
对于 idp_collection=invoice,推荐使用 basic-pro-max 模型:OCR-first 对包含行的打印集合始终限制为 basic-pro-max;发送 model=premium 时,返回的 model 将为 basic-pro-max。
权限
用户令牌仅包含您在创建时为其分配的权限范围。如果缺少相应权限,API 将返回 HTTP 403。
文档 上传、下载、处理
工作区 管理文件夹和结构
ai_jobs OCR、IDP、提取
账单 读取用量和账户余额
用户 管理团队成员
webhooks 接收事件
知识库 知识库和常见问题解答
代理 配置IDP代理
工作流 创建自动化
合规 审计、GDPR、归档
速率限制
计费按每个令牌计算;无 Bearer 时按每个 IP 地址计算。以下数值为各套餐中适用的文档化最低值。
每个响应中的 RateLimit-* 和 X-RateLimit-* 标头指示当前时间窗口内剩余的可用配额。
API 将返回 RATE_LIMIT_EXCEEDED。请根据 Retry-After 标头中的时间间隔重试请求。
付费费率高于这些最低值。各费率的覆盖范围请参阅价格页面。
安全性
六项在运行中生效的机制——每项均具有可验证的状态码或应用内的位置。
密钥在应用中通过“账户 → API”创建、列出、轮换和撤销。被撤销的令牌将返回 HTTP 401 TOKEN_NOT_FOUND。
过期或错误的令牌返回 HTTP 401 INVALID_TOKEN。可发布密钥最迟在 365 天后过期。
速率限制按每个令牌计算,而非按每个账户计算。因此,泄露的密钥不会给整个运营带来负担。
可发布密钥在每次请求时都要求 Allowlist 中的 Origin;否则 API 返回 403 ORIGIN_HEADER_REQUIRED 或 DOMAIN_NOT_ALLOWED。
每次计费的响应都包含一个 _billing 块;通过评估每次调用可获取 GET /latest/billing/usage-detail。
浏览器密钥禁止使用账户登录、密钥管理、OAuth、合作伙伴管理员、支付变更和密码破解。允许产品APIs(包括账单读取和Webhooks)。Workspace的删除、清空回收站和法律保留释放仅限在App中进行(403 UI_ONLY_ENDPOINT)。
观看Bearer令牌在实际通话中的运行方式——在视频中。
下一站
开发者漏斗中推荐的下一步以及两个合适的分支。