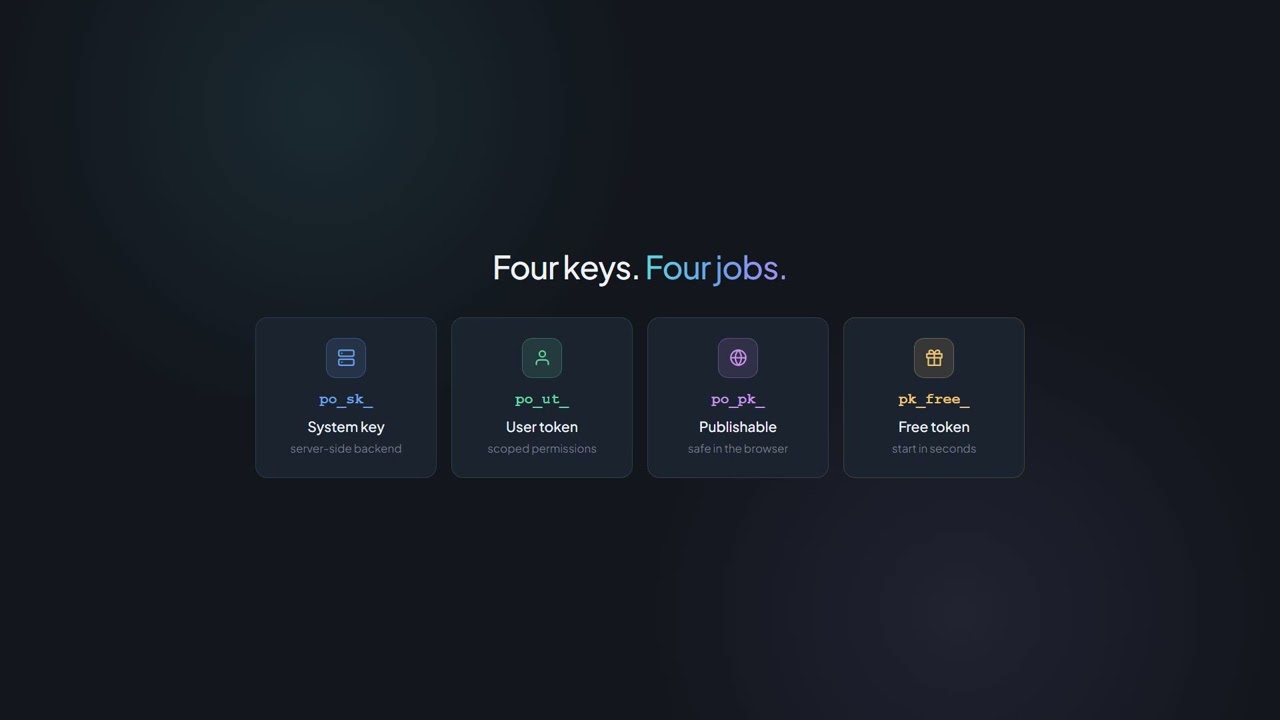
po_sk_ Server-to-server Tajný kľúč
- Plný prístup v rámci účtu
- Neposkytovať v kóde prehliadača
- Nie je potrebný originálny hlavičkový riadok
- Pre MCP zablokované



Integrátor a predajca kombinovateľní.
Zobraziť partnerský program
Overovanie a kľúče
Každý produktový endpoint PaperOffice-API očakáva hlavičku Authorization: Bearer. Žiadny OAuth-flow, žiadne obnovenie.
Dva typy tokenov, desať oprávnených oblastí, zdokumentované limity rýchlosti.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Prvý výzva
Cesta k /latest/job/add/ je názov frontového úlohy: zvyčajne v tvare handler___command (napr. paperoffice_aiocr___generate), pre štruktúrované IDP vlastná pipeline workflow.
Authorization: Bearer po_ut_… — viac produktový endpoint nepotrebuje. po_sk_ a po_ut_ neposielajú Origin-hlavičku.
handler___command so tromi podčiarkovníkmi; workflow je výnimka s vlastným slugom. Bodová notácia odpovedá API s HTTP 400 JOB_CONFIG_INVALID.
client_wait je predvolené true: API udržiava pripojenie a vracia výsledok inline. Ak časové okno nestačí, vráti sa HTTP 202 s job_id a poll_url pre GET /latest/job/get/{job_id}.
Pre idp_collection=invoice je basic-pro-max odporúčaný model: OCR-first obmedzuje tlačené zbierky s pozíciami aj tak na basic-pro-max; odoslaný model=premium sa vráti ako model: basic-pro-max.
Typy tokenov
Oba patria na server. Vytvárajú sa, rotujú a rušia v aplikácii pod Účet → API.
po_sk_ Server-to-server po_ut_ Podľa používateľa Volania priamo z prehliadača neprebiehajú cez tieto dva tokeny, ale cez Publishable Key po_pk_ — viazaný na pôvod, s rozpočtovým a počtom požiadaviek obmedzením. Zobraziť Publishable Keys
Oprávnenia
Používateľský token obsahuje presne tie oblasti, ktoré mu pridelíte pri vytváraní. Ak chýba oblasť, vráti sa odpoveď API s HTTP 403.
dokumenty Nahrať, Stiahnuť, Spracovanie
priestorové priestory Spravovať priečinky a štruktúru
ai_jobs OCR, IDP, Extrakcia
faktúrovanie Čítať používanie a zostatok účtu
používatelia Spravovať členov tímu
webhooky Prijímať udalosti
zberatelná_databáza Databáza vedomostí a FAQ
agenti Konfigurácia IDP agentov
pracovné postupy Vytváranie automatizácií
zlučnosť Audit, GDPR, archivácia
Obmedzenia rýchlosti
Zúčtovanie prebieha na základe tokenov; bez Bearera podľa IP adresy. Nasledujúce hodnoty sú zdokumentované minimálne hodnoty, ktoré platia v každom tarife.
Hlavičky RateLimit-* a X-RateLimit-* každej odpovede uvádzajú, koľko zostáva vo aktuálnom okne.
API odpovedá s RATE_LIMIT_EXCEEDED. Opakujte požiadavku po čase uvedenom v hlavičke Retry-After.
Platené tarify sú nad týmit minimálnymi hodnotami. Ktorý tarif má aký rozsah, je uvedené na strane s cenami.
Bezpečnosť
Šesť mechanizmov, ktoré fungujú v prevádzke – každý s overiteľným stavovým kódom alebo miestom v aplikácii.
Kľúče sa vytvárajú, zobrazujú, rotujú a rušia v aplikácii pod Účet → API. Zrušený token odpovedá HTTP 401 TOKEN_NOT_FOUND.
Expirované alebo chybné tokeny vracajú HTTP 401 INVALID_TOKEN. Publishable Keys expirujú najneskôr po 365 dňoch.
Rate obmedzenia sa počítajú na token, nie na účet. Kompromitovaný kľúč tak nezaťažuje celý prevádzku.
Publishable keys vyžadujú pri každej požiadavke origin z allowlistu; inak odpovie API s 403 ORIGIN_HEADER_REQUIRED alebo DOMAIN_NOT_ALLOWED.
Každá fakturovaná odpoveď obsahuje _billing-blok; vyhodnotenie na požiadanie poskytuje GET /latest/billing/usage-detail.
Prihlásenie do účtu, správa kľúčov, OAuth, partner-admin, zmena platby a cracking hesla sú pre prehliadačové kľúče zablokované. Produkt APIs vrátane čítania fakturácie a webhookov je povolený. Odstránenie Workspace, vyprázdnenie koša a uvoľnenie právneho držania sú možné iba v aplikácii (403 UI_ONLY_ENDPOINT).
Pozrite si, ako funguje výzov s bearer tokenom v praxi — vo videu.
Pokračovanie
Stránky, ktoré pokrúcajú prevádzku okolo autentifikácie.
Začať
Kľúč vytvoríte v aplikácii pod Účet → API. Prvý výzov je krok za krokom popísaný v prvom volaní API.
Prevádzka a dôvera
Zmluvy, bezpečnosť, podpora a limity, všetko prepojené na jednom mieste.
Ďalšia zastávka
Odporúčaný ďalší krok vo vývojárskom lieviky a dve vhodné odbočky.