po_sk_ Serveristme-server Salajane võti
- Täielik ligipääs konto raames
- Ära kunagi brauseri koodis edasta
- Origin-päise pole vaja
- MCP jaoks blokeeritud



Integraator ja edasimüüja kombineeritavad.
Partnerprogrammi vaatamine
Autentitseerimine ja võtmed
Iga PaperOffice-API tootelõpppunkt ootab päise Authorization: Bearer. Puudub OAuth-vool, puudub värskendamine.
Kaks tokenitüüpi, kümme õigustegurit, dokumenteeritud kiiruspiirangud.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Esimene kutse
Teek /latest/job/add/ on järjekorra töö nimi: tavaliselt kujul handler___command (nt paperoffice_aiocr___generate), struktureeritud IDP puhul oma torustiku töövoog.
Authorization: Bearer po_ut_… — rohkem ei vaja toote otspunkt. po_sk_ ja po_ut_ ei saata päise Origin.
handler___command kolme alakriipsuga; töövoog on erand oma slugiga. Punkti kirjutamine vastab API-le HTTP 400 JOB_CONFIG_INVALID-ga.
client_wait on vaikeaimena true: API hoiab ühenduse avana ja tagastab tulemuse inline. Kui aken ei piisa, saadetakse HTTP 202 koos job_id ja poll_url-ga GET /latest/job/get/{job_id} jaoks.
idp_collection=invoice puhul on basic-pro-max soovitatud mudel: OCR-first piirab trükitud kogumeid positsioonidega ikka basic-pro-max-ile, saadetud model=premium tagastatakse kui model: basic-pro-max.
Tokeni tüübid
Mõlemad kuuluvad serverile. Need luuakse, pööratakse ja tühistatakse rakenduses konto → API kaudu.
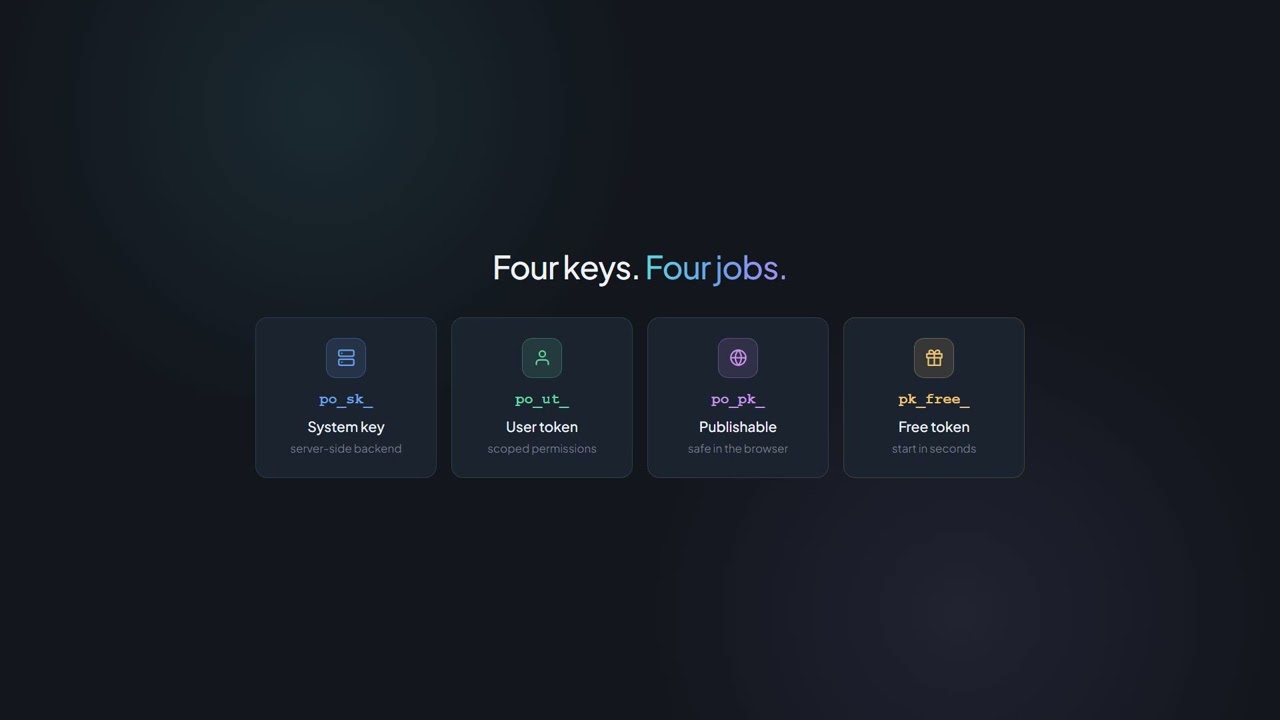
po_sk_ Serveristme-server po_ut_ Kasutajapõhine Brauserist otse tehtud päringud ei läbi nende kahe tokeni, vaid avaliku võtme po_pk_ kaudu — päritolupõhine, eelarve- ja kiirusega piiratud. Publishable Keys vaatamine
Õigused
Kasutaja token sisaldab täpselt neid valdkondi, mida talle loomisel määratakse. Kui valdkond puudub, vastab API HTTP 403-ga.
dokumendid Üles laadimine, allalaadimine, töötlemine
tööruumid Kaustade ja struktuuri haldamine
ai_tööd OCR, IDP, eraldamine
arveldus Kasutuse ja konto saldo lugemine
kasutajad Meeskonnaliikmete haldamine
võrgukonksud Sündmuste vastuvõtmine
teadmiste_pank Teabebaas ja KKK
agentid IDP agentide seadistamine
töövoogud Automaatsete protsesside loomine
compliance Audit, GDPR, arhiveerimine
Kiiruspiirangud
Arvutamine toimub tokeni kaupa; ilma Bearer-ta IP-aadressi kohta. Järgmised väärtused on dokumenteeritud miinimumväärtused, mis kehtivad igas tarifi puhul.
Iga vastuse päised RateLimit-* ja X-RateLimit-* näitavad, kui palju on praeguses aknas veel kasutada.
API vastab RATE_LIMIT_EXCEEDED-ga. Korrake päringut pärast Retry-After-päises määratud aega.
Tasutud hinnakirjad asuvad nende miinimumväärtuste kohal. Milline hinnakiri millise mahuga on, on toodud hinnalehel.
Turvalisus
Kuus mehhanismi, mis töös toimivad — igaüks oma kontrollitava staatusekoodi või rakenduses asuva kohaga.
Võtmed luuakse, loetletakse, pööratakse ja tühistatakse rakenduses konto → API all. Tühistatud token vastab HTTP 401 TOKEN_NOT_FOUND-ga.
Aegunud või vigased tokenid tagastatakse kui HTTP 401 INVALID_TOKEN. Avaldatavad võtmed aeguvad hiljemalt pärast 365 päeva.
Määrake piirangud loendatakse iga tokeni kohta, mitte konto kohta. Kompromiteeritud võti ei koorma kogu operatsiooni.
Avaldatavad võtmed nõuavad igal päringul Origin-i lubatud loendist; muidu vastab API 403 ORIGIN_HEADER_REQUIRED või DOMAIN_NOT_ALLOWED-ga.
Iga arvestatud vastus sisaldab _billing-plokki; iga päringu hindamine annab GET /latest/billing/usage-detail.
Konto-logi, võtme haldus, OAuth, partneri administreerimine, makse muudatused ja parooli murdmine on brauserivõtmete jaoks blokeeritud. Toode APIs koos arve lugemisega ja veebihookidega on lubatud. Workspace kustutamine, prügikasti tühjendamine ja juriidiline hoidmine vabastamine toimuvad ainult rakenduses (403 UI_ONLY_ENDPOINT).
Vaadake, kuidas Bearer-tokeniga kutse praktikas toimib — videos.
Edasijõudnud
Lehed, mis katavad operatsiooni ümber autentimist.
Alustada
Keyi saate luua rakenduses konto → API. Esimene API-kutse on samm-sammult videojuhendis.
Töö ja usaldusväärsus
Lepingud, turvalisus, tugi ja piirangud – kõik lingid ühes kohas.
Järgmine peatus
Soovitatav järgmine samm arendaja tuubis ja kaks sobivat haru.