
GDPR
PaperOffice는 처리자에 대한 GDPR 요구 사항을 충족합니다 — 생성기로 만드는 DPA(제28조)와 TOM(제32조), EU 내 처리.
- EU 내 데이터 처리
- 삭제 권리
- 투명한 처리
보안 및 컴플라이언스
AVV, TOM 및 ISO/IEC 27001 인증서 — 주장이 아닌 문서화.
전 세계 선도 기업의 신뢰
OEM 파트너십
QNAP의 유일한 공식 DMS 파트너. Classic 앱, AI는 BYOS.
더보기
ASUSTOR의 유일한 공식 DMS 파트너. Classic 앱, AI는 BYOS.
더보기증명
EU Datacenter Spain의 자체 하드웨어에서 처리. AVV와 TOM은 생성기에서 기업 데이터를 사용하여 PDF 형식으로 생성됩니다.
문서화된 표준: 처리자에 대한 GDPR 요구 사항 충족. ISO/IEC 27001 인증을 취득했으며, SOC 2 Type II는 준비 중입니다.
PaperOffice는 처리자에 대한 GDPR 요구 사항을 충족합니다 — 생성기로 만드는 DPA(제28조)와 TOM(제32조), EU 내 처리.
정보 보안 관리 국제 표준
신뢰 서비스 기준에 대한 AICPA 서비스 조직 제어
의료 데이터에 관한 미국 표준 — PaperOffice는 HIPAA Security Rule의 모든 기술적 보호 요구사항을 충족합니다.
카드 결제는 Stripe Checkout을 통해 이루어집니다. 카드 정보는 Stripe에서 입력되며 PaperOffice 서버에 전달되지 않습니다.
GoBD(독일 장부 기록 규정)에 따른 기록 보관을 위한 기술적 구성 요소
ISO/IEC 27001 인증을 취득했으며, 비공개 계약 (NDA) 하에 요청 시 인증서를 제공합니다. SOC 2 Type II는 준비 중입니다.
암호화
모든 문서는 AES-256으로 암호화되어 저장되고 TLS 1.3으로 전송됩니다.
저장된 모든 데이터 완전 암호화
모든 연결에 TLS 1.3
키는 데이터베이스 외부에 보관 — 권한 있는 서비스만 읽을 수 있음
승인된 처리에 한해서만 복호화 – 감사 추적 포함
모든 요청은 인증됩니다. 모든 액세스는 기록됩니다. 예외 없음.
다중 인증, 패스키 및 Google 로그인; 새로운 기기나 이상 징후가 있는 네트워크에서 코드 확인을 요청합니다.
최소 권한. 실제로 필요한 것에만 액세스.
영구적인 확인. "신뢰 구역" 없음. 모든 세션이 검증됩니다.
모든 액세스에 대한 완전한 로깅. 불변 감사 로그.
격리된 네트워크 세그먼트. 한 영역의 침해는 격리된 상태로 유지됩니다.
새 기기, 새 IP 주소 또는 VPN·프록시·데이터 센터 네트워크에서 로그인하면 알림을 보냅니다. “아니요, 본인이 아닙니다”를 선택하면 계정이 잠기고 모든 세션이 종료됩니다.
트러스트 센터
앱 내 생성기는 기업 데이터를 사용하여 AVV 및 TOM을 PDF로 생성합니다.
앱 내에서 계약자 처리 계약서 생성 — 기업 데이터가 미리 입력된 상태로, PaperOffice 서두머리가 있는 PDF 형식으로 제공됩니다.
계정에서 사용되는 특정 서비스에 대한 기술적 및 조직적 조치.
계정의 모든 장치와 세션 모니터링 — 누가, 언제, 어디서 접근하는지 확인.
각 장치별로 접근이 허용된 국가를 설정합니다. 승인되지 않은 지역은 차단됩니다.
PaperOffice는 자체 EU 인프라를 운영합니다. DDoS 공격과 봇에 대응하기 위해 PaperOffice는 Cloudflare Enterprise를 네트워크 보호 용도로 사용합니다 — 문서에는 접근하지 않습니다.
DDoS 보호 & CDN
데이터베이스, 저장소, AI 모델 및 백업 시스템은 EU Datacenter Spain의 자체 하드웨어에서 실행됩니다.
백서, 침투 테스트 보고서 및 ISO/IEC 27001 인증서는 엔터프라이즈 플랜 이상에서 요청 시 제공됩니다.

AI-DMS
문서. 지능. 진정한 영향력.
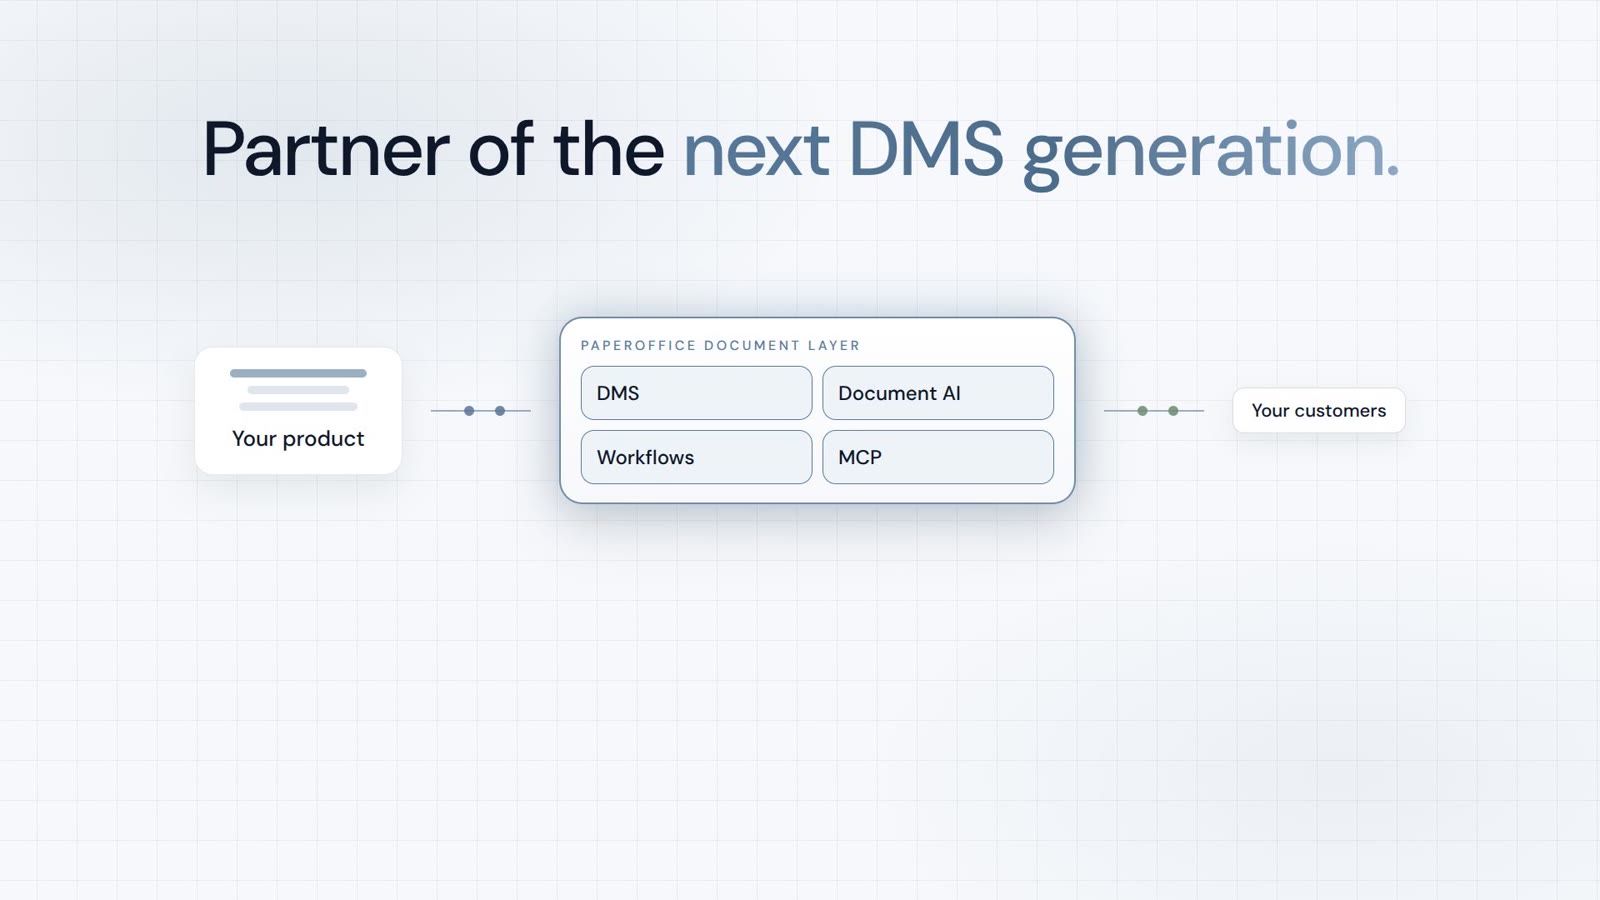
PaperOffice AI는 AI-DMS입니다. 하나의 DMS 기반 위에 네 가지 기능 영역을 갖추고, 세 가지 이용 방법을 제공합니다.
기능, 모듈 및 이점을 한눈에 확인하세요.
문서를 캡처, 조직화, 검색 및 공동 편집합니다.
귀하의 시스템 및 AI 워크플로우에 원활하게 통합됩니다.
설치 불필요, 몇 초 만에 준비 완료.
모든 도구 검색