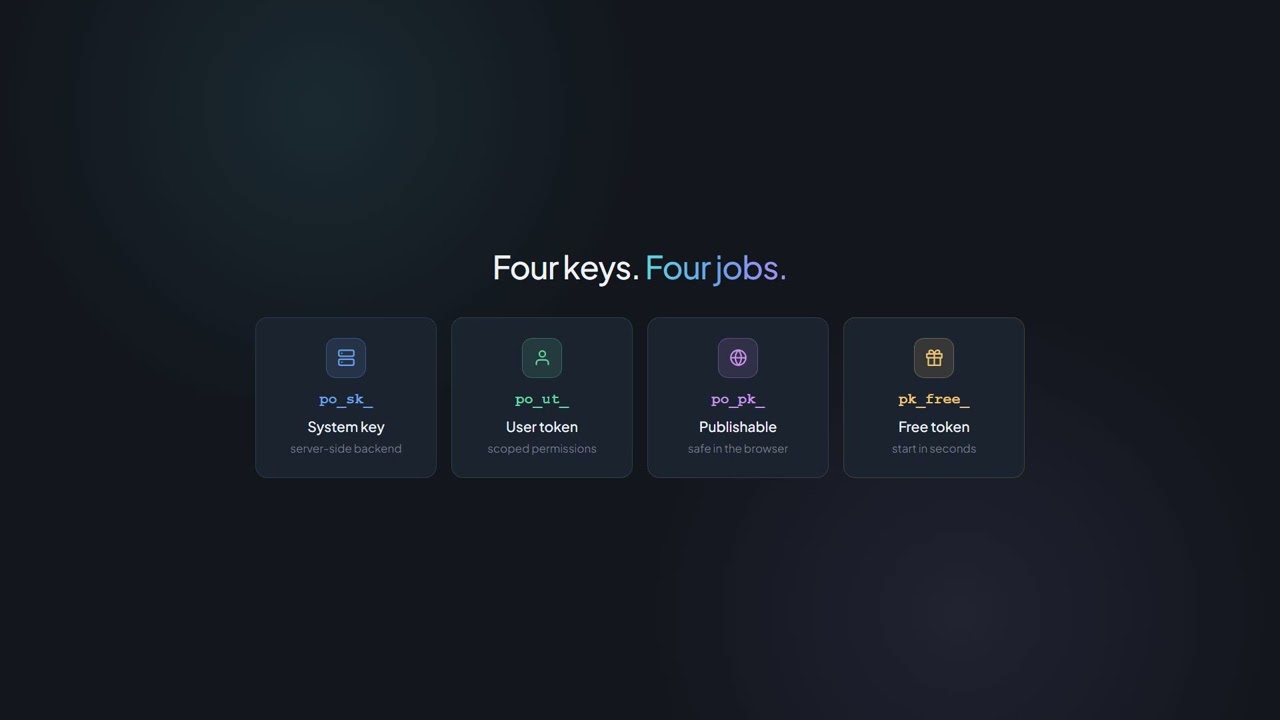
po_sk_ Strežnik do strežnika Skrbni ključ
- Poln dostop v okviru računa
- Nikoli ne izdajajte v kodi brskalnika
- Ni potreben glava Origin
- Blokirano za MCP




Avtentifikacija in ključi
Vsaka produktna končna točka PaperOffice-API zahteva glavo Authorization: Bearer. Brez OAuth-poteka, brez osveževanja.
Dva tipa tokenov, deset dovoljenih obsegov, dokumentirane omejitve hitrosti.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Prvi klic
Pot do /latest/job/add/ je ime čakalne vrste naloge: običajno v obliki handler___command (npr. paperoffice_aiocr___generate), za strukturirano IDP pa lastni delovni tok pipeline-a.
Authorization: Bearer po_ut_… — več produktovni končni točki ne potrebuje. po_sk_ in po_ut_ ne pošiljata glave Origin.
handler___command s tremi podčrtaji; workflow je izjema z lastnim slugom. Točkovna notacija odgovori na API z HTTP 400 JOB_CONFIG_INVALID.
client_wait je privzeto resnično: API vzdržuje povezavo in vrne rezultat v istem odzivu. Če časovno okno ne zadostuje, se vrne HTTP 202 z job_id in poll_url za GET /latest/job/get/{job_id}.
Za idp_collection=invoice je basic-pro-max priporočeni model: OCR-first omeji tiskane zbiralnike s položaji dejansko na basic-pro-max; poslani model=premium se vrne kot model: basic-pro-max.
Vrste žetonov
Obe pripadata strežniku. Ustvarite jih, rotirajte in prekličite v aplikaciji pod Račun → API.
po_sk_ Strežnik do strežnika po_ut_ Uporabniško usmerjeno Povabili neposredno iz brskalnika ne potekajo skozi ta dva žetona, temveč prek objavljenega ključa po_pk_ — vezan na izvor, z omejitvijo proračuna in števila klicev. Ogled Publishable Keys
Dovoljenja
Žeton uporabnika nosi natanko tista področja, ki mu jih dodelite ob ustvarjanju. Če področje manjka, se vrne odgovor API z HTTP 403.
dokumenti Nalaganje, prenos, obdelava
delovni prostori Upravljanje map in strukture
naloge_ai OCR, IDP, ekstrakcija
računovodstvo Pregled uporabe in stanja računa
uporabniki Upravljanje članov ekipe
spletni klici Sprejemanje dogodkov
znanstvena_baza Zbirka znanja in pogosta vprašanja
agenti Konfigurirajte IDP agente
delovni tokovi Ustvarjajte avtomatizacije
skladnost Revizija, GDPR, arhiviranje
Omejitve hitrosti
Zaračunavanje se izvaja na podlagi tokena; brez Bearerja po naslovu IP. Spodaj navedene vrednosti so dokumentirane minimalne vrednosti, ki veljajo v vsakem tarifi.
Glave RateLimit-* in X-RateLimit-* vsakega odgovora kažejo, koliko je še na voljo v trenutnem oknu.
API odgovarja z RATE_LIMIT_EXCEEDED. Ponovite klic po času iz glave Retry-After.
Plačljivi tarifi so višji od teh minimalnih vrednosti. Kateri tarifni paket obsega kaj, je navedeno na strani s cenami.
Varnost
Šest mehanizmov, ki delujejo v obratovanju — vsak s preverljivo kodo stanja ali lokacijo v aplikaciji.
Ključi se ustvarijo, prikažejo, rotirajo in odvzamejo v aplikaciji pod Account → API. Odvzeti žeton vrne HTTP 401 TOKEN_NOT_FOUND.
Potečeni ali neveljavni tokeni se vrnejo kot HTTP 401 INVALID_TOKEN. Objavljeni ključi potečejo najkasneje po 365 dneh.
Omejitve hitrosti se štejejo na žeton, ne na račun. Kompromitiran ključ tako ne obremeni celotnega poslovanja.
Objavljeni ključi zahtevajo pri vsaki zahtevi Origin iz dovoljenega seznama; sicer API odgovori z 403 ORIGIN_HEADER_REQUIRED ali DOMAIN_NOT_ALLOWED.
Vsak zaračunan odgovor vsebuje _billing-blok; ocena na poziv zagotavlja GET /latest/billing/usage-detail.
Prijava na račun, upravljanje ključev, OAuth, skrbništvo partnerjev, spremembe plačil in razbijanje gesla so za brskalnik ključev blokirani. Izdelki API vključno z branjem obračunavanja in spletnimi klici so dovoljeni. Workspace izbriši, prazni koš za smeti in sprosti pravno shranjevanje gre samo v aplikaciji (403 UI_ONLY_ENDPOINT).
Oglejte si, kako poteka klic z žetonom Bearer v praksi — na videu.
Naprej
Strani, ki pokrivajo okolico avtentikacije.
Začetek
Ključ ustvarite v aplikaciji pod Račun → API. Prvi klic je korak za korakom opisan v prvem klicu API.
Poslovanje in zaupanje
Pogodbe, varnost, podpora in omejitve – vse povezane na enem mestu.
Naslednja postaja
Priporočeni naslednji korak v developerjevem lijaku in dve ustrezni razvejitvi.