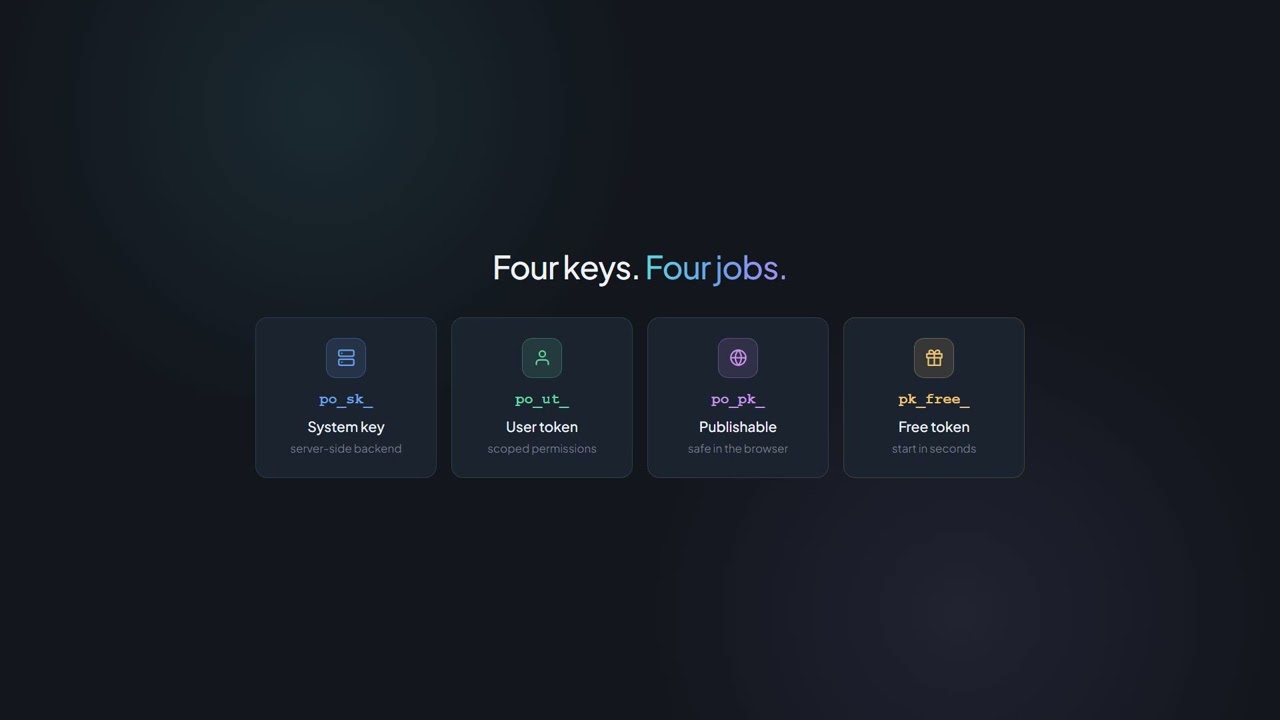
po_sk_ Serveris nuo serverio Slapta raktas
- Visiška prieiga pagal paskyrą
- Niekada neperduoti naršyklės kodu
- Nereikia Origin antraštės
- Užblokuota MCP



Integruotojai ir platintojai gali būti derinami.
Peržiūrėti partnerių programą
Autentifikacija ir raktai
Kiekvienas PaperOffice-API produkto galinis taškas reikalauja Authorization: Bearer antraštės. Nėra OAuth srauto, nėra atnaujinimo.
Du token tipai, dešimt teisių sričių, dokumentuoti greičio apribojimai.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Pirmasis kvietimas
Kelias iki /latest/job/add/ yra eilės darbo pavadinimas: dažniausiai formos handler___command (pvz., paperoffice_aiocr___generate), struktūruotam IDP – jūsų asmeninis vamzdžio darbas.
Authorization: Bearer po_ut_… — daugiau produktų galinės sąsajos nereikia. po_sk_ ir po_ut_ nesiunčia Origin antraštės.
handler___command su trimis apatinėmis brūkšneliais; workflow yra išimtis su savo slug'u. Taškų rašymas atsako į API su HTTP 400 JOB_CONFIG_INVALID.
client_wait pagal nutylėjimą yra true: API palaiko ryšį ir pateikia rezultatą tiesiogiai. Jei laiko langas nepakankamas, grąžinama HTTP 202 su job_id ir poll_url GET /latest/job/get/{job_id} užklausai.
Kai idp_collection=invoice, rekomenduojamas modelis yra basic-pro-max: OCR-first spausdintas kolekcijas su pozicijomis vis tiek riboja iki basic-pro-max; jei nusiųsite model=premium, bus grąžinta kaip model: basic-pro-max.
Token tipai
Abu turi būti saugomi serveryje. Jie kuriami, keičiami ir panaikinami programėlėje paskyroje → API.
po_sk_ Serveris nuo serverio po_ut_ Vartotojo lygio Prašymai, atliekami tiesiai iš naršyklės, neina per šiuos du tokenus, o per viešąjį raktą po_pk_ — priklausomai nuo kilmės, ribojamas biudžetas ir prašimų skaičius. Peržiūrėti viešuosius raktus
Teisės
Vartotojo tokenas turi tik tas sritis, kurias jam priskiriate jį kuriant. Jei trūksta srities, bus grąžintas API su HTTP 403.
dokumentai Įkelti, atsisiųsti, apdoroti
darbų erdvės Valdyti aplankus ir struktūrą
ai_darbai OCR, IDP, ištraukimas
sąskaitos_faktūros Skaityti naudojimą ir sąskaitos balansą
vartotojai Tvarkyti komandos narius
sraitynai Gauti įvykius
žinių bazė Žinių bazė ir DUK
agentai Konfigūruoti IDP agentus
darbalaukiai Sukurti automatizavimus
atitikimas Auditas, GDPR, archyvavimas
Greitojo ribojimai
Skaičiuojama pagal tokeną; be Bearer — pagal IP adresą. Toliau pateiktos vertės yra dokumentuotos minimalios vertės, kurios galioja kiekviename tarife.
Kiekvieno atsakymo „RateLimit-*“ ir „X-RateLimit-*“ galvutės rodo, kiek laiko lango dar liko.
API grąžina „RATE_LIMIT_EXCEEDED“. Pakartokite užklausą pagal „Retry-After“ galvutėje nurodytą laiką.
Mokami tarifai viršija šias minimalias vertes. Koks tarifas ir kokio apimties yra, nurodyta kainų puslapyje.
Saugumas
Šeši mechanizmai, veikiantys eksploatavimo metu – kiekvienas su tikrinamu būsenos kodu arba vieta programėlėje.
Raktai programėlėje kuriami, sąrašuojami, sukami ir panaikinami paskyroje → API. Panaikintas tokenas grąžina HTTP 401 TOKEN_NOT_FOUND.
Pasibaigę arba netinkami tokeniai grąžina HTTP 401 INVALID_TOKEN. Viešieji raktai galioja ne ilgiau kaip 365 dienas.
Greifklausel ribojamos pagal tokeną, o ne pagal paskyrą. Pažeistas raktas nepažeidžia visos sistemos.
Viešieji raktai kiekvienos užklausos metu reikalauja Origin iš Allowlist; kitaip API atsako 403 ORIGIN_HEADER_REQUIRED arba DOMAIN_NOT_ALLOWED.
Kiekviena apmokestinama atsakymo dalis turi _billing bloką; kiekvieno skambučio vertinimas pateikia GET /latest/billing/usage-detail.
Prieiga naršyklės raktams užblokuota: sąskaitos prisijungimas, rakto valdymas, OAuth, partnerio administratorius, mokėjimo modifikavimas ir slaptažodžių laužimas. Leidžiama: produktas APIs įskaitant sąskaitų faktūrų skaitymą ir webhook'us. Veiksmai „Workspace“ ištrynimas, šiukšliadėžės valymas ir teisinio sulaikymo atlaisvinimas atliekami tik programėlėje (klaida 403 UI_ONLY_ENDPOINT).
Pažiūrėkite, kaip praktiškai veikia kvietimas su Bearer žetonu — vaizdo įraše.
Toliau
Puslapiai, kurie apima veiklą aplink autentifikaciją.
Pradėti
Raktą programėlėje sukurkite skiltyje Paskyra → API. Pirmas žingsnis po žingsnio aprašytas pirmame API kvietime.
Eksploatacija ir pasitikėjimas
Sutartys, saugumas, palaikymas ir apribojimai – visos nuorodos vienoje vietoje.
Kita stotelė
Rekomenduojamas kitas žingsnis kūrėjo kelyje ir du tinkami šakojimai.