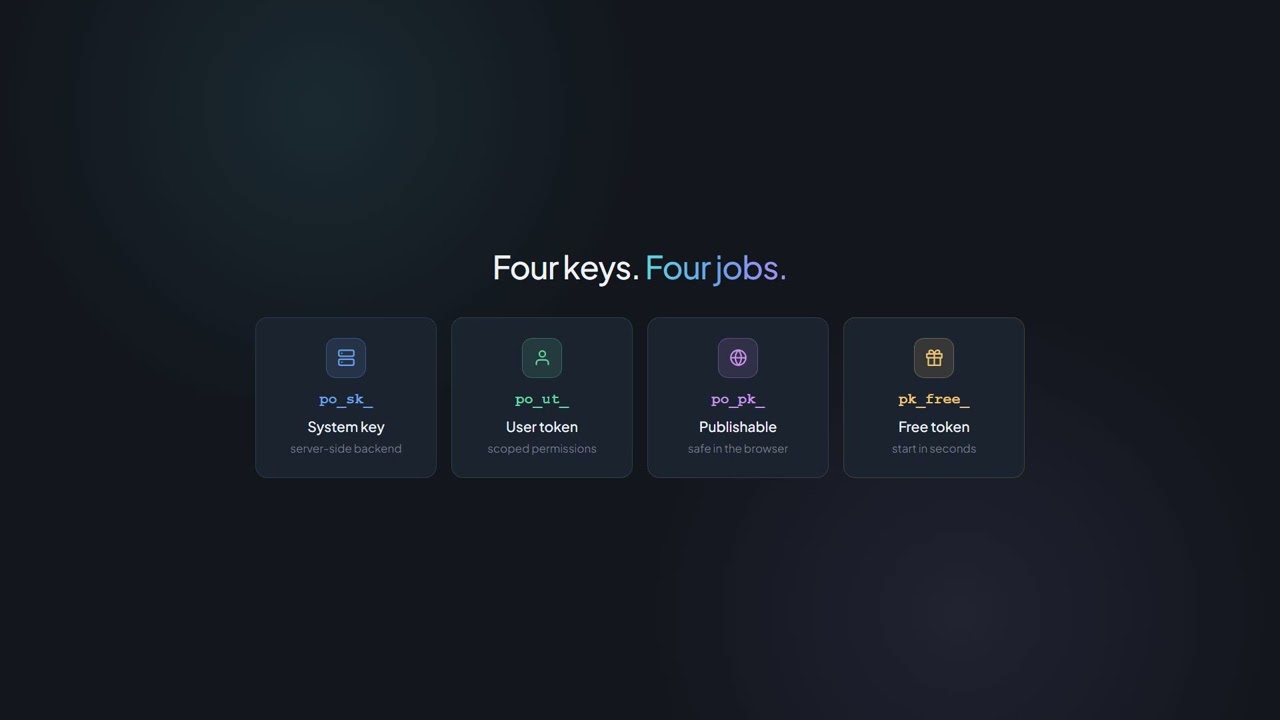
po_sk_ Server-zu-Server Slepenais atslēga
- Pilna piekļuve saskaņā ar kontu
- Ne piegādāt pārlūkprogrammas kodu
- Nav nepieciešams Origin galvenes lauks
- Bloķēts priekš MCP

Autentifikācija un atslēgas
Katrs PaperOffice-API produkta galapunkts sagaida Authorization: Bearer galveni. Nav OAuth plūsmas, nav atjaunošanas.
Divi tokenu veidi, desmit piekļuves apjomi, dokumentēti ātruma ierobežojumi.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Pirmais izsaukums
Ceļš uz /latest/job/add/ ir rindas darba nosaukums: parasti formātā handler___command (piemēram, paperoffice_aiocr___generate), strukturētam IDP — jūsu paša caurplūdes darba plūsma.
Authorization: Bearer po_ut_… — produkta galapunktam nav nepieciešams vairāk. po_sk_ un po_ut_ nenosūta Origin galveni.
handler___command ar trim apakšsvītrām; darba plūsma ir izņēmums ar savu slug. Punktu pieraksts atgriež API ar HTTP 400 JOB_CONFIG_INVALID.
client_wait ir pēc noklusējuma true: API saglabā savienojumu un nodrošina rezultātu inline. Ja laika logs nepietiek, tiek atgriezts HTTP 202 ar job_id un poll_url GET /latest/job/get/{job_id} izmantošanai.
Priekš idp_collection=invoice ir ieteicamais modelis basic-pro-max: OCR-first drukātas kolekcijas ar pozīcijām jebkurā gadījumā ierobežo līdz basic-pro-max; nosūtīts model=premium tiek atgriezts kā model: basic-pro-max.
Token veidi
Abi pieder serverim. Tie tiek izveidoti, rotēti un atsaukti lietotnē: Konts → API.
po_sk_ Server-zu-Server po_ut_ Lietotāja loma Tiešie pārlūka pieprasījumi nedarbojas caur šiem diviem tokeniem, bet gan caur publicējamo atslēgu po_pk_ — saistīta ar izcelsmi, ar budžeta un ātruma ierobežojumiem. Apskatīt Publishable Keys
Atļaujas
Lietotāja tokens satur tieši tās jomas, kuras tam piešķirat izveides brīdī. Ja joma trūkst, API atgriezīs HTTP 403.
dokumenti Augšupielāde, lejupielāde, apstrāde
darbavietas Mapju un struktūras pārvaldība
ai_darbi OCR, IDP, ekstrakcija
rēķinu Izmantošanas un konta atlikuma lasīšana
lietotāji Pārvaldīt komandas dalībniekus
tīmekļa āķi Saņemt notikumus
zināšanu_bāze Zināšanu bāze un bieži uzdotie jautājumi (FAQ)
agenti Konfigurēt IDP aģentus
darbplūsmas Izveidot automatizācijas
atbilstība Audits, GDPR, arhivēšana
Ātruma ierobežojumi
Tiek rēķināts pēc tokena; bez Bearer — pēc IP adrešas. Zemāk minētās vērtības ir dokumentētās minimālās vērtības, kas spēkā katrā tarifu plānā.
Katras atbildes galvnes RateLimit-* un X-RateLimit-* norāda, cik daudz vēl ir pieejams pašreizējā laika posmā.
API atgriež kļūdu RATE_LIMIT_EXCEEDED. Atkārtoti izsauciet pēc laika, kas norādīts Retry-After galvnē.
Maksas tarifi pārsniedz šīs minimālās vērtības. Kāds tarifs un kāds apjoms ir norādīts cenų lapā.
Drošība
Seši mehānismi, kas darbojas ekspluatācijā — katram ir pārbaudāms statusa kods vai vieta lietotnē.
Atslēgas tiek izveidotas, uzskaitītas, rotētas un atsauktas lietotnē sadaļā Konts → API. Atsaukts tokens atgriež HTTP 401 TOKEN_NOT_FOUND.
Beigušies vai kļūdaini tokeni tiek atgriezti kā HTTP 401 INVALID_TOKEN. Publishable Keys beidzas visdrīzāk pēc 365 dienām.
Rate-limits tiek skaitīti katram tokenam, nevis kontam. Kompromitēta atslēga neapgrūtina visu darbību.
Publishable Keys prasa katrā pieprasījumā Origin no Allowlist; citādi API atbild ar 403 ORIGIN_HEADER_REQUIRED vai DOMAIN_NOT_ALLOWED.
Katrs norēķinu veidojošais atbildes objekts satur _billing bloku; detalizēta analīze pēc pieprasījuma tiek veikta, izmantojot GET /latest/billing/usage-detail.
Pārlūkprogrammas atslēgām ir bloķēti konta pieteikšanās, atslēgu pārvaldība, OAuth, partneru administrators, maksājumu izmaiņas un paroles laušana. Produktam APIs ir atļauta rēķinu lasīšana un tīmekļa āķi. Workspace dzēšana, papīra grosta iztukšošana un juridiskās saglabāšanas atļauja ir pieejama tikai lietotnē (403 UI_ONLY_ENDPOINT).
Apskatiet, kā prakse notiek izsaukums ar Bearer tokeni — video.
Papildu informācija
Lapas, kas aptver darbību ap autentifikāciju.
Sākt
Atslēgu izveidojat lietotnē kontā → API. Pirmo izsaukumu soli pa solim skatiet pirmajā API-izsaukumā.
Darbība un uzticamība
Līgumi, drošība, atbalsts un ierobežojumi – viss saistīts vienā vietā.
Nākamais solis
Ieteicamais nākamais solis izstrādātāja piltuvē un divi atbilstoši novirzieni.