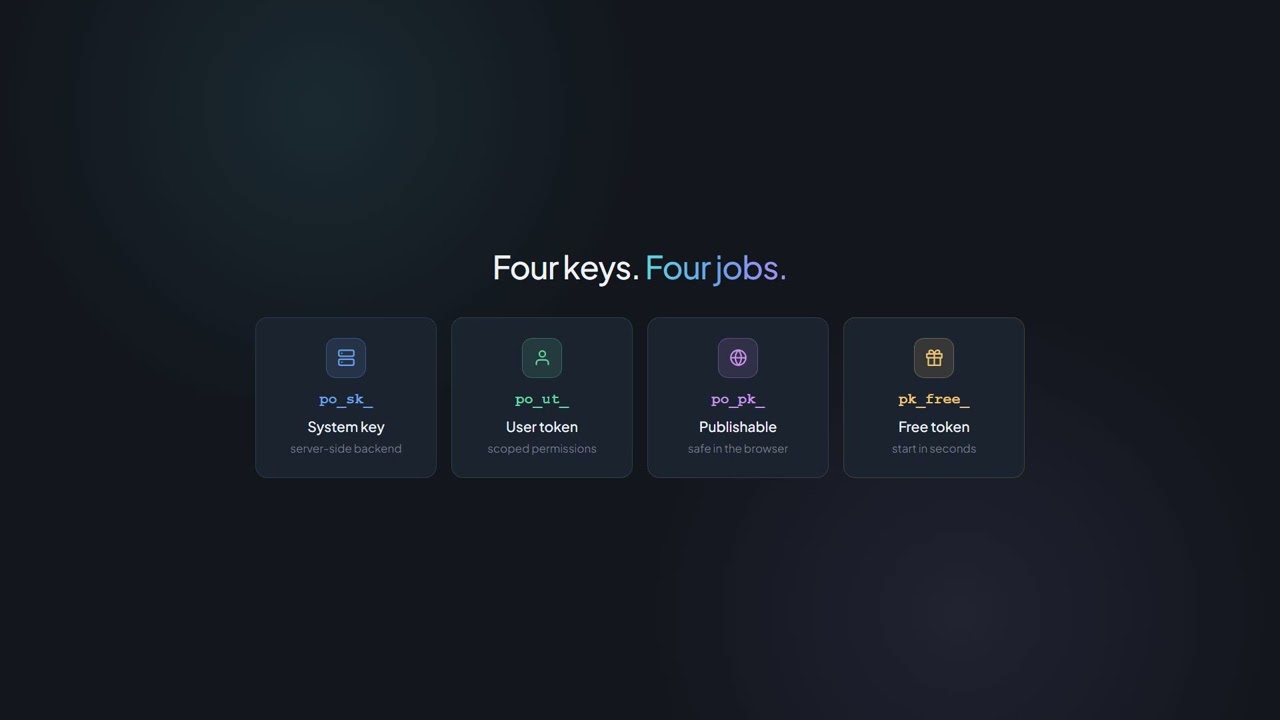
po_sk_ Сервер до сервера Секретний ключ
- Повний доступ у межах облікового запису
- Ніколи не передавати в браузерний код
- Не потрібен заголовок Origin
- Заблоковано для MCP



Інтегратори та реселери можуть поєднуватися.
Переглянути партнерську програму
Автентифікація та ключі
Кожен кінцевий пункт продукту PaperOffice-API очікує заголовок Authorization: Bearer. Ніякого OAuth-потоку, ніякого оновлення.
Два типи токенів, десять областей дій, задокументовані ліміти швидкості.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Перший виклик
Шлях до /latest/job/add/ — це назва черги завдання: зазвичай у форматі handler___command (наприклад, paperoffice_aiocr___generate), для структурованого IDP — власний workflow конвеєра.
Authorization: Bearer po_ut_… — більше нічого не потрібно. po_sk_ та po_ut_ не надсилають заголовок Origin.
handler___command з трьома підкресленнями; workflow є винятком із власним slug. Точковий запис повертає API з HTTP 400 JOB_CONFIG_INVALID.
client_wait за замовчуванням true: API підтримує з'єднання та надає результат inline. Якщо часового вікна недостатньо, повертається HTTP 202 з job_id та poll_url для GET /latest/job/get/{job_id}.
Для idp_collection=invoice рекомендованою моделлю є basic-pro-max: OCR-first обмежує друковані колекції з позиціями все одно до basic-pro-max, тому надіслана модель=premium повертається як model: basic-pro-max.
Типи токенів
Обидва належать до сервера. Вони створюються, обертуються та анулюються в додатку в розділі Обліковий запис → API.
po_sk_ Сервер до сервера po_ut_ Залежно від користувача Запити, що надходять безпосередньо з браузера, не проходять через ці два токени, а використовують публічний ключ po_pk_ — прив'язаний до джерела, з обмеженнями за бюджетом та частотою запитів. Переглянути публічні ключі
Дозволи
Токен користувача має рівно ті області, які ви надаєте йому під час створення. Якщо область відсутня, повертається відповідь API з HTTP 403.
документи Завантаження, завантаження, обробка
робочі простори Керування папками та структурою
ai_завдання OCR, IDP, екстракція
billing Перегляд використання та балансу рахунку
користувачі Керування членами команди
вебхуки Отримання подій
база_знань База знань та FAQ
агенти Налаштування агентів IDP
робочі процеси Створення автоматизацій
compliance Аудит, GDPR, архівування
Обмеження швидкості
Рахунок нараховується за кожен токен; без Bearer — за IP-адресою. Наведені нижче значення є задокументованими мінімальними значеннями, які діють у кожному тарифному плані.
Заголовки RateLimit-* та X-RateLimit-* кожної відповіді вказують, скільки залишилося у поточному вікні.
API відповідає з кодом RATE_LIMIT_EXCEEDED. Повторіть запит після часу, вказаного у заголовку Retry-After.
Платні тарифи перевищують ці мінімальні значення. Який тариф має який обсяг, вказано на сторінці цін.
Безпека
Шість механізмів, що діють у роботі — кожен з перевірним кодом стану або місцем у додатку.
Ключі створюються, відображаються, обертаються та анулюються в додатку за адресою Account → API. Анульований токен повертає HTTP 401 TOKEN_NOT_FOUND.
Токени, що закінчилися або є невірними, повертають HTTP 401 INVALID_TOKEN. Публічні ключі (Publishable Keys) дійсні не пізніше ніж протягом 365 днів.
Ліміти швидкості (Rate-Limits) нараховуються на кожен токен, а не на кожен обліковий запис. Компроматований ключ не навантажує всю операційну діяльність.
Публічні ключі (Publishable Keys) вимагають зазначення Origin у списку дозволених для кожного запиту; інакше повертається помилка API з кодом 403 ORIGIN_HEADER_REQUIRED або DOMAIN_NOT_ALLOWED.
Кожна оплачена відповідь містить блок _billing; аналіз на один виклик здійснюється через GET /latest/billing/usage-detail.
Вхід у обліковий запис, керування ключами, OAuth, адміністрування партнерів, зміна платежів та зламування паролів заблоковано для браузерних ключів. Дозволено читання продукту APIs (включно з billing) та вебхуків. Видалення Workspace, очищення кошика та зняття Legal-Hold доступні лише в додатку (403 UI_ONLY_ENDPOINT).
Подивіться, як працює виклик з Bearer-токеном на практиці — у відео.
Додатково
Сторінки, які охоплюють операційну діяльність навколо автентифікації.
Почати
Ключ створюється у додатку в розділі Обліковий запис → API. Перший виклик детально описано в кроках першого виклику API.
Експлуатація та довіра
Договори, безпека, підтримка та ліміти — все посилання в одному місці.
Наступна зупинка
Рекомендований наступний крок у воронці розробників та два відповідні відгалуження.