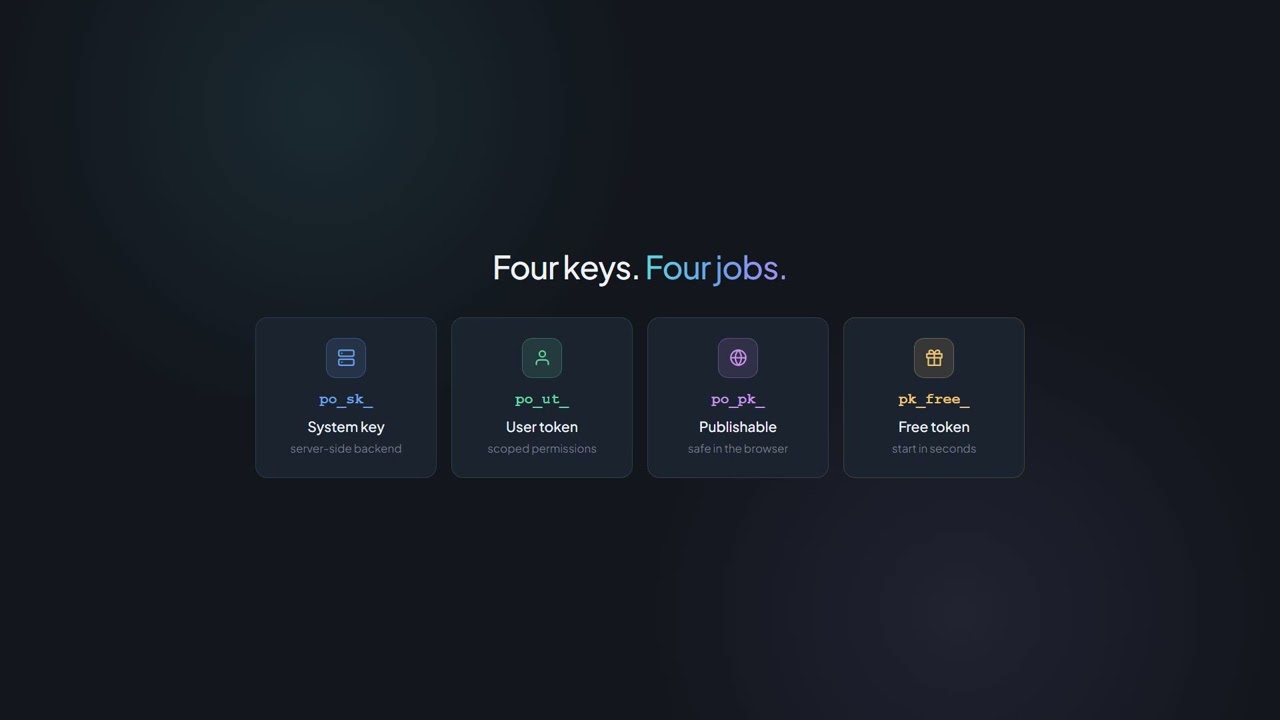
po_sk_ เซิร์ฟเวอร์ถึงเซิร์ฟเวอร์ คีย์ลับ
- การเข้าถึงเต็มรูปแบบภายในขอบเขตของบัญชี
- ห้ามส่งมอบในโค้ดเบราว์เซอร์โดยเด็ดขาด
- ไม่จำเป็นต้องมีหัวเรื่อง Origin
- ถูกบล็อกสำหรับ MCP




การตรวจสอบสิทธิ์และคีย์
จุดปลายผลิตภัณฑ์ทุกจุดของ PaperOffice-API ต้องการส่วนหัว Authorization: Bearer ไม่มีขั้นตอน OAuth ไม่มีการรีเฟรช
ประเภทโทเค็นสองประเภท, ขอบเขตสิทธิ์สิบประการ, อัตราจำกัดที่บันทึกไว้
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());การเรียกใช้ครั้งแรก
เส้นทางไปยัง /latest/job/add/ คือชื่อ Job ในคิว: โดยทั่วไปอยู่ในรูปแบบ handler___command (เช่น paperoffice_aiocr___generate) สำหรับ IDP แบบมีโครงสร้างคือ workflow ของ Pipeline ของคุณเอง
Authorization: Bearer po_ut_… — จุดสิ้นสุดของผลิตภัณฑ์ไม่ต้องการมากกว่านี้ po_sk_ และ po_ut_ ไม่ส่ง Header Origin
handler___command ด้วยขีดล่างสามตัว; workflow เป็นข้อยกเว้นด้วย Slug ของตนเอง การเขียนแบบจุดจะตอบกลับ API ด้วย HTTP 400 JOB_CONFIG_INVALID
client_wait เป็นค่าเริ่มต้นเป็น true: API จะรักษาการเชื่อมต่อและส่งผลลัพธ์แบบอินไลน์ หากช่วงเวลามีไม่เพียงพอ จะได้รับ HTTP 202 พร้อม job_id และ poll_url สำหรับการ GET /latest/job/get/{job_id}
สำหรับ idp_collection=invoice แนะนำให้ใช้โมเดล basic-pro-max: OCR-first จำกัดคอลเลกชันที่พิมพ์แล้วที่มีตำแหน่งไว้ที่ basic-pro-max โดยอัตโนมัติ การส่ง model=premium จะถูกส่งกลับเป็น model: basic-pro-max
ประเภทโทเค็น
ทั้งสองต้องอยู่บนเซิร์ฟเวอร์ สร้าง หมุนเวียน และเพิกถอนในแอปภายใต้ บัญชี → API
po_sk_ เซิร์ฟเวอร์ถึงเซิร์ฟเวอร์ po_ut_ ระดับผู้ใช้ การเรียกโดยตรงจากเบราว์เซอร์จะไม่ผ่านโทเค็นทั้งสองนี้ แต่จะผ่าน Publishable Key po_pk_ — ซึ่งผูกกับแหล่งที่มา มีงบประมาณและจำกัดอัตรา ดู Publishable Keys
สิทธิ์
โทเค็นผู้ใช้จะมีเฉพาะพื้นที่ที่คุณกำหนดไว้เมื่อสร้าง หากขาดพื้นที่นั้น ระบบจะตอบกลับด้วย HTTP 403 พร้อมรหัส API
เอกสาร อัปโหลด ดาวน์โหลด ประมวลผล
พื้นที่ทำงาน จัดการโฟลเดอร์และโครงสร้าง
ai_jobs OCR, IDP, การดึงข้อมูล
การเรียกเก็บเงิน อ่านการใช้งานและยอดคงเหลือ
ผู้ใช้ จัดการสมาชิกทีม
webhooks รับเหตุการณ์
ฐานความรู้ ฐานข้อมูลความรู้และคำถามที่พบบ่อย
เอเจนต์ กำหนดค่า IDP Agents
เวิร์กโฟลว์ สร้างระบบอัตโนมัติ
การปฏิบัติตามกฎระเบียบ การตรวจสอบ, GDPR, การเก็บรักษาข้อมูล
อัตราจำกัด
การนับจะดำเนินการตามโทเค็น; โดยไม่ใช้ Bearer จะนับตามที่อยู่ IP ค่าต่อไปนี้คือค่าขั้นต่ำที่เอกสารระบุซึ่งจะใช้ได้ในทุกแพ็กเกจ
เฮดเดอร์ RateLimit-* และ X-RateLimit-* ในแต่ละความตอบกลับจะแสดงปริมาณที่ยังคงเหลืออยู่ในช่วงเวลาปัจจุบัน
รหัส API จะตอบกลับด้วยสถานะ RATE_LIMIT_EXCEEDED กรุณาลองเรียกใหม่หลังจากเวลาตามที่ระบุในเฮดเดอร์ Retry-After
อัตราค่าใช้บริการที่ชำระเงินจะสูงกว่าค่าขั้นต่ำเหล่านี้ รายละเอียดของแพ็กเกจแต่ละประเภทอยู่ที่หน้าราคา
ความปลอดภัย
กลไกหกประการที่ทำงานระหว่างการใช้งาน — แต่ละตัวมีรหัสสถานะที่ตรวจสอบได้หรือตำแหน่งในแอปพลิเคชัน
Key ถูกสร้าง แสดงรายการ หมุนเวียน และเพิกถอนในแอปภายใต้ Account → API Token ที่ถูกเพิกถอนจะตอบกลับด้วย HTTP 401 TOKEN_NOT_FOUND
Token ที่หมดอายุหรือผิดพลาดจะส่งกลับเป็น HTTP 401 INVALID_TOKEN Publishable Keys จะหมดอายุภายในเวลาไม่เกิน 365 วัน
อัตราจำกัดนับต่อโทเค็น ไม่ใช่ต่อบัญชี คีย์ที่ถูกละเมิดจึงไม่ส่งผลกระทบต่อการทำงานทั้งหมด
Publishable Keys ต้องการส่วนหัว Origin จากบัญชีอนุญาตในการเรียกแต่ละครั้ง มิฉะนั้น API จะตอบกลับด้วย 403 ORIGIN_HEADER_REQUIRED หรือ DOMAIN_NOT_ALLOWED
คำตอบที่เรียกเก็บเงินทุกครั้งมีบล็อก _billing; การประเมินผลต่อคำขอทำได้ผ่าน GET /latest/billing/usage-detail
การเข้าสู่ระบบบัญชี, การจัดการคีย์, OAuth, ผู้ดูแลระบบพาร์ทเนอร์, การเปลี่ยนแปลงการชำระเงิน และการแฮชรหัสผ่านถูกบล็อกสำหรับคีย์เบราว์เซอร์ ผลิตภัณฑ์ APIs รวมถึงการอ่านบิลลิ่งและเว็บฮุ๊กได้รับอนุญาต Workspace ลบ, ล้างถังขยะ และปลดปล่อย Legal-Hold ทำได้เฉพาะในแอปพลิเคชัน (403 UI_ONLY_ENDPOINT)
ชมวิดีโอเพื่อเห็นภาพจริงของการเรียกใช้ข้อมูลด้วยโทเค็น Bearer
เพิ่มเติม
หน้าเว็บที่ครอบคลุมการดำเนินงานรอบระบบตรวจสอบสิทธิ์
เริ่มต้นเลย
คุณสามารถสร้างคีย์ในแอปได้ที่บัญชี → API การเรียกใช้ครั้งแรกมีขั้นตอนละเอียดอยู่ในบทช่วยสอน 'การเรียกใช้ API ครั้งแรก'
การดำเนินงานและความน่าเชื่อถือ
สัญญา ความปลอดภัย การสนับสนุน และขีดจำกัด ทั้งหมดเชื่อมโยงในที่เดียว
สถานีถัดไป
ขั้นตอนถัดไปแนะนำในฟันเนลนักพัฒนา และสองเส้นทางแยกที่สอดคล้องกัน