



Publishable Keys
קריאות API מאובטחות לדפדפן. ללא צורך בשרת אחורי ייעודי.
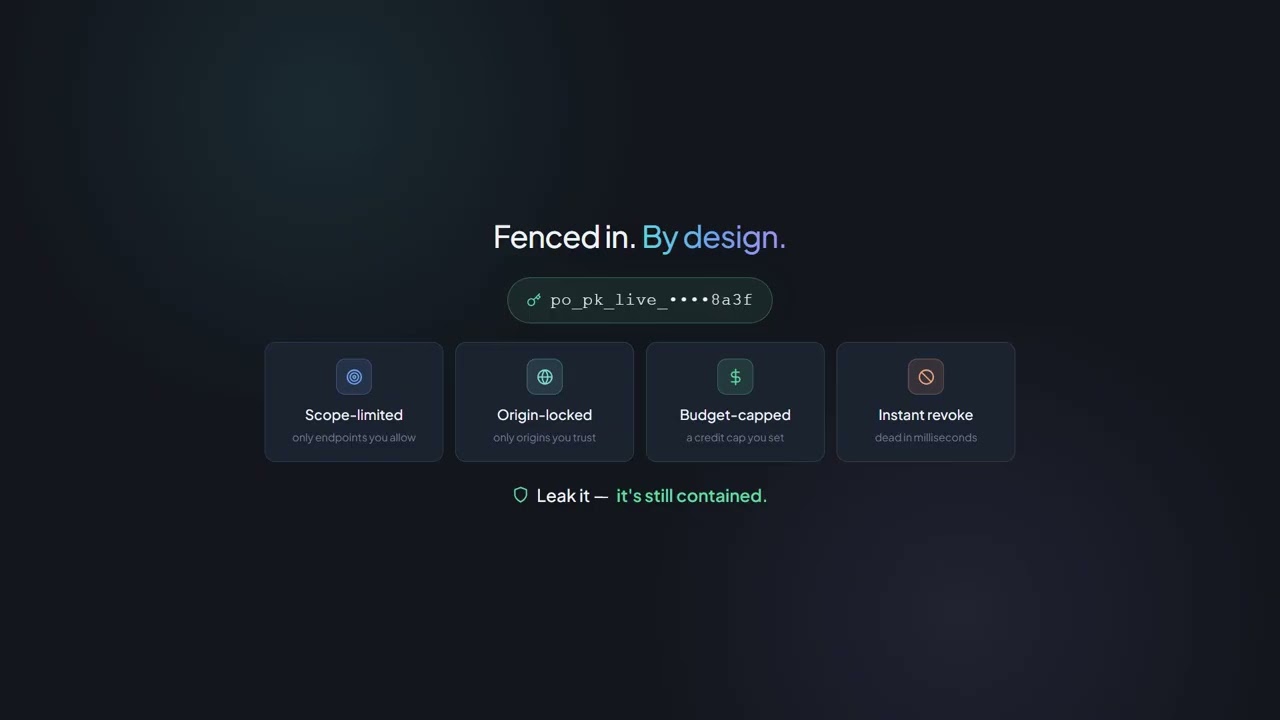
Publishable Key (po_pk_) יכול להופיע בחזית: מוגבל היקף, קשור למקור ומגובה בתקציב.
ל-Artifacts מסוג Claude, Canvas מסוג ChatGPT, Grok וכל אפליקציית אינטרנט ייעודית.
- תשתית האיחוד האירופי העצמית הנתונים שלך נשארים באירופה.
- ISO 27001 פעיל אבטחה מוסמכת.
- SOC 2 סוג II פעיל תקני ביקורת בינלאומיים.
- מעל 24 שנות ניסיון מוכח. יציב. עמיד לעתיד.
ישירות מהדפדפן
מ-AI-Canvas ישירות לקריאה ל-API
אתם בונים אפליקציית PDF לטקסט ב-Claude, ChatGPT או Grok. ללא Backend, קריאה ל-API לא התבצעה עד כה: CORS חוסם, מפתח סודי היה נגלה בקוד המקור, ומפתח גלוי היה מעמיס על החשבון שלכם. מפתחות ציבוריים (Publishable Keys) פותרים בדיוק את הפער הזה.
הדבק ב-Claude, ChatGPT או Grok
פרומפט שהופך כל AI-Canvas להדגמה אמיתית עם תמיכה ב-API — ללא צורך ב-Backend.
קרא את המסמך API:
https://api.paperoffice.ai/latest/docs/llms-full.txt בנה אפליקציית React בקובץ יחיד (Claude Artifact / ChatGPT Canvas / Grok):
המשתמש מעלה קובץ PDF, האפליקציה קוראת
/job/add/paperoffice_aiocr___generate ישירות מהדפדפן
ומציגה את הטקסט שחולץ. אימות: Bearer po_pk_MY_PUBLISHABLE_KEY (בקש מהמשתמש להזין את המפתח).
השתמש ב-processing_lane=instant לתוצאות סינכרוניות. הכותרת Origin מוגדרת על ידי הדפדפן.
בחירת תבנית, יצירת מפתח והדבקה.
הלוח מספק תבניות להיקפים ותקציבים. מקורות נשארים ריקים — הזינו את כותרת המקור מכלי המפתחים של הדפדפן, ואז העתיקו את המפתח לפקודה שלכם.
const form = new FormData();form.append("file_1", fileInput.files[0]);form.append("processing_lane", "instant");form.append("client_wait", "true");const response = await fetch("https://api.paperoffice.ai/latest/job/add/paperoffice_aiocr___generate", { method: "POST", headers: { Authorization: "Bearer po_pk_YOUR_PUBLISHABLE_KEY" }, body: form,});console.log(await response.json());curl -X POST "https://api.paperoffice.ai/latest/job/add/paperoffice_aiocr___generate" \ -H "Authorization: Bearer po_pk_YOUR_PUBLISHABLE_KEY" \ -H "Origin: https://app.example.com" \ -F "[email protected]" \ -F "processing_lane=instant" \ -F "client_wait=true"הפעלה ראשונה
fetch מהדפדפן, ה-Origin נקבע על ידי הדפדפן
הקריאה מופנית ל-POST /latest/job/add/{pipeline} — אותו נקודת קצה כמו עם מפתח סודי. היחידים החדשים הם סוג המפתח וכותרת ה-Origin, שנשלחת אוטומטית על ידי הדפדפן.
- ה-Origin מגיע מהדפדפן
fetch מגדיר את כותרת ה-Origin באופן עצמאי. סקריפטים מחוץ לדפדפן (כגון cURL, Node) חייבים לשלוח אותה במפורש — אחרת API תחזיר 403 ORIGIN_HEADER_REQUIRED.
- תוצאה מובנית
עם processing_lane=instant ו-client_wait=true, API מחזיקה את החיבור ומספקת את התוצאה ישירות בתגובה.
- קודי שגיאה ברורים
402 BUDGET_EXHAUSTED, 403 DOMAIN_NOT_ALLOWED, 403 SCOPE_NOT_GRANTED, 429 RATE_LIMIT_EXCEEDED — כל מגבלה מדווחת עם קוד משלה.
מדבוקת מטריצת אבטחה
שישה בדיקות, כולן מופעלות בצד השרת
מוגבל היקף, קשור למקור, מגובה בתקציב, ניתן לביטול בכל עת. כל בקרת אבטחה מיושמת בצד השרת — ולכן המפתח יכול להופיע בקוד החזית.
-
מוגבל היקף
מפתחות מגיעים רק לקבוצות נקודות קצה (Endpoints) שאתה משחרר במפורש:
ocr:read,llm:generate,translate:textועוד. בקשות מחוץ להיקף יחזירו HTTP 403. -
קשור למקור (Origin)
כל בקשה חייבת לכלול כותרת Origin התואמת לרשימה המותרת של המפתח (שם מארח מדויק או כיכר תת-דומיין). אם אינו תואם, API יחזיר HTTP 403.
-
אין הגבלת דקות נוספת
אין הגבלת דקות ייעודית רק עבור po_pk_. חלים מגבלות קצב האסימונים הרגילות של החשבון; הצריכה מוגבלת על ידי התקציב הכולל.
-
תקציב מוגבל
לכל מפתח יש תקציב חיים (Lifetime Budget). כאשר התקציב נגמר, API מחזירה HTTP 402 BUDGET_EXHAUSTED — הצריכה מסתיימת במקום זה, ולא רק בתהליך החשבונית.
-
ביטול בכל עת
מפתחות ניתנים לביטול בכל עת דרך חשבון המשתמש. מפתח שבוטל אינו מתקבל עוד על ידי API.
-
נעול לחלוטין
HTTP DELETE כמו גם כניסה לחשבון, ניהול מפתחות, OAuth, ניהול שותפים, פעולות תשלום ופירוק סיסמאות נשארות חסומות לכל po_pk_. מוצרי API התיעודיים — כולל מחיקת POST, Webhooks, קריאת חשבונאות ו-CRM — מותרים.
היררכיית מפתחות
שלושה סוגי מפתחות, אחריות ברורה
מפתח סודי (Secret Key) לשרת, מפתח ציבורי (Publishable Key) לדפדפן — בנוסף לאסימון משתמש לגישה מוגבלת בקצב הקשורה למשתמש.
| קידומת | סוג | מקרה שימוש | דפדפן בטוח | היקף ברירת מחדל |
|---|---|---|---|---|
po_sk_ | מפתח סודי | שרת-לשרת, גישה מלאה ל-API | לא | כל הנקודות הקצה |
po_ut_ | User Token | משתמש, מוגבל לשכבה | לא | מבוסס שכבה |
po_pk_ | Publishable Key | דפדפן / AI-Canvas (Claude, ChatGPT, Grok) | כן | רשימת היקפים |
שלושה תבניות
קליק אחד. מפתח אחד. מטרה אחת.
כל פרסט מוגדר למקרי שימוש ספציפיים — הגדרות ברירת מחדל מאובטחות, היקפי גישה נבחרים, תקציבים ריאליסטיים. הכל ניתן להתאמה בכל עת בלוח הבקרה.
-
DEFAULTקריאה מאובטחתהרשאות ברירת מחדל מאובטחות להדגמות פשוטות וכלים פנימיים: OCR, LLM, תרגום, מסמכים, חיפוש.
היקפי הרשאות (Scopes)
התחלה עם תבנית זו -
AIDEMOמעבדת AI ניסיונית מומלץל-Artifacts Claude, Canvas ChatGPT והדגמות Grok. הכל שאתה צריך כדי להפעיל הדגמות AI בזמן אמת.
היקפי הרשאות (Scopes)
התחלה עם תבנית זו -
WIDGETאתר ציבורילטפסי יצירת קשר, וידג'טים של צ'אט וכפתורי הזמנה באתר החברה שלך.
היקפי הרשאות (Scopes)
התחלה עם תבנית זו
השיחה הראשונה עם API
מוכן לביצוע השיחה הראשונה מהדפדפן?
צור מפתח, פתח את llms-full.txt, הדבק את ההנחיה — האפליקציה שלך תקרא ישירות ל-API מ-Claude, ChatGPT או Grok.
מפתחות ניתנים לפרסום בפעולה
צפה כיצד PaperOffice Publishable Keys פועלים בפועל — בסרטון.
שאלות נפוצות
הכל חשוב בסקירה כללית
מה ההבדל בין po_pk_ ל-po_sk_?
po_sk_ (מפתח סודי) מיועד לשילוב שרת-לשרת — גישה מלאה ל-API, אין להטמיע לעולם בדפדפן. po_pk_ (מפתח פרסום) נבנה לקוד דפדפן: היקף מוגבל, קשור למקור (origin), תקציב מוגבל. אותו API, פרופיל אבטחה שונה.
מדוע לא פשוט להשתמש בפרוקסי הפוך מהשרת האחורי (Backend) שלי?
זוהי הדרך הקלאסית — אך היא עדיין דורשת Backend. AI-Artifacts (Claude, ChatGPT, Grok) מיועדים לתפעול ללא Backend עצמאי. מפתחות ציבוריים (Publishable Keys) מאפשרים זאת מבלי לחשוף את המפתח הסודי שלך: הגבילות נכפות בצד השרת.
האם זה עובד בארטיפקטים של Claude, למרות חולת ה-CORS שלהם?
כן. הפנייה מתבצעת ישירות מהדפדפן, והדפדפן עצמו מגדיר את כותרת המקור. PaperOffice אינה מספקת רשימת יצרנים מותרת; את המקור מזינים בעת יצירת המפתח מכלי המפתחים.
מה קורה אם ה-po_pk_ שלי נחשף לציבור?
הנזק מוגבל: נעילת ה-Origin חוסמת שימוש בדומיינים זרים, מגבלת התקציב מפסיקה את הצריכה, ומגבלת הקצב (Rate-limit) מאטה גישה אוטומטית. בטלו את המפתח בחשבון — לאחר מכן API לא יקבל אותו עוד.
האם אוכל להוסיף את הדומיין שלי כ-Origin מורשה?
כן. בעת יצירת המפתח, הוסיפו כל Origin לרשימת האפשרויות — כשם מארח מדויק או כ-Wildcard תת-דומיין. WIDGET-Preset נבנה בדיוק למטרה זו: רשמו את הדומיין שלכם והטמיעו וידג'טים של צ'אט, הזמנות או יצירת קשר ללא שרת אחורי.
כיצד אני מגדיר תקציב לכל מפתח?
בעת יצירה, בחרו בגבול חיים (Lifetime-Limit); התבניות כוללות הנחיות מובנות. כאשר הגבול מושג, API מחזירה HTTP 402 BUDGET_EXHAUSTED. ניתן להתאים את הערך בכל עת דרך החשבון.
האם po_pk_ זקוק לתעריף משלו?
לא. ה-Publishable Key הוא שכבת הגנה נוספת סביב החשבון הקיים שלך: הוא מגביל היקפים, מקורות ותקציבים. תצוגת המחירים מראה איזה תוכנית מתאימה להגדרה שלך.
אילו נקודות קצה (Endpoints) חסומות עבור po_pk_?
HTTP DELETE כמו גם כניסה לחשבון, ניהול משתמשים, ניהול מפתחות, OAuth, ניהול שותפים, Stripe Checkout ופירוק סיסמאות חסומים לחלוטין. מוצרי API התיעודיים מותרים, כולל מחיקת POST, Webhooks, קריאת חשבונאות, ייבוא ו-CRM. מחיקת Workspace, ריקת סל המיחזור ושחרור החזקה משפטית נשארים רק בממשק (403 UI_ONLY_ENDPOINT).
תפעול ואמון
מה צוותי ארגוניים בודקים לפני השיחה הראשונה
חוזה, אבטחה, תמיכה ומגבלות, הכל מקושר במקום אחד.
- אבטחת מידע ותאימות ISO 27001, SOC 2 Type II, תשתית עצמאית באיחוד האירופי.
- SLA 99.9% הסכם רמת שירות זמינות לפי חודש לוח שנה, מובטחת בחוזה.
- עיבוד מטעם הלקוח (DPA) חוזה תואם GDPR לעיבוד מטעם הלקוח.
- רשימת משנה-מעבדים כל ספקי המשנה, מוצגים בשקיפות.
- תמיכה טכנית דרך ישירה לצוות התמיכה, עם יצירת כרטיס תמיכה.
- מגבלות קצב וכותרות ערכים מינימליים תיעודיים לכל אסימון, כותרת מגבלת קצב בכל תגובה.
- מחירים ו-Credits מחירי Credits שקופים לכל קריאה.
התחנה הבאה
המשך התהליך
הצעד המומלץ הבא במשפך המפתחים ושני מסלולים נלווים.