
GDPR
PaperOffice, veri işleyenlere yönelik GDPR gerekliliklerini yerine getirir — oluşturucudan DPA (Madde 28) ve TOM (Madde 32), AB içinde işleme.
- AB'de veri işleme
- Silme hakkı
- Şeffaf işleme


Dil seçin
Para birimi seçin
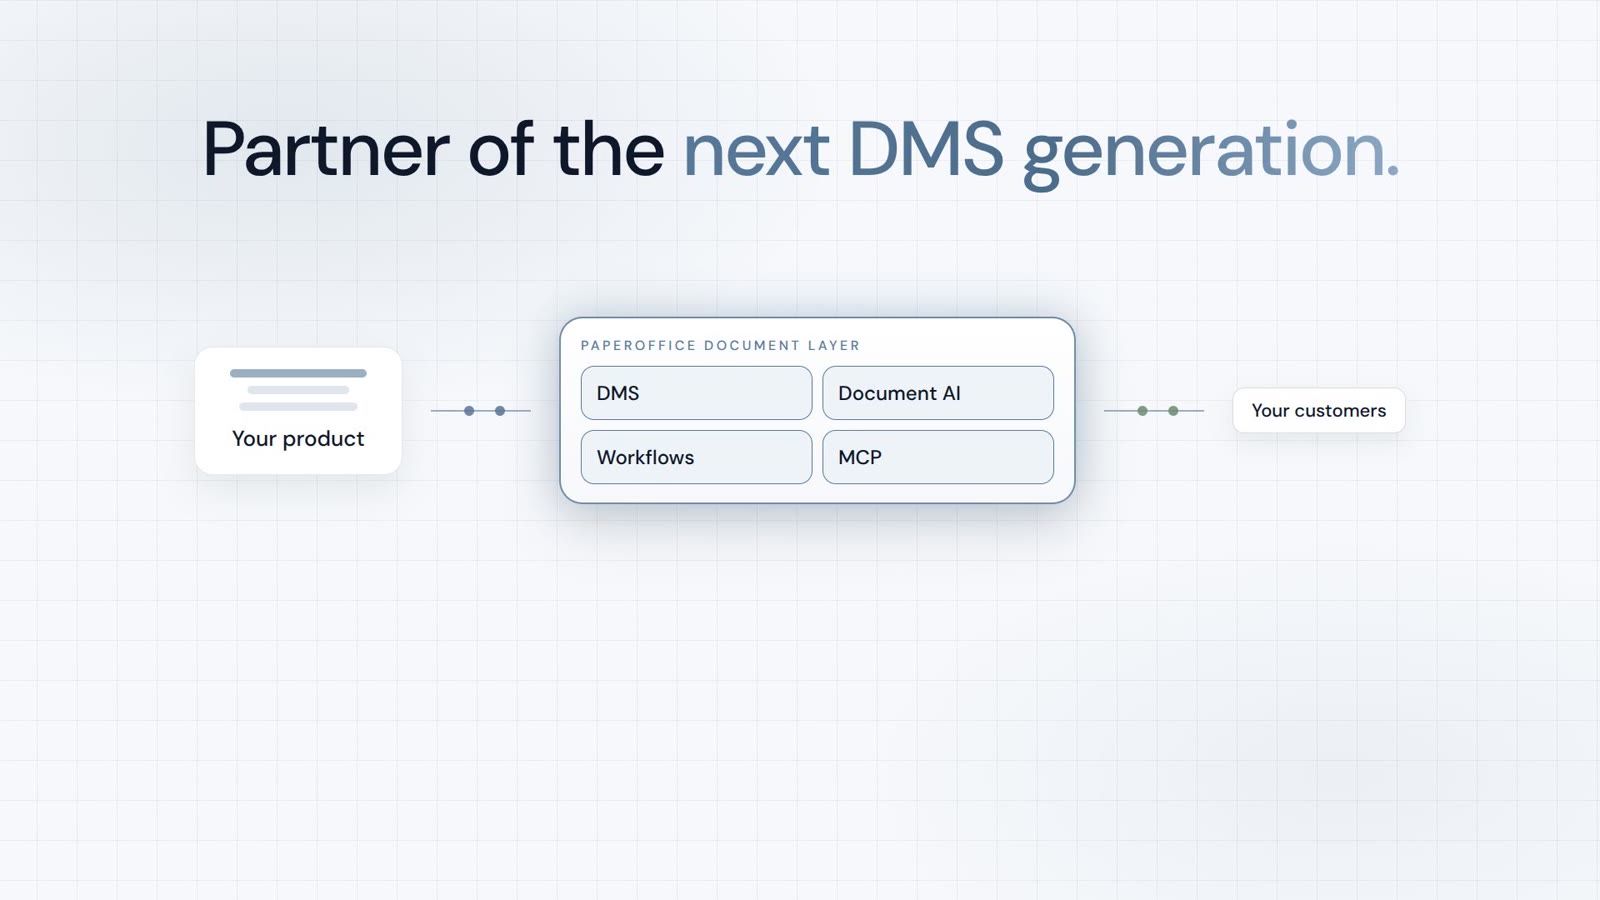
Integrator ve Reseller birleştirilebilir. Referans ortaklığı yalnızca davetle.
Partner programını görüntüleme
Güvenlik ve Uyum
AVV, TOM ve ISO/IEC 27001 sertifikası — iddia değil, belgelenmiş.
Dünya çapında lider şirketlerin güveni
OEM ORTAKLIĞI
QNAP için tek resmi DMS ortağı: Classic uygulaması, AI BYOS.
Daha fazla
ASUSTOR için tek resmi DMS ortağı: Classic uygulaması, AI BYOS.
Daha fazlaKanıt
İşleme, EU Datacenter Spainki kendi donanımında gerçekleştirilir. AVV ve TOM, şirket verileri kullanılarak PDF olarak oluşturulur.
Belgelenmiş standartlar: veri işleyenlere yönelik GDPR gereklilikleri karşılandı, ISO/IEC 27001 sertifikalı; SOC 2 Type II hazırlık aşamasında.
PaperOffice, veri işleyenlere yönelik GDPR gerekliliklerini yerine getirir — oluşturucudan DPA (Madde 28) ve TOM (Madde 32), AB içinde işleme.
Bilgi Güvenliği Yönetimi için uluslararası standart
AICPA Hizmet Organizasyonu Güven Hizmetleri Kriterleri Kontrolü
ABD sağlık verileri standardı — PaperOffice, HIPAA Security Rule kapsamındaki tüm teknik koruma gereksinimlerini karşılar.
Kartla ödemeler Stripe Checkout üzerinden yapılır. Kart bilgileri Stripe'ta girilir ve PaperOffice sunucularına ulaşmaz.
GoBD (Alman defter tutma kuralları) kapsamında kayıt saklama için teknik yapı taşları
ISO/IEC 27001 sertifikalı (sertifika NDA kapsamında mevcuttur); SOC 2 Type II hazırlık aşamasında.
Şifreleme
Her belge AES-256 ile şifrelenerek saklanır ve TLS 1.3 üzerinden aktarılır.
Tüm depolanan veriler tamamen şifreli
Tüm bağlantılar için TLS 1.3
Anahtarlar veritabanının dışında saklanır — yalnızca yetkili hizmetler okuyabilir
Şifre çözme yalnızca yetkili işleme için – denetim iziyle
Her istek kimlik doğrulamalı. Her erişim loglanır. İstisna yok.
Çok faktörlü kimlik doğrulama, anahtarlar ve Google ile oturum açma; yeni cihazlarda ve dikkat çekici ağlarda kod sorgulaması.
Minimum izinler. Sadece gerçekten gerekli olana erişim.
Kalıcı doğrulama. "Güvenilir bölgeler" yok. Her oturum doğrulanır.
Tüm erişimlerin tam loglanması. Değiştirilemez denetim logları.
İzole ağ segmentleri. Bir alandaki ihlal izole kalır.
Yeni cihazlardan, yeni IP adreslerinden veya VPN, proxy ve veri merkezi ağlarından yapılan girişlerde uyarı. “Hayır, bu benim tarafımdan yapılmadı” hesabı kilitler ve tüm oturumları sonlandırır.
Güven Merkezi
Uygulamadaki jeneratör, şirket verileriyle birlikte AVV ve TOM'u PDF olarak oluşturur.
İşlemci sözleşmesi uygulamada oluşturulur — şirket verileriyle önceden doldurulmuş, PaperOffice-mektup başlığına sahip PDF olarak.
Hesapta kullanılan hizmetler için teknik ve organizasyonel önlemler.
Hesabın tüm cihazları ve oturumları — kim, ne zaman ve nereden erişiyor.
Her cihaz için hangi ülkelerden erişime izin verildiği belirlenir. Onaylanmayan bölgeler engellenir.
PaperOffice kendi AB altyapısını işletir. DDoS saldırılarına ve botlara karşı PaperOffice, ağ koruması olarak Cloudflare Enterprise kullanır — belgelere erişim olmadan.
DDoS Koruması & CDN
Veritabanları, depolama, AI modelleri ve yedekleme sistemleri EU Datacenter Spain'deki kendi donanımında çalışır.
Whitepaper, penetrasyon testi raporu ve ISO/IEC 27001 sertifikası Enterprise planından itibaren talep üzerine mevcuttur.

