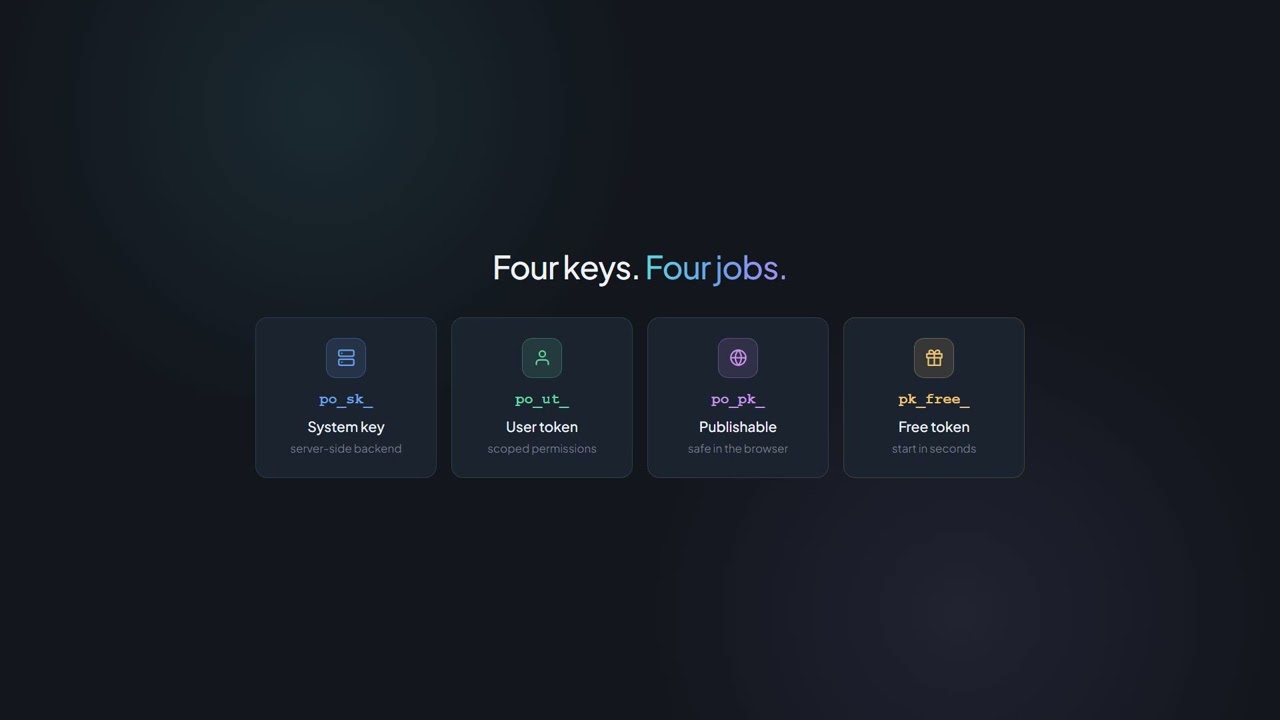
po_sk_ Sunucu ile Sunucu Gizli Anahtar
- Hesap kapsamında tam erişim
- Tarayıcı koduna asla teslim etmeyin
- Origin başlığı gerekmez
- MCP için engellendi



Entegre edici ve satıcı birleştirilebilir.
İş ortaklığı programı
Kimlik Doğrulama ve Anahtarlar
PaperOffice-API'ün her ürün uç noktası Authorization: Bearer başlığını bekler. OAuth akışı yok, yenileme yok.
İki token türü, on yetki kapsamı, belgelenmiş hız limitleri.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());İlk çağrı
/latest/job/add/ yolundaki yol kuyruk işi adıdır: genellikle handler___command biçimindedir (örneğin paperoffice_aiocr___generate); yapılandırılmış IDP için kendi boru hattı iş akışınız.
Authorization: Bearer po_ut_… — bir ürün uç noktasının ihtiyacı olan daha fazlası yoktur. po_sk_ ve po_ut_ Origin başlığı göndermez.
Üç alt çizgi ile handler___command; iş akışı, kendi slug'ı olan istisnadır. Nokta yazımı API'e HTTP 400 JOB_CONFIG_INVALID yanıtı verir.
client_wait varsayılan olarak true'dur: API bağlantıyı tutar ve sonucu satır içi olarak sağlar. Zaman penceresi yetersizse, job_id ve GET /latest/job/get/{job_id} için poll_url ile birlikte HTTP 202 döndürülür.
idp_collection=invoice için basic-pro-max önerilen modeldir: OCR-first, konumları olan basılı koleksiyonları zaten basic-pro-max ile sınırlar; gönderilen model=premium, model: basic-pro-max olarak döndürülür.
Token türleri
Her ikisi de sunucuya aittir. Hesap → API altında oluşturulur, döndürülür ve iptal edilir.
po_sk_ Sunucu ile Sunucu po_ut_ Kullanıcıya yönelik Tarayıcıdan doğrudan yapılan çağrılar bu iki belirteç üzerinden değil, kökene bağlı, bütçe ve oran sınırlı olan po_pk_ yayımlanabilir anahtarı üzerinden gerçekleşir. Publishable Keys Görüntüleme
İzinler
Bir Kullanıcı Belirteci, oluşturulurken ona verilen tam olarak o alanları taşır. Alan eksikse, API HTTP 403 yanıtı verir.
belgeler Yükleme, İndirme, İşleme
çalışma alanları Klasör ve yapıyı yönetin
ai_isleri OCR, IDP, Çıkarma
faturalandırma Kullanım ve bakiye bilgilerini okuyun
kullanıcılar Ekip üyelerini yönetin
webhooklar Olayları alın
bilgi_tabani Bilgi tabanı ve SSS
ajanlar IDP Ajanlarını yapılandırın
iş akışları Otomasyonlar oluşturun
uyumluluk Denetim, KVKK, arşivleme
Hız Sınırları
Her Token için sayılır; Bearer olmadan her IP adresi için. Aşağıdaki değerler, her tarifede geçerli olan belgelenmiş minimum değerlerdir.
Her yanıtın RateLimit-* ve X-RateLimit-* başlıkları, geçerli pencerede ne kadar kaldığını gösterir.
API RATE_LIMIT_EXCEEDED ile yanıt verir. Retry-After başlığındaki süreden sonra isteği tekrarlayın.
Ödenli tarifler bu minimum değerlerin üzerindedir. Hangi tarife hangi kapsama sahip olduğu fiyat sayfasında belirtilmiştir.
Güvenlik
İşletimde devreye giren altı mekanizma — her biri doğrulanabilir bir durum kodu veya uygulamada bir konum ile.
Anahtarlar uygulamada Hesap → API altında oluşturulur, listelenir, döndürülür ve iptal edilir. İptal edilmiş bir token HTTP 401 TOKEN_NOT_FOUND yanıtı verir.
Süresi dolmuş veya hatalı tokenlar HTTP 401 INVALID_TOKEN olarak döner. Yayımlanabilir anahtarlar en geç 365 gün sonra süresi dolar.
Rate limitleri token başına hesaplanır, hesap başına değil. Kompromise olmuş bir anahtar tüm operasyonu etkilemez.
Publishable Keys her istek için Allowlist'ten bir Origin gerektirir; aksi takdirde API ile 403 ORIGIN_HEADER_REQUIRED veya DOMAIN_NOT_ALLOWED yanıtı döner.
Her faturalandırılan yanıt bir _billing bloğu taşır; her çağrı başına değerlendirme GET /latest/billing/usage-detail sağlar.
Hesap girişi, anahtar yönetimi, OAuth, ortak yönetici, ödeme değişiklikleri ve parola kırma işlemi tarayıcı anahtarları için engellenmiştir. APIs ürünü dahil fatura okuma ve webhooks izinlidir. Workspace silme, çöp kutusunu boşaltma ve yasal tutak serbest bırakma yalnızca uygulamada yapılabilir (403 UI_ONLY_ENDPOINT).
Bearer token ile bir çağrının uygulamada nasıl çalıştığını videoda izleyin.
İleri Düzey
Operasyonu kimlik doğrulama etrafında kapsayan sayfalar.
Başlayalım
Anahtarı uygulamada Hesap → API altında oluşturursunuz. İlk çağrı adım adım ilk API çağrısında açıklanmıştır.
Operasyon ve güven
Sözleşmeler, güvenlik, destek ve limitler, her şey tek bir yerde bağlantılı.
Sonraki durak
Developer hunisindeki önerilen bir sonraki adım ve iki uygun yan dal.