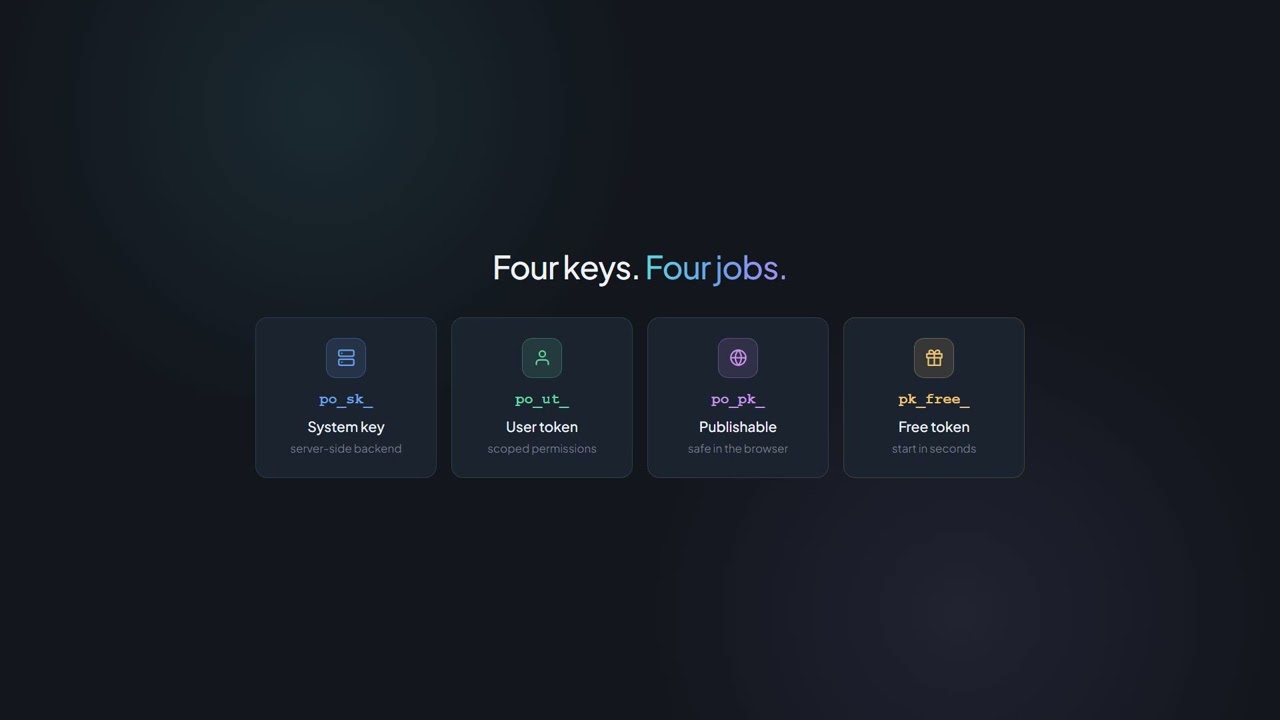
po_sk_ Server do Servera Tajni ključ
- Puni pristup u okviru naloga
- Nikada ne isporučivati u browser kodu
- Nije potreban Origin zaglavlje
- Blokirano za MCP



Integratori i reseleri mogu se kombinovati.
Pregled partnerskog programa
Autentifikacija i ključevi
Svaka produktna krajnja tačka PaperOffice-API zahteva zaglavlje Authorization: Bearer. Bez OAuth protokola, bez osvežavanja.
Dva tipa tokena, deset opsega dozvola, dokumentovani limiti brzine.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Prvi poziv
Putanja do /latest/job/add/ je ime redčnog zadatka: obično u formatu handler___command (npr. paperoffice_aiocr___generate), za strukturirani IDP to je sopstveni radni tok cevovoda.
Authorization: Bearer po_ut_… — više nije potrebno za krajnju tačku proizvoda. po_sk_ i po_ut_ ne šalju Origin zaglavlje.
handler___command sa tri donje crte; workflow je izuzetak sa sopstvenim slugom. Tačkasti zapis odgovara na API sa HTTP 400 JOB_CONFIG_INVALID.
client_wait je podrazumevano true: API održava vezu i vraća rezultat inline. Ako vremenski okvir nije dovoljan, dolazi do HTTP 202 sa job_id i poll_url za GET /latest/job/get/{job_id}.
Za idp_collection=invoice preporučeni model je basic-pro-max: OCR-first ograničava štampane kolekcije sa pozicijama uvek na basic-pro-max; poslati model=premium vraća se kao model: basic-pro-max.
Vrste tokena
Oba pripadaju serveru. Kreiraju se, rotiraju i opozivaju u aplikaciji pod Account → API.
po_sk_ Server do Servera po_ut_ Povezano sa korisnikom Pozivi direktno iz pregledača ne prolaze kroz ova dva tokena, već kroz Publishable Key po_pk_ — vezan za poreklo, ograničen budžetom i stopom. Pregled Publishable Keys
Dozvole
Korisnički token nosi tačno one oblasti koje mu dodelite prilikom kreiranja. Ako nedostaje oblast, API odgovara sa HTTP 403.
dokumenti Otpremanje, preuzimanje, obrada
radni_prostori Upravljanje folderima i strukturom
ai_jobs OCR, IDP, ekstrakcija
naplata Čitanje upotrebe i stanja računa
korisnici Upravljanje članovima tima
webhookovi Prijem događaja
baza_znanja Baza znanja i FAQ
agenti Konfigurišite IDP agente
radni tokovi Kreirajte automatizacije
compliance Audit, GDPR, arhiviranje
Ograničenja stope
Naplaćuje se po tokenu; bez Bearera po IP adresi. Sledeće vrednosti su dokumentovane minimalne vrednosti koje važe u svakom tarifu.
Zaglavlja RateLimit-* i X-RateLimit-* svakog odgovora pokazuju koliko je još dostupno u trenutnom prozoru.
API odgovara sa RATE_LIMIT_EXCEEDED. Ponovite poziv nakon vremena navedenog u Retry-After zaglavlju.
Plaćeni tarifi su iznad ovih minimalnih vrednosti. Koji tarifa koji obim ima, navedeno je na stranici sa cenama.
Bezbednost
Šest mehanizama koji deluju u radu — svaki sa proverljivim kodom statusa ili mestom u aplikaciji.
Ključevi se kreiraju, prikazuju, rotiraju i oduzimaju u aplikaciji pod Nalog → API. Oduzeti token vraća HTTP 401 TOKEN_NOT_FOUND.
Istekli ili neispravni tokeni vraćaju se kao HTTP 401 INVALID_TOKEN. Publishable Keys ističu najkasnije nakon 365 dana.
Rate-limiti se računaju po token-u, a ne po nalogu. Kompromitovani ključ ne opterećuje ceo operativni sistem.
Publishable Keys zahtevaju Origin iz Allowlista pri svakom zahtevu; u suprotnom, API odgovara sa 403 ORIGIN_HEADER_REQUIRED ili DOMAIN_NOT_ALLOWED.
Svaki obračunati odgovor sadrži _billing blok; evaluacija po pozivu daje GET /latest/billing/usage-detail.
Prijava na konto, upravljanje ključevima, OAuth, administracija partnera, promene plaćanja i lomljenje lozinke su zaključani za browser ključeve. Proizvod APIs uključujući čitanje fakturisanja i webhooks su dozvoljeni. Brisanje Workspace, pražnjenje korpe i oslobađanje pravnog zadržavanja mogu se izvršiti samo u aplikaciji (403 UI_ONLY_ENDPOINT).
Pogledajte kako izgleda poziv sa Bearer-tokenom u praksi — u videu.
Dalje čitanje
Stranice koje pokrivaju operativni sistem oko autentifikacije.
Započeti sada
Ključ kreirate u aplikaciji pod Nalog → API. Prvi poziv je korak po korak opisan u prvom API-pozivu.
Operacije i poverenje
Ugovori, bezbednost, podrška i limiti, sve povezano na jednom mestu.
Sledeća stanica
Preporučeni sledeći korak u funilu za programere i dve odgovarajuće diverzije.