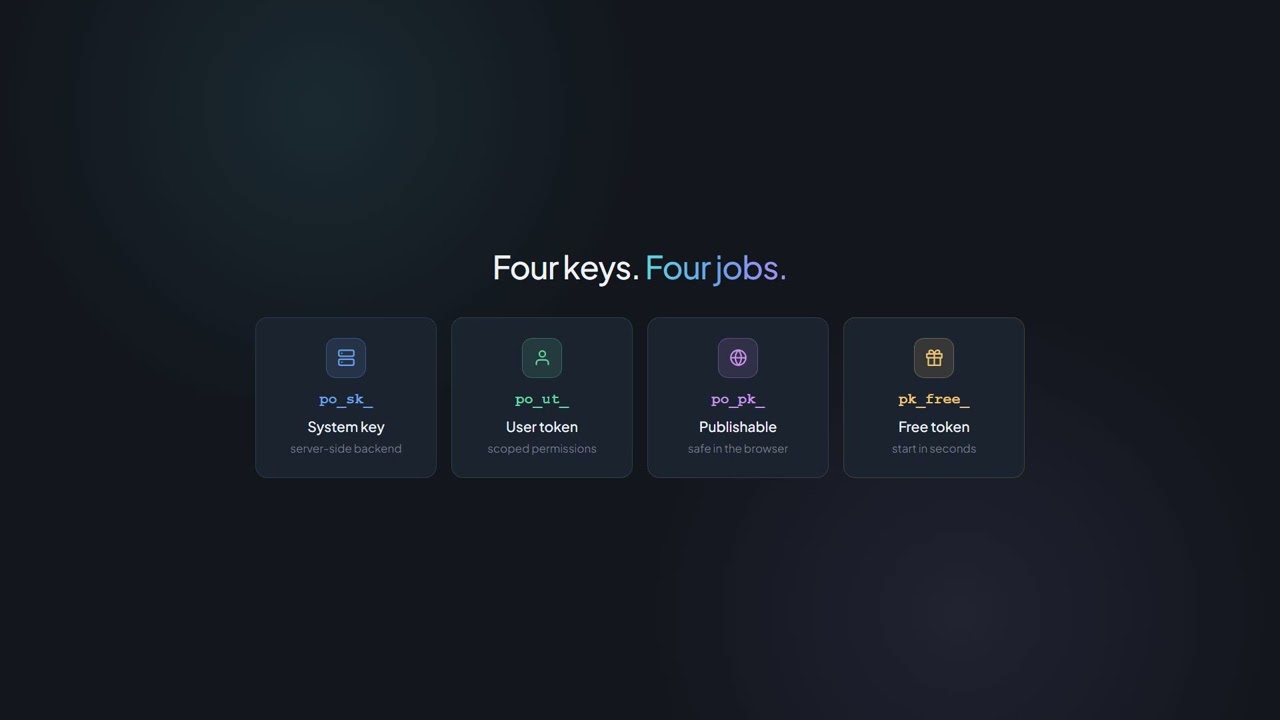
po_sk_ Server ke Server Kunci Rahasia
- Akses penuh dalam batas akun
- Jangan pernah di-deliver ke kode browser
- Tidak diperlukan header Origin
- Diblokir untuk MCP



Integrator dan Reseller dapat dikombinasikan.
Lihat program mitra
Autentikasi dan Kunci
Setiap titik akhir produk PaperOffice-API mengharapkan header Authorization: Bearer. Tidak ada alur OAuth, tidak ada pembaruan otomatis.
Dua jenis token, sepuluh ruang lingkup izin, batas laju yang terdokumentasi.
curl -X POST "https://api.paperoffice.ai/latest/job/add/workflow" \ -H "Authorization: Bearer po_ut_YOUR_API_KEY" \ -F "[email protected]" \ -F "idp_collection=invoice" \ -F "model=basic-pro-max"import requestsresponse = requests.post( "https://api.paperoffice.ai/latest/job/add/workflow", headers={"Authorization": "Bearer po_ut_YOUR_API_KEY"}, files={"file_1": open("invoice.pdf", "rb")}, data={"idp_collection": "invoice", "model": "basic-pro-max"},)print(response.json())const form = new FormData();form.append("file_1", new Blob([await readFile("invoice.pdf")]), "invoice.pdf");form.append("idp_collection", "invoice");form.append("model", "basic-pro-max");const response = await fetch("https://api.paperoffice.ai/latest/job/add/workflow", { method: "POST", headers: { Authorization: "Bearer po_ut_YOUR_API_KEY" }, body: form,});console.log(await response.json());Panggilan pertama
Path ke /latest/job/add/ adalah nama job antrian: biasanya dalam bentuk handler___command (misalnya paperoffice_aiocr___generate), untuk IDP terstruktur gunakan workflow pipeline Anda sendiri.
Authorization: Bearer po_ut_… — lebih dari itu tidak diperlukan oleh endpoint produk. po_sk_ dan po_ut_ tidak mengirim header Origin.
handler___command dengan tiga underscore; workflow adalah pengecualian dengan slug sendiri. Penulisan titik menjawab API dengan HTTP 400 JOB_CONFIG_INVALID.
client_wait secara default adalah true: API menjaga koneksi dan memberikan hasil secara inline. Jika jendela waktu tidak mencukupi, akan muncul HTTP 202 dengan job_id dan poll_url untuk GET /latest/job/get/{job_id}.
Untuk idp_collection=invoice, basic-pro-max adalah model yang direkomendasikan: OCR-first membatasi kumpulan cetak dengan posisi pada basic-pro-max; model=premium yang dikirim akan dikembalikan sebagai model: basic-pro-max.
Jenis Token
Keduanya harus disimpan di server. Dibuat, diputar, dan dicabut di aplikasi melalui Akun → API.
po_sk_ Server ke Server po_ut_ Peran Pengguna Panggilan langsung dari browser tidak berjalan melalui kedua token ini, melainkan melalui Publishable Key po_pk_ — terikat pada asal, dibatasi anggaran dan rate. Lihat Publishable Keys
Izin
Sebuah Token Pengguna hanya mencakup area yang Anda berikan saat pembuatannya. Jika area tersebut tidak ada, API akan merespons dengan HTTP 403.
dokumen Unggah, Unduh, Pemrosesan
ruang_kerja Kelola folder dan struktur
ai_jobs OCR, IDP, Ekstraksi
billing Baca penggunaan dan saldo akun
pengguna Kelola anggota tim
webhooks Terima peristiwa
basis_pengetahuan Database pengetahuan dan FAQ
agen Konfigurasi Agen IDP
aliran kerja Buat otomatisasi
kepatuhan Audit, GDPR, pengarsipan
Batas Rasio
Penagihan dilakukan per token; tanpa Bearer per alamat IP. Nilai-nilai berikut adalah nilai minimum yang didokumentasikan dan berlaku untuk setiap paket layanan.
Header RateLimit-* dan X-RateLimit-* pada setiap respons menunjukkan berapa banyak kuota yang masih tersisa dalam jendela waktu berjalan.
API merespons dengan RATE_LIMIT_EXCEEDED. Ulangi panggilan setelah waktu yang ditentukan dalam header Retry-After.
Tarif yang dibayar berada di atas nilai minimum ini. Tarif mana memiliki cakupan apa, dapat dilihat di halaman harga.
Keamanan
Enam mekanisme yang beroperasi — masing-masing dengan kode status yang dapat diverifikasi atau lokasi di aplikasi.
Keys dibuat, didaftarkan, diputar, dan dicabut di aplikasi di bawah Akun → API. Token yang dicabut akan merespons dengan HTTP 401 TOKEN_NOT_FOUND.
Token yang kedaluwarsa atau tidak valid akan dikembalikan sebagai HTTP 401 INVALID_TOKEN. Publishable Keys akan kedaluwarsa paling lambat setelah 365 hari.
Batas laju dihitung per token, bukan per akun. Kunci yang telah dikompromikan tidak membebani seluruh operasi.
Publishable Keys memerlukan Origin dari daftar yang diizinkan pada setiap permintaan; jika tidak, API akan merespons dengan 403 ORIGIN_HEADER_REQUIRED atau DOMAIN_NOT_ALLOWED.
Setiap respons yang ditagih menyertakan blok _billing; evaluasi per panggilan menyediakan GET /latest/billing/usage-detail.
Login akun, manajemen kunci, OAuth, admin mitra, mutasi pembayaran, dan cracking kata sandi diblokir untuk kunci browser. Produk APIs termasuk pembacaan penagihan dan webhook diizinkan. Workspace dihapus, tempat sampah dikosongkan, dan pelepasan hold hukum hanya dapat dilakukan melalui aplikasi (403 UI_ONLY_ENDPOINT).
Lihat bagaimana panggilan dengan Bearer-token berjalan dalam praktiknya — dalam video.
Selanjutnya
Halaman-halaman yang mencakup operasi seputar autentikasi.
Mulai
Anda dapat mengatur Key di aplikasi di bawah Akun → API. Panggilan pertama API dijelaskan langkah demi langkah.
Operasi dan Kepercayaan
Kontrak, keamanan, dukungan, dan batas semua terhubung di satu tempat.
Berikutnya
Langkah selanjutnya yang direkomendasikan dalam funnel pengembang dan dua cabang yang sesuai.